Die meisten IT-Teams betrachten die Object Management WorkbenchZentrales JD-Edwards-Werkzeug zur Verwaltung, Entwicklung und kontrollierten Übertragung von Objekten über verschiedene Projektstatus hinweg. lediglich als interaktive Promotion-Maske – ein Hilfsprogramm, mit dem Entwickler Projektstatus weiterschalten und Spezifikationen zwischen Path CodesSpezifische Verzeichnis- und Datenbanksätze in JD Edwards, die eine Umgebung wie Entwicklung, Test oder Produktion definieren. übertragen. Dieses Missverständnis ist kostspielig. In Unternehmensumgebungen sind fehlerhaft konfigurierte Regeln für den Großteil der umgebungsübergreifenden Spec-Korruption verantwortlich – in problematischen Landschaften oft für drei Viertel oder mehr –, einhergehend mit verwaisten Datensätzen in Central ObjectsZentrales relationales Datenbankschema in JD Edwards, das serialisierte Objektspezifikationen für eine Umgebung speichert.-Datenbanken und ungetestetem Code, der direkt in die Produktion gelangt.
Die OMW ist keine reine Administrationshilfe; sie stellt Ihre zentrale architektonische Kontrollgrenze dar. Wer die JDE OMW Object Transfer Activity Rules auf Systemebene versteht – basierend auf konkreten Action Codes, Statusübergängen und Repository-Zielen –, verändert die Art und Weise, wie Softwareänderungen gesteuert werden, grundlegend. Präzise konfiguriert, eliminieren diese Regeln menschliche Fehler bei Promotions, verhindern Fehler beim Package BuildProzess in JD Edwards, bei dem Spezifikationen und C-Code gebündelt und für Server sowie Clients kompiliert werden. und machen die OMW zu einer automatisierten, revisionssicheren Delivery-Pipeline.
Die Kernmechanik von Activity Rules und F98211
Wenn ein Engineer ein OMW-Projekt von Status 21 auf 26 hochstuft, führt EnterpriseOne keinen beliebigen Kopiervorgang auf Dateiebene durch; es fragt eine deterministische relationale Engine ab. Diese Engine ist direkt in der Steuerungstabelle F98211 verankert, die drei kritische Koordinaten auswertet: From Status, To Status und Object Type. Ganz gleich, ob eine definierte Objektkategorie wie APPLJDE-Objekttyp für interaktive Anwendungen und Masken, mit denen Endbenutzer über den Browser interagieren. explizit eingegrenzt wird oder der Wildcard *ALL gemischte Projektinhalte abdeckt – diese Lookup-Struktur steuert jede Zustandsänderung. Bevor Daten verschoben werden, gleicht die OMW diese Parameter mit den Objektstammsätzen in F9860Zentrale Systemtabelle des Object Librarian, die Metadaten, Typ und Systemcodes aller JD-Edwards-Objekte speichert. ab, um sicherzustellen, dass für den registrierten Objekttyp eine autorisierte, aktive Transferaktion hinterlegt ist.
Die F98211 steuert die exakte physische Bewegung der Nutzdaten zwischen Path Codes, Central Objects und relationalen Laufzeittabellen. Bei serialisierten Spezifikationen verwaltet sie den transaktionalen Extrakt aus der Quell-Central-Objects-Datenbank (wie DV920) und das Schreiben in die Zieldatenbank (wie PY920). Bei interaktiven Versionen, Batch-Versionen oder Processing-Option-Texten steuert sie die gezielten Zeilen-Inserts über die jeweiligen Laufzeittabellen hinweg. Während die F9860 die übergeordnete Identität und Systemcode-Zugehörigkeit eines Objekts verwaltet, bestimmt die F98211, ob der zugrundeliegende C-Code, Event RulesIntegrierte ereignisbasierte Programmier- und Skriptsprache in JD Edwards zur Definition von Geschäftslogik. und Datenstrukturen tatsächlich den Sprung zwischen Umgebungen schaffen.
Eine fehlende oder falsch konfigurierte Zeile in der F98211 bringt ein Deployment schnell zum Scheitern. Fehlt bei einem Statusübergang eine Activity Rule für einen bestimmten Objekttyp, schlägt die OMW beim Statuswechsel oft stillschweigend fehl oder hinterlässt einen kryptischen 'Transfer Failed'-Fehler im jde.log. Da EnterpriseOne Projekt-Promotions nicht innerhalb einer atomaren Transaktionsgrenze ausführt, erfolgt bei Teilfehlern kein Rollback. Das Resultat sind mehrere erfolgreich in die Ziel-Central-Objects geschriebene Objekte, während andere in der Entwicklungsumgebung verbleiben – was unbemerkt zu asynchronen Umgebungen und fehlerhaften nachfolgenden Package Builds führt.
Statusübergänge und Allowed Actions dekonstruiert
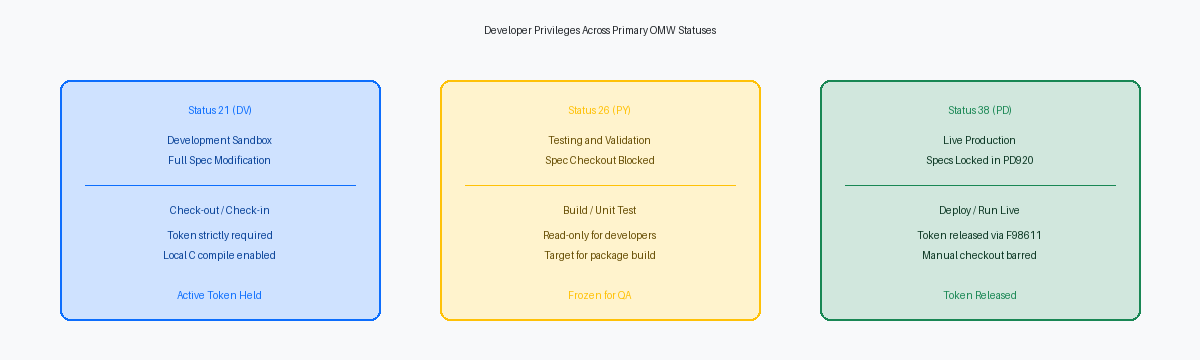
Projektstatus wie 21 (Development), 26 (QA/Test), 28 (Staging) und 38 (Production) sind funktionale Firewalls, keine bloßen lesbaren Projekt-Tags. In der OMW-Engine gleichen diese numerischen Zustände Benutzerrollen mit dem Projekt ab, um über Allowed Actions exakte operative Berechtigungen zu gewähren oder zu verweigern. Hält ein Entwickler ein aktives Token für ein benutzerdefiniertes UBEUniversal Batch Engine: JDE-Hintergrundprozess für Batch-Verarbeitungen, Reports und Schnittstellenläufe. oder eine BSFNBusiness Function: Kompilierte C- oder NER-Geschäftslogikeinheit zur Ausführung modularer Aufgaben in JD Edwards., verleiht dieses Token nur dann Befugnisse, wenn der aktuelle Projektstatus direkt einer aktiven Aktionsregel entspricht. Von Spec Merges über die Tabellengenerierung bis hin zum Löschen von Objekten hängt alles von diesem Handshake ab.
Betrachten wir Action Code 01 (Check Out) und Action Code 02 (Check In). In einer Standardarchitektur gehört Aktion 01 ausschließlich zum Status 21 für Entwickler- und Eigentümerrollen und bezieht sich strikt auf den Path Code DV920 und lokale Spezifikationen. Status 38 repräsentiert gesperrten Produktivcode in PD920; er sollte keinerlei Checkouts zulassen und Checkin-Funktionen vollständig unterbinden. Schaltet ein Team Aktion 02 für Status 38 frei, öffnet dies die Tür dafür, dass ungeprüfte lokale Client-Spezifikationen zentrale Produktivobjekte überschreiben, ohne Test-Path-Codes zu durchlaufen oder einer vollständigen Package-Build-Prüfung unterzogen zu werden.
In vielen auditierten Kundenumgebungen hat ein wohlmeinender CNCConfigurable Network Computing: Die Systemarchitektur sowie die Rolle des Systemadministrators in Oracle JD Edwards.-Administrator Aktion 01 im Status 26 oder 38 freigeschaltet, um Entwicklern direkte Notfall-Fixes zu ermöglichen. Diese eine Abkürzung zerstört die Funktionstrennung (Segregation of Duties) im Audit sofort und führt direkt zur Kontamination von Spezifikationen. Entwickler können dadurch PY- oder PD-Spezifikationen auf eine lokale Workstation ziehen, den regulären DV-Promotion-Pfad umgehen und nicht nachverfolgten Code zurückschreiben. Sobald dies geschieht, laufen zentrale Repositories auseinander, automatisierte Package Builds schlagen aufgrund fehlender Delta-Header fehl, und der Abgleich von F9860- und F9861-Manifesten wird zu einem vermeidbaren manuellen Albtraum.
Anatomie der Object Transfer Matrix
Eine Transferregel in der OMW ist kein bloßes Kopieren von Dateien; es handelt sich um eine relationale und serialisierte Datensynchronisation, die über JDE-Basis-APIs orchestriert wird. Wechselt eine APPL oder ein UBE von Status 21 auf 26, fragt die OMW-Engine den Object Configuration ManagerJDE-Komponente (OCM), die logische Tabellen- und Batch-Aufrufe dynamisch auf physische Datenquellen abbildet. ab, um Datenquellen-Mappings aufzulösen, und verschiebt BLOBBinary Large Object: Datenbankdatentyp zur Speicherung großer unformatierter Binärdaten wie serialisierter Programmspezifikationen.-Payloads samt relationalen Metadaten über Central-Objects-Schemas hinweg – beispielsweise das Verschieben von Datensätzen von CODV920 nach COPY920 oder COPD920. Zeigen Ihre Umgebungsminderungen für Central Objects auf eine falsche Datenquelle, führt die OMW einen scheinbar erfolgreichen Transfer direkt in das falsche Datenbankschema aus, wodurch Code-Updates beim nächsten Server Package Build unbemerkt fehlen.
Transfers von Steuerungstabellen (Control Tables) folgen einer völlig anderen Architektur und umgehen das Spec-Repository vollständig. Bei Data-Dictionary-Elementen, Task Views und User Defined CodesBenutzerdefinierte Tabellenwerte (UDC) in JD Edwards für Standard-Auswahllisten und Stammdatenkürzel. steuert die Transfermatrix Inserts, Updates oder Merges direkt in relationale Laufzeittabellen – insbesondere Zieltabellen wie F9210, F9000 und F0005 über Umgebungsgrenzen hinweg. Ein häufiger Diagnosefehler tritt auf, wenn ein Administrator nach einer Promotion in den Tabellen F98740 oder F98741 nach Spec-Korruption sucht, ohne zu erkennen, dass die Transfermatrix schlicht die Regeln für Laufzeittabellen der Ziel-Control-Tables-Datenquelle ausgelassen hat.
Tabellenobjekte (TBLE) stellen den risikoreichsten toten Winkel in benutzerdefinierten Transfermatrizen dar. Wenn eine Activity Rule objektspezifische Transferanweisungen für TBLE auslässt, aktualisiert die OMW zwar die F9861-Spec-Pointer-Datensätze im Object LibrarianJDE-Kernrepository, das Standort, Versionsverlauf und Systeminformationen aller Quellobjekte speichert., synchronisiert jedoch nicht die tatsächlichen Spaltenlayouts zwischen den Central-Objects-Schemas. Ein CNC-Administrator generiert oder ändert die physische Tabelle in der Folge auf Basis lokaler Workstation-Spezifikationen, die im Widerspruch zu Central Objects stehen. Diese Diskrepanz führt dazu, dass der Laufzeit-Datenbankkatalog nicht mehr mit der Middleware des Enterprise-Servers synchron ist, was bei nachfolgenden UBE-Ausführungen unmittelbare Speicherzugriffsverletzungen auslöst.
Sichere Promotion-Pfade im Enterprise-Maßstab konfigurieren
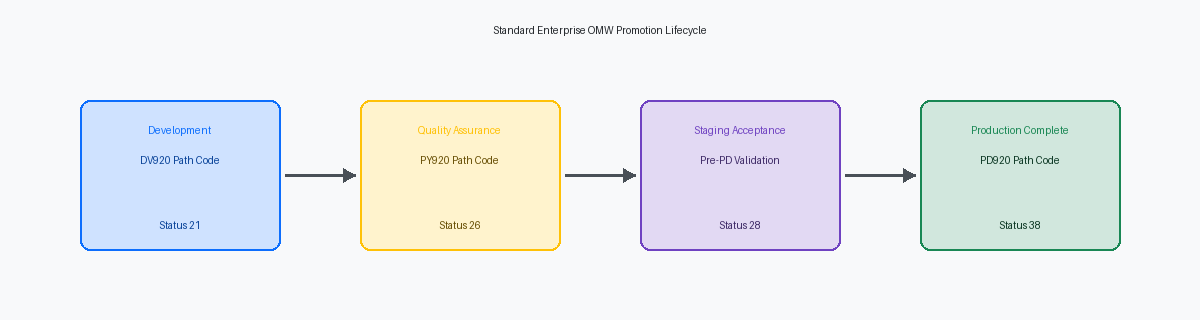
In sauberen Enterprise-Installationen bewegt sich die Objekt-Pipeline in einer unveränderlichen Richtung durch die Umgebungen: 21 (Programming) in DV920, 26 (QA Test) in PY920, 28 (Staging/Production Prep) und schließlich 38 (Production) in PD920. Jeder Objekttyp muss diesen Regeln ohne Umwege über andere Umgebungen folgen. Das Überspringen von Status 28 – der von CNC-Teams häufig genutzt wird, um den Package Build einzufrieren und vollständige Client/Server-Builds vor dem finalen Deployment durchzuführen – bricht die Release-Validierung auf. Schlägt ein Objekt beim Testen in PY920 fehl, wird die Pipeline nicht angepasst, um Spezifikationen rückwärts zu übertragen; der Code wird in DV920 korrigiert und durchläuft die Sequenz erneut.
Das architektonische Verbot von Rück-Promotions ist der Punkt, an dem die meisten Konfigurationen grundlegende Governance-Kriterien verfehlen. Ihre Promotion-Regeln dürfen niemals zulassen, dass ein Projekt von Status 38 direkt zurück auf Status 21 wechselt, noch dürfen Checkouts direkt aus PD920 erlaubt sein. Sobald ein Projekt Status 38 erreicht, müssen Token-Historie und Objekt-Transfer-Logs dauerhaft gesperrt sein. Jede spätere Korrektur oder Erweiterung erfordert ein völlig neues Projekt, das bei Status 11 oder 21 initiiert wird, die aktuelle Baseline aus der Central-Objects-Datenquelle abruft und den vollständigen Validierungslebenszyklus erneut erzwingt.
Produktionsausfälle verleiten Teams immer wieder dazu, Standardkontrollen zu umgehen, indem Entwicklern Checkouts direkt in PD920 gewährt werden. Das korrekte Design bewältigt Vorfälle hoher Priorität über einen isolierten Notfall-Subpfad, typischerweise Status 25. Diese dedizierte Regel zweigt direkt in einen beschleunigten Build-Zyklus ab und erzwingt gleichzeitig verbindliche Audit-Trigger, die Entwickler-Anmeldeinformationen, die Incident-Ticketnummer und spezifische SARSoftware Action Request: JDE-Standardkennung für Bugfixes, Codeanpassungen und Änderungsanforderungen.-Referenzen in der Tracking-Tabelle F98210 protokollieren. Dadurch isolieren Sie das Risiko auf einen überwachten Ausnahmepfad, ohne die Sicherheitsgrenzen aufzuheben, die den Produktivcode schützen.
Save Locations und Sicherheitsmechanismen im Versionsmanagement
Die meisten fehlgeschlagenen Produktiv-Cutover scheitern nicht daran, dass der neue Code grundlegend fehlerhaft ist; sie scheitern, weil Teams bei einer unerwarteten Regression nicht auf die vorherige Baseline zurückrollen können. Bei korrekter Konfiguration innerhalb der Transfer Activity Rules erstellt EnterpriseOne automatisch eine Momentaufnahme der bestehenden Ziel-Spezifikationen in der Object Save-Tabelle (F98700), bevor auch nur ein einziges Byte in der Ziel-Central-Objects-Datenquelle überschrieben wird. Diese Serialisierung der Spezifikationen erfolgt während des Übergangs auf Datenbankebene und sichert ein isoliertes Point-in-Time-Abbild ohne jegliches manuelles Eingreifen der Entwickler.
Das Weglassen einer zugewiesenen Save Location in Ihrer Übergangsregel von Status 26 auf Status 38 stellt ein unnötiges operatives Risiko dar, das Teams immer wieder unvorbereitet trifft. Ist in P98230 für die Transferaktion keine explizite Save-Datenquelle hinterlegt, überschreibt die Promotion eines Objekts nach Production den aktuellen Spezifikationsstand unwiderruflich. Bringt eine kompilierte BSFN oder ein fehlerhaftes UBE-Layout beim Cutover am Montagmorgen den Produktivbetrieb zum Stillstand, nimmt diese fehlende Konfiguration den CNC-Administratoren die Möglichkeit eines schnellen Notfall-Rollbacks über die Standard-Schaltfläche „Restore“ in der OMW.
Das Argument, automatisierte Spec-Backups würden die Performance belasten, hält einer Überprüfung nicht stand. Das Schreiben der Spezifikationsdaten in das F98700-Repository verlängert den Transfer pro Objekt um etwa 15 bis 40 Millisekunden – ein vernachlässigbarer Overhead, der sich bei einem umfangreichen Projektpaket von 80 Objekten auf wenige Sekunden summiert. Im Gegenzug eliminieren Sie das Katastrophenszenario, eine mehrstündige RMANOracle Recovery Manager: Datenbankinternes Tool zur Erstellung und Wiederherstellung vollständiger Oracle-Backups.- oder Band-Wiederherstellung von Central-Objects-Schemas initiieren zu müssen, nur um eine Handvoll fehlerhafter Masken wiederherzustellen. Prüfen Sie morgen früh Ihre Status-38-Zeilen in der F98211: Wenn das Feld „Save Location“ leer ist, tragen Sie die Werte vor Ihrem nächsten Promotion-Zyklus nach.
Auditing und Härtung von OMW-Regeln gegen Manipulation
Externe Auditoren, die das Change Management prüfen, nehmen stets dieselbe Schwachstelle ins Visier: Entwickler, die eine benutzerdefinierte C-BSFN oder NERNamed Event Rules: Mit grafischem Editor erstellte Geschäftslogik, die EnterpriseOne intern in C-Code übersetzt. geändert haben und ihren eigenen Code in die Produktion befördern. Sie verlangen den lückenlosen Nachweis, dass Entwickler ein OMW-Projekt nicht selbstständig von Status 26 (QA/Testing) auf Status 38 (Production) hochstufen können. Activity Rules allein hindern einen Entwickler mit erweiterten OMW-Rollenrechten in DV oder PY nicht daran, diesen Übergang auszuführen, wenn ihm in den Projekt-Teamrollen Manager- oder Originator-Berechtigungen zugewiesen sind.
Eine echte Funktionstrennung erfordert die Kombination von Transferkonfigurationen mit Applikationssicherheit über die Security WorkbenchZentrales JDE-Sicherheitsmodul (P00950) zur Steuerung von Benutzerrechten für Anwendungen, Aktionen und Daten. (P00950). Der Zugriff auf die P98230 – in der Transfermatrix, Statusübergänge und Allowed Actions gepflegt werden – muss exklusiv der CNC-Leitung vorbehalten sein und Entwicklern sowie funktionalen Leads verwehrt werden. Innerhalb der P98220 selbst müssen Sie Action Security so einrichten, dass nur ein dedizierter Release-Koordinator oder eine automatisierte Deployment-Rolle berechtigt ist, Projektstatuswechsel in Richtung Staging- und Production-Path-Codes anzustoßen.
Fordern Auditoren Nachweise an, liefert eine direkte SQL-Abfrage der Projekt-Historientabelle (F98210) unveränderliche Belege darüber, wer wann welche Änderungen vorgenommen hat. Die Abfrage von Spalten wie LGOST (Old Status), LGNST (New Status), LGUSER (User ID) und LGUPMT (Time) deckt unbefugte Umgehungsversuche oder unerwartete Status-Sprünge über Path Codes hinweg sofort auf. Ein Abgleich von F98210-Datensätzen mit LGNST = '38' gegen die Check-in-Logs auf Objektebene in F9861 belegt eindeutig, ob der Ingenieur, der das Objekt modifiziert hat, ordnungsgemäß von dessen Bereitstellung ausgeschlossen war. Wenn Sie Ihre Release-Pipeline härten möchten, erläutern die begleitenden Artikel zur CNC-Package-Build-Automatisierung und zu serverseitigen Deployment-Manifesten auf dieser Website die nachgelagerte Mechanik der automatisierten Bereitstellung.