In dem Moment, in dem ein aktives Upgrade parallel zum täglichen Produktions-Support läuft, verwandelt sich ein undiszipliniertes Object Management WorkbenchDas zentrale Werkzeug in JD Edwards zur Verwaltung, Überwachung und kontrollierten Weiterleitung von Entwicklungsobjekten und Projekten.-Repository in ein operatives Minenfeld. Da EnterpriseOneDas webbasierte Enterprise-Resource-Planning-System (ERP) von Oracle JD Edwards für unternehmensweite Geschäftsprozesse. Projekt-IDs auf 10 Zeichen beschränkt und pro Objekt immer nur einen einzigen Token-Inhaber zulässt, ist eine laxe Namensgebung nicht bloß schlechte Ordnung – sie führt zum Stehlen von Tokens, befördert Code in falscher Reihenfolge in Path CodesJDE-Umgebungsdefinitionen (wie DV, PY oder PD), die festlegen, wo Programmquellen und Spezifikationen in der Systemlandschaft physisch liegen. und überschreibt unbemerkt RetrofitDie manuelle oder automatisierte Nachpflege individueller Code-Anpassungen in einer neueren System- oder Release-Version.-Zweige. Wenn ein Entwickler, der einen dringenden P4210Die zentrale Standard-Anwendung (Interactive Application) in JD Edwards zur Erfassung und Abwicklung von Kundenaufträgen.-Fehler in der Produktion behebt, das Token eines Beraters stiehlt, der dieselbe Anwendung für ein 9.2-Release anpasst, kann benutzerdefinierte Logik mit einer einzigen PromotionDer regulierte Transfer von Code-Objekten von einer Umgebung in die nächste (z. B. von Entwicklung nach Produktion). verloren gehen.
Die Einführung einer strikten JDE OMW-Projektnamenskonvention für Upgrades und Support ist Ihre primäre Firewall gegen solche Kollisionen. Richtig umgesetzt werden diese zehn Zeichen zu einem durchsetzbaren Betriebsprotokoll, das absolute Objekteigentümerschaft garantiert, das F98210Die Protokolltabelle in JD Edwards, die sämtliche Projektaktionen, Promotion-Schritte und Benutzeraktivitäten im OMW revisionssicher festhält.-Projektprotokoll auditfähig hält und sicherstellt, dass CNCsConfigurable Network Computing: Die technische Systemarchitektur von JD Edwards sowie die für Installation, Paketbau und Deployment zuständigen Administratoren. niemals unfertige Upgrade-Retrofits in ein Notfall-Produktionspaket schnüren.
Die 10-Zeichen-Beschränkung und die Anatomie von Kollisionen
EnterpriseOne kodiert Projektbezeichner im gesamten System-Repository fest auf eine 10-stellige Zeichenkette. In Tabellen wie F9860Die Object Librarian Mastertabelle in JDE, die Stammdaten und Systemmetadaten aller definierten Objekte speichert. und F9861Die Tabelle zur Verwaltung der Objektverfügbarkeit, des aktuellen Checkout-Status und der Token-Inhaberschaft in Path Codes. sowie den Aktivitätsprotokollen in F98210 lässt das Feld für die Projektkennung keinerlei Spielraum für ausufernde Beschreibungen. Wenn Teams diese zehn Zeichen als informellen Notizzettel behandeln – indem sie Projekte JSMITH_BUG, HOTFIX_1 oder abgekürzte Ticket-Nummern wie PROJ_10482 nennen –, nehmen sie allen nachgelagerten Instanzen jegliche Sicht. CNC-Administratoren, Release Manager und Audit-Teams verlieren sofort den Kontext hinsichtlich Objektlebenszyklus, Zweck und Deployment-Pfad, sobald ein Projekt die Entwickler-Workbench verlässt.
Dieser Mangel an Disziplin führt bei Dual-Maintenance-Zyklen unmittelbar zum operativen Stillstand – etwa beim Betrieb einer Produktivumgebung unter 9.1, während gleichzeitig benutzerdefinierte BSFNsBusiness Functions: In C oder Named Event Rules (NER) geschriebene Logikmodule, die zentrale Geschäftsregeln in JDE ausführen. und UBEsUniversal Batch Engine: Hintergrundprozesse und Batch-Programme in JD Edwards für Massendatenverarbeitung und Berichte. in einem 9.2-Upgrade-Pfad nachgerüstet werden. Wenn zwei Entwickler dasselbe Objekt über getrennte Pfade hinweg bearbeiten, hängt das OMW-Token-Management von einer klaren Projekteigentümerschaft ab, um Prioritäten aufzulösen. Ein Ad-hoc-Projekt, das ein Entwicklungs-Token auf einer Kernentität wie P4210 hält, blockiert Notfallwartungen, weil CNCs nicht erkennen können, ob ein Objekt für eine langfristige Modernisierungsinitiative oder eine dringende Fehlerbehebung in der Entgeltabrechnung gesperrt ist. Ohne deterministische Präfixe werden Token-Freigabewarteschlangen zu einem manuellen Triage-Albtraum, bei dem Entwickler versehentlich Code über Release-Baselines hinweg überschreiben.
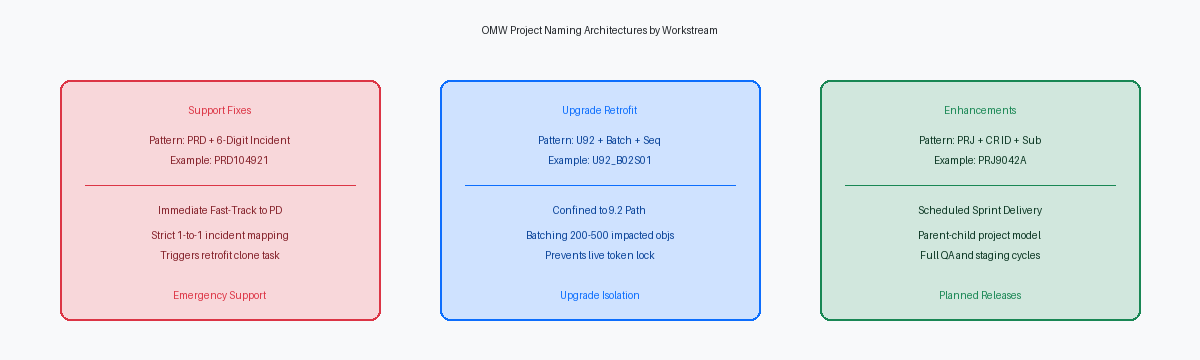
Jede Projektkennung muss drei operative Signale in ihre feste 10-Zeichen-Nutzlast komprimieren: Workstream-Typ, Initiativen-Referenz und Build- oder Aufgabeniteration. Die Zuweisung von drei Zeichen für die Stream-Klassifizierung (wie PRD für Produktions-Fehlerbehebungen oder U92 für 9.2-Upgrade-Retrofits), fünf Zeichen für die Ticket-ID und zwei Zeichen für die Aufgabensequenzierung schafft eine eindeutige Syntax. Wird dieses Format erzwungen, bevor Entwickler Projekte anlegen, spiegeln Abfragen auf F9861 den Objektstatus sofort wider, Token-Konflikte treten zutage, bevor Code-Kollisionen entstehen, und Audit-Logs behalten über mehrjährige Modernisierungspfade hinweg absolute Klarheit.
Produktions-Support-Fixes: Präfix-Isolation und Fast Tracking
Dringende Notfall-Fehlerbehebungen dürfen sich keinen Namensraum mit geplanten Erweiterungszyklen teilen. Ein Produktions-Support-Projekt muss über ein dediziertes 3-Zeichen-Präfix – typischerweise PRD oder SUP – direkt an den Tracking-Datensatz gebunden sein, unmittelbar gefolgt von der Ticket-Referenz, was zu einer eindeutigen Kennung wie PRD104921 führt. Der Objektumfang muss kompromisslos atomar bleiben. Wenn der Incident auf einen unbehandelten Cache-Fehler in B4200310 zurückgeht, sind diese spezifische Business Function und ihre direkte Datenstruktur die einzigen zulässigen Artefakte innerhalb von PRD104921. Entwicklern zu gestatten, eine nicht verwandte UBE-Version oder eine kleine kosmetische APPLInteractive Application: Die interaktiven Dialog- und Erfassungsmasken der Benutzeroberfläche in JD Edwards.-Korrektur in dasselbe Projekt einzuschmuggeln, birgt das Risiko, ungeprüften Code unter dem Deckmantel eines Notfalls in die Produktion einzuschleusen.
CNC-Teams sind auf ein striktes Parsen von Präfixen angewiesen, um Fast-Track-Deployment-Modelle auszuführen. Wenn ein OMW-Projekt, das dem Muster PRD###### entspricht, von Projektstatus 26 auf 38 wechselt, kann die Deployment-Automatisierung sicher ein isoliertes Update-Paket für ein einzelnes Objekt schnüren, anstatt auf den standardmäßigen Wochenend-Batch-Build zu warten. Unstrukturierte Bezeichnungen wie HOTFIX_01 oder FIX_NOW zwingen den CNC-Engineer innezuhalten, F9861-Tokens abzugleichen und manuelle Prüfmeetings abzuhalten, während Fertigungslinien oder Versandrampen stillstehen.
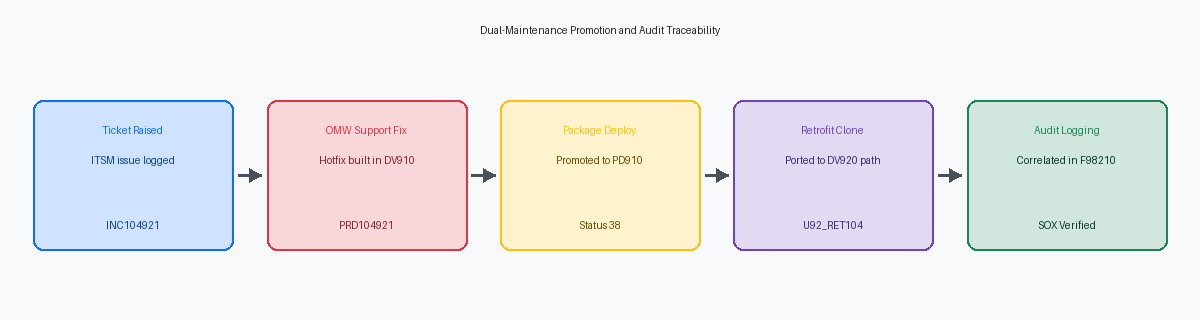
Beim Betrieb paralleler Umgebungen während eines Release-Upgrades erzeugt jeder einzelne Break-Fix eine unmittelbare Bringschuld. Die Promotion eines Objekts über PRD104921 muss automatisch ein verbindliches Dual-Maintenance-Protokoll auslösen: Der Entwickler, der B4200310 mit Status 38 eincheckt, muss genau dieses Delta in den aktiven Upgrade-Zweig replizieren, bevor das Ticket geschlossen werden darf. Die CNC-Governance sollte einen automatisierten wöchentlichen Delta-Check über die F98210-Logs ausführen, um alle geschlossenen PRD-Projekte mit dem Upgrade-Retrofit-Backlog abzugleichen. Wenn Sie diese Synchronisierung nicht durchsetzen, wird Ihr nächstes großes Cutover-Paket monatelange Produktions-Hotfixes an Tag eins zunichtemachen.
Upgrade-Retrofit-Projekte: Trennung des Modernisierungspfads
In einem Enterprise-Repository mit 5.000 bis 15.000 Objekten reduziert ein disziplinierter Specification-Merge den tatsächlichen Modernisierungsaufwand auf etwa 200 bis 500 wirklich betroffene Custom-Objekte. Der Versuch, diese Objekte in generische Entwickler-Container oder ein einziges monolithisches Projekt zu werfen, garantiert administrativen Stillstand noch vor Ende der zweiten Woche. Der Umfang sollte über die 6- bis 9-wöchige Code-Retrofit-Phase hinweg in etwa 20 eigenständige funktionale Batch-Projekte aufgeteilt werden. Dies schafft eine vorhersehbare Paketierungsstruktur, die das OMW-Objektverzeichnis direkt mit den funktionalen Testplänen verknüpft.
Upgrade-Retrofit-Projekte erfordern eindeutige Präfixe wie RET oder UPG, gepaart mit dem Ziel-Release-Code, was zu strukturierten Projekt-IDs wie U92_B0102 für Batch 01, Task 02 führt. Diese strukturelle Disziplin verhindert gleichzeitige Token-Konflikte auf zentralen Objekten wie B4200310 oder P4210 während intensiver Entwicklungszyklen. Wenn zwei funktionale Streams dieselbe Kundenauftragsverarbeitungslogik oder dieselben Erfassungsmasken anpassen müssen, erzwingt ein klares Projekt-Batching, dass technische Leiter die Arbeit in eigenständige, überschneidungsfreie Entwicklungsmeilensteine sequenzieren, anstatt sich im selben Arbeitsbereich um aktive Checkout-Sperren zu streiten.
Retrofit-Projekte müssen strikt innerhalb des sauberen Upgrade-Umgebungspfads – typischerweise DV920 – isoliert bleiben, ohne jemals Objekte zu akzeptieren, die direkt aus der aktiven Wartung ausgecheckt wurden. Das Mischen von Objekten aus aktiven Break-Fix-Umgebungen wie DV910 in ein Upgrade-Retrofit-Projekt führt zu unkontrollierten Spec-Abweichungen und korrumpiert Central ObjectsDie zentralen Datenbankspezifikationen und Quellcodetabellen, die die Definitionen aller JDE-Objekte je Umgebung vorhalten.-Tabellen. Wenn ein Notfall-Patch für die Produktion mitten im Upgrade eine Kern-Business-Function ändert, darf diese Änderung nicht ad hoc in eine bestehende Retrofit-Aufgabe gemergt werden. Protokollieren Sie stattdessen eine dedizierte Dual-Maintenance-Aufgabe unter einem expliziten Catch-up-Batch wie U92_B2001, wenden Sie die Delta-Änderung auf die 9.2-Baseline-Specs an und befördern Sie sie nach den regulären Upgrade-Promotionsregeln.
Geplante Erweiterungen und Pfade für individuelle Anpassungen
Jede Unternehmensanpassung, die länger als ein einzelner zweiwöchiger Sprint dauert, wird unweigerlich mit einem Produktionsnotfall kollidieren. Werden Lagererweiterungen in eine generische Support-Warteschlange gebündelt, ist vorprogrammiert, dass ein dringender P1-Fix in der Auftragserfassung (P4210) hinter unvollständigen C-Business-Functions feststeckt. Geplante Eigenentwicklungen verlangen dedizierte Namensräume mit Unternehmens-Projektcodes wie PRJ oder Kennungen für geplante Releases wie R24_1029. Die Trennung dieser langlebigen Entwicklungspfade von schnellen operativen Fixes stellt sicher, dass planmäßige Code-Freezes kritische Produktions-Patches niemals blockieren.
Geplante Erweiterungsvorhaben erfordern disziplinierte Meilenstein-Gates, die direkt auf die standardmäßigen OMW-Statusübergänge abgebildet sind. Ein Build wechselt erst dann von Status 21 (In Programming) zu 26 (Test/QA), wenn funktionale Spezifikationen und Peer-Code-Reviews genehmigt sind. Der Übergang von 26 zu Status 28 (Staging/UAT) erfordert eine formelle fachliche Freigabe im Path Code PY, wodurch der Stand unverändert bleibt, bis das Change Advisory Board den finalen Schritt auf Status 38 (Production) genehmigt. Wenn ein unternehmensweiter Change-Freeze nicht-essenzielle Deployments vor dem Monatsende stoppt, verharren Projekte bei Status 28 in Quarantäne, ohne dringende Support-Zyklen zu behindern.
Wenn mehrere Entwickler gemeinsam an einer Erweiterung arbeiten, dürfen sie sich nicht in einem einzigen gemeinsamen Container behindern. Richten Sie ein übergeordnetes Master-Projekt als Dachstruktur ein und vergeben Sie individuelle untergeordnete Arbeitsprojekte für jeden Entwickler. Entwickler checken Objekte in ihren zugewiesenen Child-Buckets aus und isolieren ihre Check-ins in DV920 bis zur Meilenstein-Lieferung. Vor der Promotion nach oben auf Status 26 übertragen Teamleiter das Objekt-Eigentum und die Tokens in das übergeordnete Projekt und fassen die Arbeit zu einem einheitlichen Promotion-Paket zusammen, das einen lückenlosen Audit-Trail bewahrt.
Audit-Trails und das F98210-Projektaktivitätsprotokoll
Externe IT-Auditoren, die die SOX-ComplianceVorschriften nach dem Sarbanes-Oxley Act, die strenge Kontrollen und lückenlose Audit-Protokolle bei IT-Systemänderungen verlangen. prüfen, extrahieren das Object Management Workbench-Aktivitätsprotokoll unweigerlich direkt aus F98210, um die Historie der Promotions in die Produktion zu verifizieren. Sie suchen nach Promotion-Aktionen – insbesondere nach Statusübergängen von 26 (QA) nach 38 (Production) – und fordern einen Abgleich mit formellen Change-Tickets. Wenn Entwickler willkürliche Projektnamen wie GLFIX oder Entwicklerinitialen verwenden, scheitert ein programmatischer Abgleich vollständig. Dieses Versäumnis erzwingt einen manuellen Abgleich von Objekt-Tokens und Benutzer-IDs über F98222, was pro Audit-Zyklus mühelos 40 bis 60 Stunden wertvoller Senior-CNC-Arbeitszeit verschlingt, nur um Genehmigungen nachzuweisen.
Die Einbettung der ITSM-Ticketnummer direkt in die 10-stellige Projekt-Zeichenkette verwandelt diesen manuellen Compliance-Aufwand in ein einzelnes automatisiertes Skript. Eine terminierte Audit-Abfrage kann einen Inner Join zwischen F98210 (POLGUSER, POLGOMWPRJID, POLGDATO, POLGACTTRY) und der ServiceNow-Tabelle change_request des Unternehmens ausführen, indem sie den aus der Projekt-ID extrahierten Ticket-Teilstring nutzt. Wurde ein Projekt auf Status 38 hochgestuft, ohne dass ein entsprechender, vollständig genehmigter Change-Request-Datensatz in ServiceNow vorliegt, markiert die Abfrage eine unautorisierte Produktions-Promotion sofort – noch bevor das externe Audit-Team überhaupt Stichprobendaten anfordert.
Diese lückenlose Nachverfolgbarkeit ist bei Produktionsvorfällen und Rollback-Operationen gleichermaßen entscheidend. Wenn ein mitternächtlicher Sev-1-Patch unerwartete Cache-Fehler in einer Kern-Business-Function wie B4200310 verursacht, kann es sich Ihr Team nicht leisten, wochenlange Paket-Deployment-Protokolle über Hunderte von Repository-Einträgen hinweg zu durchforsten. Durch Filtern des Aktivitätsprotokolls nach dem strukturierten Notfall-Präfix lassen sich die genauen Objekte und Token-Freigaben dieses Vorfalls innerhalb von Sekunden isolieren. Sie identifizieren die exakt betroffenen BSFNs, Masken oder UBE-Versionen, prüfen die Freigabe und führen ein chirurgisch präzises Rollback durch, ohne parallele Produktionskorrekturen zu gefährden.
Die Master-Namenscheckliste und CNC-Governance-Regeln
CNC-Paket-Build-Audits schlagen in dem Moment fehl, in dem die Governance auf dem guten Willen der Entwickler anstatt auf harten technischen Schranken basiert. Ihr Deployment-Team muss eine unnachgiebige alphanumerische 3-5-2-Syntax über die 10-stellige Projektkennung hinweg durchsetzen: drei Zeichen zur Bestimmung des Stream-Typs (wie PRD für Support-Fixes, UPG für Modernisierungs-Retrofits oder ENH für Erweiterungen), fünf Zeichen fest an die ITSM-Ticket-ID gebunden und zwei Ziffern reserviert für Build-Iterationen. Wenn ein Entwickler eine Update-Paketanforderung einreicht, die modifizierte APPL- und BSFN-Objekte über verschiedene Ticket-Bereiche hinweg vermischt, oder wenn das Namensschema auch nur um ein einziges Zeichen abweicht, weist CNC den Build ab, bevor er den Enterprise Server erreicht.
Eine manuelle Projektprüfung stößt bei schnellen Deployment-Zyklen an ihre Grenzen, weshalb Governance direkt in die OMW Transfer Activity RulesIn JDE konfigurierte Regelwerke, die definieren, welche Objekte und Spezifikationen bei Projektstatuswechseln transferiert werden. gehört. Konfigurieren Sie Ihre Statusübergänge – insbesondere den Sprung vom Entwicklungsstatus 21 zum Prototyp-Teststatus 26 – mit einer Validierungslogik, die die Projektbeschreibung parst. Wenn der Text keinen autorisierten Jira-Issue-Key oder keine ServiceNow-Change-Referenz enthält, die mit dem fünfstelligen Ticket-Segment übereinstimmt, blockiert die Workbench die Promotion bereits auf dem lokalen Client. Diese Automatisierung verhindert, dass ungeprüfter Code geteilte DV- oder PY-Pathcodes kontaminiert.
Selbst mit strengen Namensschranken sammeln Repositories Altlasten an; eine Unternehmensinstallation, die Continuous Delivery unter Tools 9.2 betreibt, kann jährlich mehrere hundert einzelne Projekte erzeugen. Etablieren Sie eine verbindliche vierteljährliche Governance-Routine zur Abfrage der zentralen Repository-Tabelle F9861, um verwaiste Projekt-Header zu bereinigen und Objekt-Tokens zu entziehen, die seit mehr als 60 Tagen auf Status 21 festhängen. Die Rückforderung dieser vergessenen Tokens beseitigt blockierte Check-outs auf stark frequentierten Objekten wie B4200310 oder P4210 und stellt sicher, dass Entwickler in kritischen Lieferphasen keine Zeit mit der Suche nach Phantom-Eigentümern verlieren.
Eine disziplinierte OMW-Projektnamensgebung ist eine operative Kontrollmaßnahme, die Token-Kollisionen verhindert und Paket-Builds über einen Bestand von 5.000 bis 15.000 Objekten hinweg verlässlich planbar hält. Wenn Sie Umgebungen für Continuous Adoption strukturieren oder parallele Entwicklungspfade verwalten, ziehen Sie unser technisches Dossier über Dual-Maintenance-Retrofit-Workflows zu Rate oder prüfen Sie unsere Referenzarchitektur zu CNC-Automatisierungsmustern und Objektsanierung unter Tools 9.2.