Jeder erfahrene CNCConfigurable Network Computing: Die Systemarchitektur- und Basisadministrations-Rolle in JD Edwards EnterpriseOne. kennt den nächtlichen Eskalationsanruf: Eine benutzerdefinierte Anwendung oder ein UBEUniversal Batch Engine: Der JD-Edwards-Berichtsprozessor für Hintergrundverarbeitung und Batch-Jobs. lief im DVDevelopment: Der Pfadcode für die Entwicklungsumgebung in JD Edwards.-Pfadcode fehlerfrei durch die Tests, doch sobald der Transfer nach PYPrototype: Die Test- und Qualitätssicherungsumgebung in JD Edwards vor dem Go-Live. erfolgte, traten Memory Violations auf oder Processing OptionsLaufzeitparameter zur dynamischen Steuerung von Anwendungen und Batch-Programmen. verschwanden spurlos. In den allermeisten dieser Post-Deployment-Regressionen ist die zugrunde liegende C-Business-Function- oder Event-Rules-Logik technisch einwandfrei. Stattdessen führen prozedurale Ausführungsfehler innerhalb der Object Management WorkbenchZentrales Werkzeug (P98220) in JD Edwards zur Versionskontrolle und Objektbereitstellung. (P98220) – genauer gesagt JDE OMW-Promotionsfehler, die benutzerdefinierte Objekte beschädigen – zu Token-Kollisionen, verwaisten Specs und Cache-Inkonsistenzen, die von Standard-Build-Logs unbemerkt bleiben.
Moderne EnterpriseOne 9.2-Architekturen – insbesondere Umgebungen, die 64-Bit-kompilierte Packages parallel zu reinen Web-User Defined Objects (UDOs)Webbasierte Artefakte wie Orchestrations oder Grid Formats, die ohne klassische Programmierung erstellt werden. und AISApplication Interface Services: Der REST-Schnittstellenserver für mobile Apps und Orchestrations.-Abhängigkeiten betreiben – verzeihen keinerlei Nachlässigkeiten beim Statuswechsel. Wenn Bereitstellungsteams auf Gewohnheiten statt auf strukturierte Promotionsmechanismen setzen, führt die Diagnose korrupter Runtime-Spezifikationen und das Wiederherstellen von Central ObjectsZentrale relationale Datenbanktabellen, in denen alle Entwicklungsspezifikationen gespeichert sind. unweigerlich zu Projektverzögerungen. Die präzise Identifikation dieser Fehlerquellen ist die Grundvoraussetzung für einen wiederholbaren, fehlerfreien Release-Prozess.
Das Anti-Pattern der unvollständigen Objektreihenfolge beim Transfer
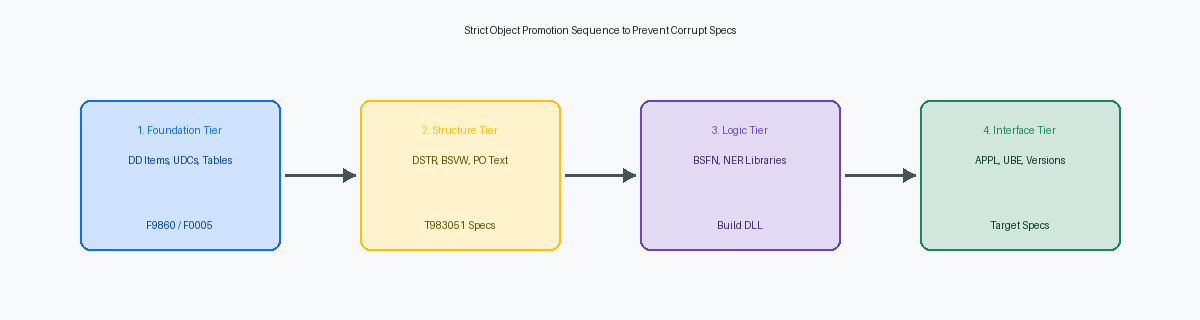
Beschädigte Laufzeitspezifikationen in den Central Objects lassen sich häufig auf OMW Activity Rules zurückführen, die in der falschen Reihenfolge ausgelöst werden. Wird ein Projektstatus von 21 auf 26 heraufgestuft, verarbeitet OMW die Objektliste des Projekts sequenziell von oben nach unten in der Tabelle, anstatt logische Abhängigkeiten hierarchisch aufzulösen. Wird eine benutzerdefinierte Application (APPL)Interaktive Dialoganwendung in JD Edwards mit grafischer Benutzeroberfläche. oder ein Universal Batch Engine (UBE) vor einer zugrunde liegenden Data Structure (DSTR)Schnittstellendefinition für die Parameterübergabe zwischen Formularen und Programmen. oder einer Business View (BSVW)Datenbankansicht, die Tabellenfelder logisch für Formulare und Reports bündelt. übertragen, versucht OMW, Spezifikationen gegen Zieldatenstrukturen zu mergen, die im Zielsystem noch gar nicht existieren. Das Ziel-Repository der Central Objects schreibt unvollständige Specs, wodurch der Ziel-Path-Code bereits vor dem eigentlichen Package BuildDer Prozess des Kompilierens und Paketierens von JDE-Objekten zur Verteilung auf Server. korrumpiert wird.
Die Tabellenmechanik des Object LibrarianZentrales Verzeichnis in JDE (z. B. Tabelle F9860), das Metadaten und Speicherorte aller Objekte nachverfolgt. verdeutlicht die Ursache: In der F9860 registrierte Objektdefinitionen müssen exakt mit den umgebungsspezifischen Positionsdatensätzen in der F9861 übereinstimmen. Wenn ein Entwickler eine APPL unter einem Token überträgt, während eine abhängige BSVW in einem separaten Projekt verbleibt, schlagen die Spec-Merge-Operationen beim Statuswechsel fehl. OMW validiert nicht, ob referenzierte Child-Keys in den Ziel-Central-Objects existieren; es führt die in den Transfer Activity Rules definierten Aktionen strikt sequenziell aus.
Besonders kritisch wird diese Problematik bei Anpassungen im Data Dictionary (DD)Zentrales Wörterbuch aller Datenelementdefinitionen, Validierungen und Feldeigenschaften. und den User Defined Codes (UDC)Benutzerdefinierte Tabellen für fest hinterlegte Auswahllisten und Steuerungscodes.. Häufig wird ein Custom UBE nach PY befördert, während die neu angelegten DD-Items und UDC-Werte noch auf DD-Replikationszyklen warten oder in veralteten Server-Caches feststecken. Werden die DD-Laufzeit-Caches der Zielumgebung nicht zurückgesetzt und die Replikation nicht verifiziert, kann die abhängige Anwendung ihre Felddefinitionen in PY nicht auflösen und bricht beim Start mit Speicherallokationsfehlern ab.
Eng gekoppelte Komponenten dürfen daher niemals auf getrennte OMW-Projekte aufgeteilt werden, nur um künstliche Task-Tracking-Vorgaben zu erfüllen. Die Zusammenführung aller voneinander abhängigen Objekte – DD, BSVW, DSTR, UBE und APPL – in ein einziges Master-Promotionsprojekt oder das Durchführen einer expliziten Abhängigkeitsprüfung vor dem Transfer eliminiert den Großteil dieser Spezifikationsfehler nachhaltig.
Objekttransfer ohne Aktualisierung der Processing Options
Fügt ein Entwickler einer APPL-Processing-Option-Datenstruktur in DV zwei neue Flags hinzu, checkt das Objekt ein und überträgt die Anwendungsspezifikation via OMW, ohne das PO-Text-Template (T983051) mitzuziehen, lädt die Interactive Engine in PY oder PD ein asynchrones Datenstrukturlayout in den Speicher. Da die Laufzeitumgebung Datenelemente über feste Byte-Offsets ausrichtet, verschiebt das Einlesen eines 4-Byte-Flags anstelle eines erwarteten 10-Zeichen-Strings alle nachfolgenden Parameter. Die Folge ist eine unbemerkte Datenkorruption bei nachgelagerten Form InterconnectionsMechanismus zur Verknüpfung und Parameterübergabe zwischen interaktiven Formularen..
Im Batch-Bereich führt dieses Versäumnis zu fatalen Konsequenzen. Wird das Template einer UBE Processing Option erweitert, übernehmen bestehende Batch-Versionen das neue Speicherabbild nicht automatisch; ihre in der Tabelle F983051 gespeicherten Parameterwerte verbleiben auf dem alten Stand. Werden diese Versionen nicht explizit geöffnet, neu gespeichert und übertragen, führt die Batch Engine den Job gegen widersprüchliche F983051- und F98306-Spezifikationen aus. Anstelle eines harten Programmabbruchs interpretiert das UBE häufig Nullwerte oder fehlerhafte Integer-Werte als Gültigkeitsdatum oder Ledger Type – was zu unbemerkten Fehlberechnungen über tausende Finanz- oder Bestandsdatensätze hinweg führt.
Vor der Übergabe von Projekt-Tokens an den Package Build empfiehlt sich ein direkter SQL-Abgleich der BLOB-Längen und Parameteranzahlen in der F983051 zwischen Quell- und Ziel-Path-Codes. Der Abgleich des Zeitstempels der Textdefinition in den Central Objects mit den Datensätzen der Versionsliste erfordert nur wenige Minuten und verhindert Notfall-Rollbacks am Wochenende. Wurde eine PO-Datenstruktur verändert, muss jede produktive Version ausgecheckt, im Design-Tool berührt, gespeichert und im selben OMW-Projekt wie das übergeordnete Objekt transferiert werden.
Die Versions-Token-Falle in Multi-Entwickler-Projekten
Versionen (VER) sind eigenständige Objekte mit separaten Checkout-Tokens, die von ihren übergeordneten APPL- oder UBE-Templates entkoppelt sind. In Teams mit mehreren Entwicklern tritt häufig folgendes Szenario auf: Entwickler A hält das Token einer APPL in Projekt A, um die Form-Logik anzupassen, während Entwickler B eine zugehörige Version in Projekt B auscheckt, um Processing Options zu modifizieren. Wird Projekt B über Status 26 bereitgestellt, bevor Projekt A die Tests abgeschlossen hat, entstehen asynchrone Promotionspfade: Der Ziel-Path-Code versucht, neue Laufzeit-Flags auf eine veraltete übergeordnete Anwendung abzubilden.
Umgekehrt führt das isolierte Promoten eines Basis-UBE ohne die zugehörigen Versionen zu unmittelbaren Verarbeitungsfehlern, da die Zielumgebung modifizierte Event Rules gegen veraltete Ausführungsflags ausführt. Werden Versionen zudem unreflektiert über Pauschal-Statuswechsel übertragen, überschreiben sie produktionsspezifische Laufzeitparameter in der Tabelle F983051. Dedizierte Job Queues, angepasste Druckersteuerungen und dynamische Selektionskriterien für nächtliche Produktivläufe werden dabei durch Standardwerte aus der Entwicklungsumgebung überschrieben.
Um dieses Risiko zu eliminieren, sollten operativ genutzte Batch-Versionen in dedizierten Wartungsprojekten isoliert werden, die das Basis-UBE-Objekt strikt ausschließen – es sei denn, die Template-Logik wurde tatsächlich modifiziert. Muss die Datenselektion oder -sequenzierung einer Version des R42520 angepasst werden, darf ausschließlich dieses Versionsobjekt übertragen werden. Diese Entkopplung stellt sicher, dass funktionale Versionsanpassungen niemals ungetestete Table-I/O-Operationen, unkompilierte C-Business-Functions oder unfertige Report-Design-Änderungen auf den Produktivserver übertragen.
Cache-Inkonsistenzen und veraltete Central-Object-Specs
Ein Entwickler passt eine interaktive Anwendung an, setzt das OMW-Projekt von Status 21 (Programming) auf 26 (QA Test), und die Testabteilung meldet kurz darauf, dass sich das Verhalten der Anwendung nicht geändert hat. Durch den Statuswechsel wurden die Central Objects im Ziel-Path-Code zwar aktualisiert, doch Laufzeit-Engines greifen während einer aktiven Sitzung niemals direkt auf die Basistabellen der Central Objects zu. Fat Clients sperren lokale Spec-Caches, während die dynamische Serialisierungs-Engine des HTML-Servers weiterhin die Metadaten des ersten Aufrufs ausliefert.
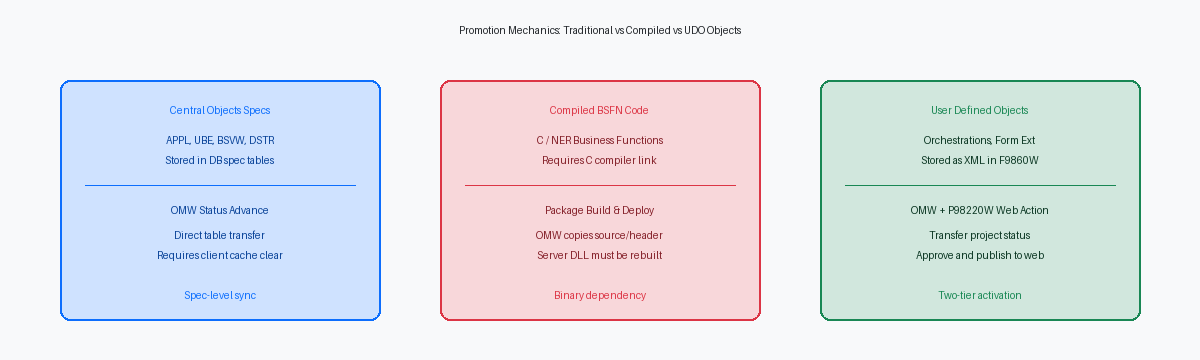
Bei C-Business-Functions (BSFN)In ANSI-C geschriebene Funktionen zur Abwicklung von Geschäftslogik auf dem Enterprise Server. führt diese Diskrepanz zu Phantom-Speicherfehlern und Mismatch-Meldungen bei Datenstrukturen. Der Transfer einer BSFN kopiert lediglich die aktualisierten .c- und .h-Dateien in die Central Objects; OMW kompiliert oder bindet das Objekt jedoch nicht automatisch. Bis zum Build und Deployment eines Update-Package führt der Enterprise Server weiterhin die veraltete Shared Library in seinem bin-Verzeichnis aus. Auf der Präsentationsebene speichert die Engine das bisherige Form-Layout im Dateisystem der JASJava Application Server: Der JD-Edwards-Web-Server zur Darstellung der HTML-Oberfläche.-Instanz unter /webclient/e1cache/<environment>/<instance>/.
Entwicklungsteams verlieren wertvolle Zeit bei der Fehlersuche in Event Rules, die im Code längst korrigiert wurden, nur weil der eGeneratorJD-Edwards-Dienstprogramm zur Erzeugung und Serialisierung von Web-Metadaten für Formulare. oder der Serialisierungs-Cache veraltete Objekte ausliefert. Treten nach einem Transfer Anomalien auf, sollte nicht übereilt in OMW eingegriffen werden. Führen Sie stattdessen eine gezielte Bereinigung des e1cache-Verzeichnisses auf dem JAS-Server durch, starten Sie die Web-Instanz bei Bedarf neu und prüfen Sie das Package-Deployment-Log des Enterprise Servers. Stimmt der Zeitstempel der kompilierten Bibliothek nicht mit dem Transfer-Zeitstempel der Central Objects überein, war der OMW-Transfer erfolgreich – das System führt lediglich noch den alten Code aus.
Orchestrations und UDOs außerhalb klassischer OMW-Path-Codes
Klassische Spezifikationen liegen in relationalen Central-Objects-Tabellen wie der F98741 oder F98711. User Defined Objects umgehen diese Architektur jedoch vollständig: Orchestrations, Form Extensions und Grid Formats werden in eigenständigen Lifecycle-Tabellen wie der F9860W und F98700R verwaltet. Entwickler, die primär mit interaktiven Anwendungen arbeiten, gehen oft fälschlicherweise davon aus, dass OMW abhängige Child-Objekte beim Transfer einer Orchestration automatisch mitsichert. Das ist nicht der Fall.
Eine OrchestrationAutomatisierter Integrations-Workflow im Orchestrator zur Verbindung von JDE mit Drittsystemen. ist ein XML-Manifest, das isolierte Sub-Objekte referenziert: Service Requests, Data Requests, Rules und Cross-References. Wird die übergeordnete Orchestration übertragen, ohne die abhängigen Service Requests oder benutzerdefinierten Groovy-Skripte explizit anzuhängen, meldet der OMW-Transferbericht einen fehlerfreien Durchlauf. Der Fehler zeigt sich erst zur Laufzeit auf dem Application Interface Services (AIS) Server: Es kommt zu Null-Pointer-Exceptions oder Fehlermeldungen über fehlende Komponenten, da die Metadaten der Child-Elemente in der Tabelle F9860W der Zielumgebung fehlen.
Selbst ein vollständiger Transfer bleibt wirkungslos, wenn der webbasierte Freigabeprozess übergangen wird. Der Statuswechsel von 21 auf 26 überträgt zwar die Datenbankdatensätze, UDOs bleiben jedoch inaktiv, bis sie in der Anwendung P98220W (Work with User Defined Objects) formell genehmigt werden. Ohne diesen Genehmigungs- und Sharing-Schritt verbleibt das Objekt im Entwurfsstatus: Für den Entwickler mit administrativen Berechtigungen ist es sichtbar und funktionsfähig, für reguläre Endanwender jedoch vollständig gesperrt.
Vor Abschluss eines Deployments müssen die Abhängigkeiten des Orchestrator Studio Katalogs direkt gegen die P98220W im Ziel-Path-Code abgeglichen werden. Stellen Sie sicher, dass sowohl die übergeordnete Orchestration als auch sämtliche Sub-Objekte den Status 'Shared' (08) für den Benutzer *PUBLIC aufweisen. Dieser kurze Verifizierungsschritt verhindert Phantom-Fehler auf dem AIS-Server, die fälschlicherweise oft als Netzwerk-Timeouts oder Authentifizierungsfehler interpretiert werden.
Standardisierung des Promotions- und Package-Verifizierungsprotokolls
Ein unkontrollierter Statuswechsel verwandelt sauberen Quellcode schnell in korrupte Laufzeitspezifikationen. Vor jedem Wechsel eines Projekts von Status 21 auf 26 sollte daher eine automatisierte Prüfung über die Cross Reference FacilityWerkzeug (P980011) in JD Edwards zur Ermittlung von Objekt- und Beziehungsabhängigkeiten. (P980011) zwingend vorgeschrieben sein. Durch die gezielte Abfrage der Querverweistabellen lassen sich nicht übertragene Datenstrukturänderungen, modifizierte PO-Templates und fehlende Child-Business-Functions identifizieren, bevor Specs in die Central Objects geschrieben werden. Das Auslassen dieses Schritts ist die Hauptursache dafür, dass unvollständige Objektstände in den Testumgebungen landen.
Diese Validierung lässt sich über OMW Transfer Activity Rules in der Anwendung P98230 systemisch durchsetzen. Konfigurieren Sie die Activity Rules so, dass Transfers übergeordneter Objekte blockiert werden, wenn referenzierte Child-Elemente oder abhängige Tokens automatisierte Konsistenzprüfungen im Ziel-Path-Code nicht bestehen. Ruft ein UBE eine modifizierte BSFN auf, muss OMW den Statuswechsel anhalten, bis diese Abhängigkeit im Zielmanifest erfasst ist. Manuelle Code-Reviews fangen manche Lücken ab – strikte Transferregeln verhindern strukturelle Fehler beim Package-Build hingegen zuverlässig.
Ebenso sollte auf Ad-hoc-Update-Packages verzichtet werden, die unkoordiniert von Entwicklern angestoßen werden. Etablieren Sie stattdessen feste, täglich automatisierte Package Builds und Deployments in den Test-Path-Code. Ein fixer Annahmeschluss (z. B. 18:00 Uhr) zwingt Entwickler dazu, Objekte rechtzeitig einzuchecken und Tokens zu synchronisieren, was chaotische untertägige Builds durch eine geordnete Bereitstellungspipeline ersetzt.
Den Abschluss bildet eine obligatorische CNC-Checkliste vor Freigabe der Umgebung für User Acceptance Tests (UAT). Bei diesem Protokoll werden die Änderungszeitstempel der Central Objects direkt mit den Manifest-Zusammenfassungen des Ziel-Packages abgeglichen. Liegt der Zeitstempel eines Objekts in der Zieldatenbank nach dem Erstellungszeitpunkt des Packages, ist der Build unmittelbar abzulehnen. Diese Disziplin verhindert, dass Testteams Fehlerberichte für Code erfassen, der schlichtweg nicht im Package enthalten war. Deployment-Fehler in EnterpriseOne sind nur selten Fehler der Engine – meist sind es prozedurale Lücken, die sich durch eine strukturierte OMW-Governance dauerhaft vermeiden lassen.