Ein JDEJD Edwards, ein modulares Enterprise-Resource-Planning-System (ERP) von Oracle für Unternehmensprozesse.-Team aus zwei oder drei Entwicklern, das 2.000 bis 3.000 aktive Benutzer betreut, befindet sich in einer heiklen Zwickmühle. Man kann sich kein Enterprise Change Advisory Board mit sechs Genehmigungsstufen leisten; ganz ohne Governance führt jedoch schon eine ungetestete NERNamed Event Rule: Eine JD-Edwards-eigene Programmiersprache zur Erstellung von Geschäftslogik ohne C-Code. oder eine geänderte Tabellen-SpecSpezifikation: Die zugrunde liegenden Metadaten und Code-Definitionen eines JD-Edwards-Objekts. bis zum Monatsende unweigerlich zu Produktionsproblemen. Dieses Chaos durch ausufernde Jira-Workflows oder externe ITSM-Tools zu ersetzen, erhöht lediglich den administrativen Aufwand, ohne die eigentlichen Spec-Promotions zu stabilisieren.
Ein tragfähiges JDE OMWObject Management Workbench: Das zentrale Werkzeug in JD Edwards zur Verwaltung von Softwareänderungen und Entwicklungen. Release Management für kleine Entwicklerteams stützt sich auf native Mechanismen der Object Management Workbench (P98220) – reduziert auf das Wesentliche, was die Runtime tatsächlich schützt. Durch das Bereinigen von Projektstatuswerten, die Durchsetzung von Tokens als bindende Verträge und die Einführung einer deterministischen wöchentlichen Package-Kadenz kann ein schlankes Team 15 bis 20 Fehlerbehebungen pro Monat durch DV, PY und PDDie Standardumgebungen in JD Edwards: Development (Entwicklung), Prototype (Test) und Production (Produktion). schleusen, ohne dass ein Vollzeit-CNCConfigurable Network Computing: Die Systemarchitektur und Administratorrolle, die Server, Datenbanken und Deployments in JD Edwards steuert. den Verkehr regeln muss.
Die Falle für kleine Teams: Ad-hoc-Releases vs. PMO-Bürokratie
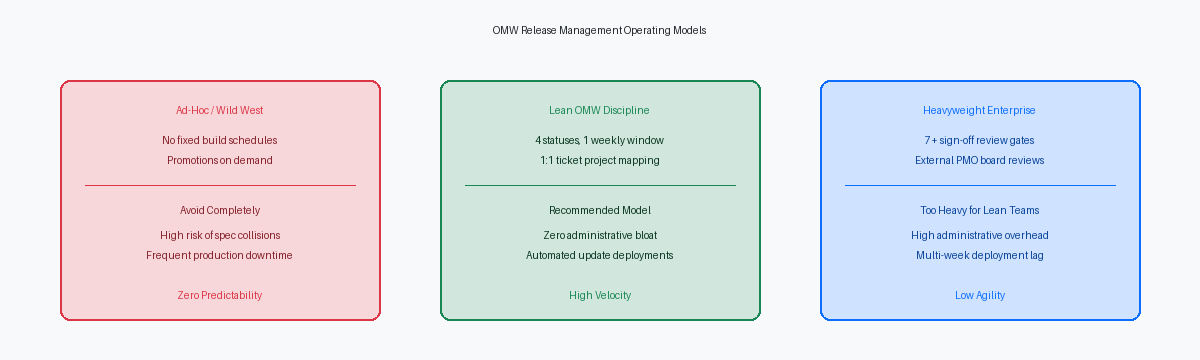
In einem kleinen Team, das 500 bis 1.000 aktive EnterpriseOne-Benutzer unterstützt, driftet das Release Management fast immer in eine von zwei Richtungen ab. Entweder behandelt das Team DV920 und PY920 wie eine offene Sandbox – und schiebt einzelne Objekte auf Zuruf nach oben, um einen ungeduldigen Lagerleiter zufriedenzustellen –, oder es erstickt an einer ausufernden CAB-Checkliste, die von einem globalen Großkonzern übernommen wurde. Der erste Ansatz führt direkt zu Noteinsätzen am Freitagabend. Der zweite garantiert, dass ein kleiner EREvent Rules: Die ereignisgesteuerte Programmierlogik hinter Benutzeroberflächen und Berichten in JD Edwards.-Fix für ein Chargenverwaltungsproblem drei Wochen lang in der Warteschlange verstaubt, während die Fachabteilung die Geduld verliert.
Das direkte Bereitstellen einzelner Specs in die Produktion außerhalb eines synchronisierten Zeitplans ist der Hauptgrund, warum kleine Teams ihre eigenen Umgebungen beschädigen. Wenn ein Entwickler eine APPLApplication: Eine interaktive grafische Benutzeroberfläche bzw. ein Programm in JD Edwards. ohne die zugehörige NER überträgt oder eine Tabellenänderung vor dem entsprechenden Tabellenkonvertierungs-UBEUniversal Batch Engine: Der Batch- und Berichtsprozessor in JD Edwards zur Hintergrundverarbeitung großer Datenmengen. einspielt, folgen in PD920 unverzüglich Runtime-Speicherzugriffsfehler oder inkonsistente Cache-Zustände. Die native OMW wurde genau dafür gebaut, solche sequenzbezogenen Regressionen zu verhindern – vorausgesetzt, man respektiert ihr deterministisches Statusübergangsmodell, anstatt es durch manuelle Objekttransfers zu umgehen.
Das System benötigt keine externe Projektmanagement-Software, um eine strikte Governance durchzusetzen. Die integrierten Objekt-Lebenszyklusstatus – von 11 (New Project Pending Review) über 21 (Programming), 26 (QA Test) und 28 (QA Test Complete) bis hin zu 38 (Production Transition) – bieten ab Werk eine automatisierte Token-Kontrolle und Transfer Activity Rules. Ist ein Objekt auf Status 21 ausgecheckt, kann kein anderer Entwickler dieses Token an sich reißen; so wird verhindert, dass Codeänderungen ungetestete Abhängigkeiten überspringen.
Werden bürokratische Hürden durch das strikte Einhalten dieser Projektstatusdefinitionen ersetzt, gewinnen schlanke Teams sowohl an Geschwindigkeit als auch an Compliance. Wenn Status-Aktivitätsregeln den Build steuern und nicht E-Mail-Ketten oder Ad-hoc-Tickets, verliert das Package Deployment seinen Krisencharakter. Man muss sich nicht mehr auf das Gedächtnis des CNC-Administrators verlassen, um Abhängigkeiten zu prüfen – das Repository setzt seine eigenen Grenzen durch.
Die Statushierarchie auf essenzielle Promotion Paths reduzieren
Die meisten standardmäßigen oder historisch gewachsenen OMW-Konfigurationen wirken, als wären sie für ein vielköpfiges Enterprise-Team konzipiert worden. Häufig übernimmt man Konfigurationen mit fünf oder sechs Kontrollinstanzen – wie Business Analyst Review auf Status 23, Technical Architecture Review auf 24 und QA Lead Sign-Off auf 25. Das ist schlicht ineffizient, wenn ein einziger Senior-Entwickler sowohl Peer Reviews als auch die Fehlerüberprüfung übernimmt. Diese Zwischenstatus verhindern keine Fehler. Sie erzeugen Liegezeiten, isolieren Objekte und verleiten Entwickler dazu, das Change Management komplett zu umgehen, indem sie lokale Specs direkt in gemeinsame Testumgebungen kopieren.
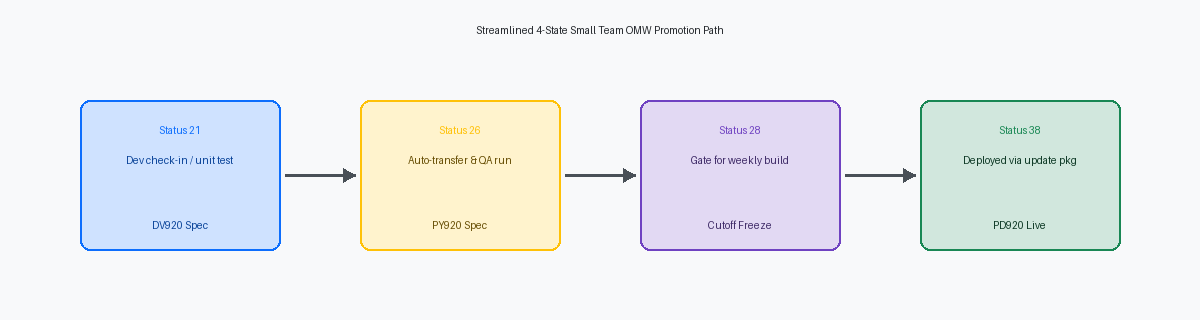
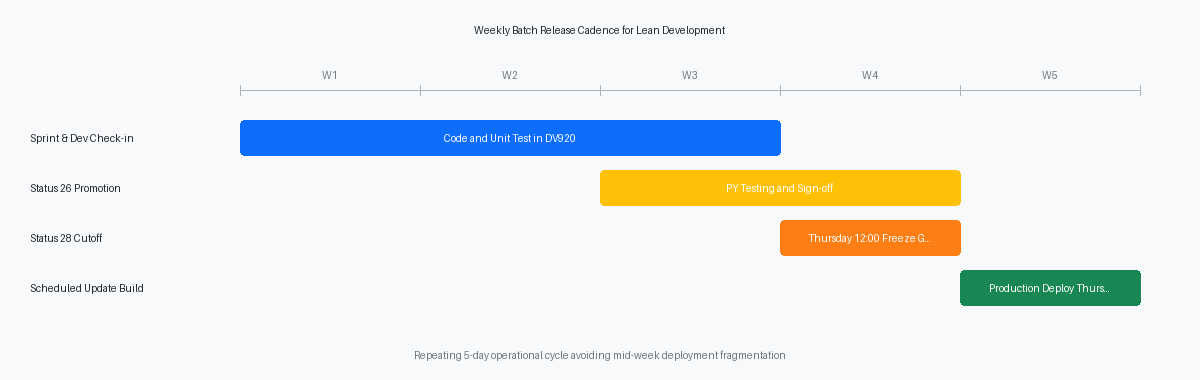
Reduzieren Sie Ihre Projekt-Promotion-Paths in P98230 auf vier deterministische Status: 21 (In Dev), 26 (QA/Testing in PY), 28 (Approved for Production Deployment) und 38 (Production Active). Jeder Status zwischen 21 und 26, der kein technisches Ereignis auslöst, bedeutet unnötige Reibung. Sobald der Code bereit für die fachliche Validierung ist, wechselt das Projekt auf 26. Gibt der Fachbereich grünes Licht, signalisiert der Wechsel auf Status 28 dem CNC, dass die Objekte gesperrt und für den nächsten regulären Produktions-Package-Build freigegeben sind.
Der entscheidende Effizienzgewinn entsteht, wenn die Transfer Activity Rules in P98230 strikt an den Übergang von 21 nach 26 gekoppelt werden. Konfigurieren Sie die Regel so, dass der Wechsel von 21 nach 26 automatisch das Kopieren der Objekte von DV920 nach PY920 anstößt und gleichzeitig alle lokalen Specs in die Central Objects eincheckt. Wenn Entwickler manuelle Check-ins über mehrere Umgebungen hinweg vor dem Hochstufen selbst verwalten müssen, bleibt früher oder später eine modifizierte C-Business-Funktion oder eine Processing-Option-Datenstruktur auf einem Fat ClientEin vollwertiger Windows-Entwicklungsrechner, auf dem lokale JDE-Entwicklungswerkzeuge und Compiler installiert sind. liegen. Werden die Check-in-Regeln vollständig an die Statusänderung gebunden, landet garantiert genau der in DV920 validierte Code ohne manuelles Eingreifen im PY920-Build.
Projektgruppierung: Ein Defekt, ein OMW-Projekt
Die schädlichste Angewohnheit in schlanken Entwicklungsteams sind Sammelprojekte – Container mit Bezeichnungen wie DEV_2024, MONTHLY_BUGS oder MISC_FIXES, in denen mehrere Entwickler nicht zusammenhängende Arbeiten ablegen. An einem Dienstag fühlt sich das unkompliziert an, weil niemand eine neue Projektdefinition anlegen oder Benutzerrollen prüfen muss. Doch am Deployment-Tag taucht 30 Minuten vor dem Package-Build-Cutoff ein Fehler in einer APPL-Modifikation auf. Da dieser Fix in einem monolithischen Projekt liegt, kann der CNC-Administrator das geprüfte UBE für die Bestandsführung nicht bereitstellen, ohne die fehlerhafte Anwendung mit in die Produktion zu ziehen.
Solche Verunreinigungen von Releases vermeiden Sie durch eine kompromisslose 1:1-Regel: Jedes Jira-Ticket, jeder Service-Desk-Incident und jedes eigenständige Mini-Enhancement erhält einen eigenen OMW-Projektcontainer. Ändert ein Entwickler drei Objekte – etwa die P42101, eine benutzerdefinierte DSTRData Structure: Eine Parameterliste zur Datenübergabe zwischen Formularen, Berichten und Business Functions. und eine Business FunctionWiederverwendbare Programmlogik in C oder NER zur Ausführung komplexer Geschäftsregeln. –, um das Ticket JIRA-4812 zu lösen, kommen genau diese drei Objekte in dieses Projekt. Bestätigt die QA den Auftragseingang, findet aber eine Regression in einem Lagerbericht, setzen Sie das Vertriebsprojekt auf Status 26 und belassen das Lagerprojekt auf Status 21. Bereitstellungsentscheidungen bleiben isoliert, punktgenau und unabhängig vom Fortschritt anderer Entwicklungen.
Diese Struktur skaliert nur mit einer standardisierten Syntax für Projekt-IDs. Setzen Sie ab Arbeitsbeginn eine Namenskonvention wie PRJ_[TICKET#]_[MODUL] durch (beispielsweise PRJ_4812_SO). Dadurch wird die Tabelle F98222 (OMW Project Detail) zu einer sauberen, durchsuchbaren Datenbasis, die direkt mit Ihrem Ticketing-System verknüpft ist – ganz ohne parallele Tabellenkalkulationen. Eine einfache SQL-Abfrage auf F98221 und F98222 liefert dem Team sofortigen Überblick darüber, welche Fehlerbehebungen einer aktiven Transfer-Regel zugeordnet sind, welche Objekte gesperrt sind und welche Artefakte in das geplante Package einfließen.
Token-Disziplin: Konflikte ohne CNC-Eingriff lösen
In einem kleinen Team aus zwei oder drei Entwicklern führt Vertrautheit schnell zu Nachlässigkeiten. Unter Termindruck reiht sich Entwickler B in die OMW-Token-Warteschlange für ein aktives Objekt ein, zieht die Specs dennoch auf seinen lokalen Entwicklungs-Client und ändert eine gemeinsam genutzte BSFNBusiness Function: Wiederverwendbare, kompilierte Programmlogik in C oder NER für JDE-Transaktionen.-Datenstruktur oder einen Business View. Da beide Entwickler parallel arbeiten, ohne die Token-Sperren zu respektieren, kommt es beim Check-in zur Kollision: Entwickler B erhält schließlich das Token, checkt seine Spec ein und überschreibt unbemerkt die parallelen Logikänderungen von Entwickler A. Die Debugging-Arbeit eines ganzen Sprints ist damit binnen Sekunden verloren.
Beseitigen Sie dieses Risiko durch eine klare Vorgabe: Kein Objekt-Check-out ohne aktiven Token-Besitz. Die Projekt-Header-Verwaltung in der F98220 existiert genau dafür, ein eindeutiges Statusmanagement über den gesamten Lebenszyklus sicherzustellen. Benötigt Entwickler B ein Objekt, das in einem aktiven Projekt gesperrt ist, hat Entwickler A zwei Optionen: Er schließt seine lokalen Unit-Tests ab und stuft das Projekt auf Status 26 (Test/QA) hoch, um das Token regulär freizugeben, oder er checkt seinen aktuellen Stand ein und gibt das Token sofort frei. Spekulatives Warten in der Queue bei gleichzeitiger lokaler Bearbeitung muss als Release-Fehler gewertet werden.
Unvermeidbare Engpässe bei stark genutzten Enterprise-Objekten lassen sich dennoch nicht immer verhindern – die Token-Warteschlange ist hierfür jedoch das falsche Werkzeug. Müssen zwei Entwickler ein zentrales Utility wie die B5500010 im selben Release-Fenster anpassen, koordinieren Sie die Arbeit über projektbasierte Kopien nach dem Branching-Prinzip. Entwickler B erstellt einen temporären Klon der Funktion, validiert die neuen Parameter isoliert und führt nach Freigabe von Status 26 durch Entwickler A einen geplanten Merge in die B5500010 durch. Dieser Ansatz hält das Repository sauber und löst Spec-Kollisionen, ohne dass der CNC-Administrator als Schiedsrichter eingreifen muss.
Ein planbares Release-Fenster und feste Package-Zyklen etablieren
Ad-hoc-Produktions-Package-Builds mitten am Tag sind die häufigste Ursache für Spec-Inkonsistenzen und Cache-Probleme auf Enterprise-Servern in EnterpriseOne-Umgebungen. Unkoordinierte Objektbereitstellungen während der regulären Arbeitszeit sperren regelmäßig Package-Specs, hinterlassen verwaiste Datensätze in Laufzeittabellen und führen zu unberechenbaren Call-Object-KernelEin Serverprozess in JD Edwards, der kompilierte Geschäftslogik (Business Functions) ausführt.-Abstürzen. Jedes Ad-hoc-Deployment umgeht den sauberen Neustart der Runtime-Prozesse, sodass aktive Web-Benutzer mitten in Transaktionen auf veraltete Speicherstrukturen oder unvollständige Serialisierungen treffen. Wenn eine Änderung nicht bis zum regulären Abendfenster warten kann, handelt es sich meist um mangelnde Planung unter dem Deckmantel vermeintlicher Dringlichkeit.
Schaffen Sie Verlässlichkeit durch eine feste wöchentliche Release-Kadenz. Jedes OMW-Projekt für die Produktionsumgebung muss bis Donnerstag um Punkt 12:00 Uhr den Status 28 erreicht haben. Am Donnerstagabend um 20:00 Uhr startet Server Manager automatisch einen zeitgesteuerten Update-Package-Build, kompiliert die Objekte und startet die Kernel neu, um die Umgebungsspezifikationen ohne manuellen Eingriff sauber abzugleichen. Jedes Projekt, das erst um 12:05 Uhr auf Status 28 gesetzt wird, wandert ausnahmslos in den Build der Folgewoche.
Echte außerplanmäßige Builds bleiben strikt Severity-1-Störungen vorbehalten: Stillstand bei der Lagerkommissionierung, blockierter Versand oder ein Ausfall der Entgeltabrechnung. Ein kleiner UBE-Fehler oder Formatierungswünsche der Geschäftsleitung rechtfertigen dies keinesfalls. Eine Notfallbereitstellung erfordert die ausdrückliche schriftliche Freigabe des verantwortlichen Entwicklers sowie des betroffenen operativen Leiters. Diese prozessuale Hürde verhindert, dass die Produktion wie eine interaktive Testumgebung behandelt wird, und eliminiert die Masse willkürlicher unterwöchiger Deployment-Anfragen.
Ein verbindliches Release-Fenster entlastet kleine Teams vom ständigen Reagieren auf Deployment-Notfälle. CNC-Aufgaben wandeln sich von manuellen interaktiven Package-Erstellungen zu automatisierten, zeitgesteuerten Routinen via Server Manager, was wöchentlich 6 bis 10 Stunden technische Kapazität freisetzt. Die Fachbereiche erhalten verlässliche Lieferzeiten, und Ihre Produktions-Enterprise-Server bewahren eine saubere Integrität des Spec-Repositorys ohne das Risiko von Runtime-Fehlern im laufenden Betrieb.
UDOs parallel zu traditionellen OMW-Objekten verwalten
Das häufigste Problem bei hybriden Releases entsteht, wenn Entwickler User Defined ObjectsBenutzerdefinierte Komponenten wie Orchestrations oder Form Extensions, die ohne traditionellen Code erstellt werden. wie Desktop-Konfigurationen statt wie regulären Produktionscode behandeln. Während traditionelle Specs strukturierte Package-Builds durchlaufen, werden Orchestrations, Form Extensions und Queries oft direkt über die P9860W publiziert – unter vollständiger Umgehung der P98220W (Web OMW). Das rächt sich sofort, wenn eine Orchestration von einer neuen NER oder einer benutzerdefinierten Tag-Tabelle abhängt. Befindet sich die Änderung der Datenstruktur im Package-Build vom Freitagabend, die Orchestration wurde jedoch schon am Donnerstagnachmittag publiziert, schlagen Produktionsjobs auf dem AISApplication Interface Services: Der REST-API-Server, der externe Systeme und Orchestrations mit JD Edwards verbindet.-Layer sofort fehl.
Um diese Abläufe zu harmonisieren, muss die Orchestrator-Logik an denselben Deployment-Rhythmus gebunden werden wie die zugrunde liegenden BSFNs, Tabellen und UBEs. Konfigurieren Sie die UDO-Projekttransferregeln analog zu den klassischen Objektpfaden: Verschieben Sie das UDO-Projekt von Status 21 nach 26, damit die Artefakte für End-to-End-Integrationstests gegen den PY-AIS-Server in die Prototyp-Umgebung übertragen werden. Das Testen einer Orchestration gegen DV-Endpunkte, während die benutzerdefinierten Business Functions bereits in PY liegen, führt zu Scheinerfolgen, die bei der tatsächlichen Benutzerabnahme scheitern.
Prüfen Sie in den Stunden vor dem Deployment-Cutoff den Bereitstellungsstatus jedes release-relevanten UDOs in der P9860W. Ein Objekt mit dem Status „Shared“ in Web OMW nützt nichts, wenn der entsprechende Runtime-Sicherheitsdatensatz in der User Defined Object Security (P985350) fehlt. Jede freigegebene Komponente benötigt einen expliziten View-Eintrag für *PUBLIC oder eine gezielte Rolle, der zeitgleich mit dem Projektwechsel auf Status 38 in die Produktion gelangt. Das Versäumen dieser P985350-Prüfung ist der typische Grund, warum eine Produktions-Orchestration beim Entwickler einwandfrei funktioniert, am Montagmorgen im Werk jedoch mit einem 403-Berechtigungsfehler abbricht.
Für ein dreiköpfiges Entwicklerteam entsteht Release-Geschwindigkeit nicht durch komplexe Governance-Strukturen, sondern durch die Reduktion von OMW auf einen klaren Promotion Path und die konsequente Ausführung von Transferregeln ohne manuelle Eingriffe. Wenn Sie die CNC-Mechanismen vertiefen möchten, finden Sie weiterführende Analysen zur Automatisierung von Object Transfer Activity Rules in P98230 und zu schlanken Package-Build-Architekturen auf dieser Website. Zudem stehen praxiserprobte Anleitungen bereit, die zeigen, wie Promotion-Pipelines über benutzerdefinierte Objekte hinweg ohne administrativen Mehraufwand sauber betrieben werden.