La plupart des catastrophes de développement sur lesquelles j'interviens ne sont pas causées par des pointeurs C BSFNBusiness Function dans JD Edwards : composant logiciel en C ou Event Rules encapsulant des règles de gestion réutilisables. défaillants ou des cas limites dans la logique UBEUniversal Batch Engine : moteur d'exécution des traitements par lots et des rapports dans JD Edwards.. Elles surviennent lorsque deux développeurs interviennent sur la même application — par exemple P42101 ou une fonction de facturation personnalisée critique —, considèrent les jetons (tokens) OMWObject Management Workbench : atelier centralisé assurant la gouvernance, le verrouillage et la promotion des objets dans JD Edwards. comme de la simple bureaucratie et déclenchent une promotion de projet incontrôlée qui anéantit des jours de spécifications dans Central ObjectsBase de données centrale contenant la définition et les spécifications techniques de l'ensemble des objets applicatifs.. Les tokens ne sont ni des indicateurs consultatifs ni des étiquettes décoratives de projet ; ce sont des verrous physiques en base de données, enregistrés dans les tables de l'Object LibrarianRéférentiel centralisé qui inventorie tous les objets de l'ERP et consigne leurs statuts d'accès et d'attribution., qui dictent quel projet détient l'autorité exclusive de modification sur l'ensemble de vos path codesIdentifiants d'environnements (tels que DV920 ou PY920) désignant les emplacements physiques des sources et spécifications..
Mettre en place des protocoles rigoureux de gestion des tokens constitue la seule méthode fiable pour préserver l'intégrité du référentiel au sein d'une équipe active. Dès lors que plus de trois ingénieurs modifient du code entre DV et PYEnvironnements standards de JD Edwards : Development (DV) pour le développement et Prototype (PY) pour la recette., la discipline autour des tokens cesse d'être une préférence administrative : elle devient le contrôle d'ingénierie fondamental empêchant l'écrasement silencieux des spécifications lors des cycles de promotion.
Le mécanisme des tokens d'objets dans l'Object Librarian
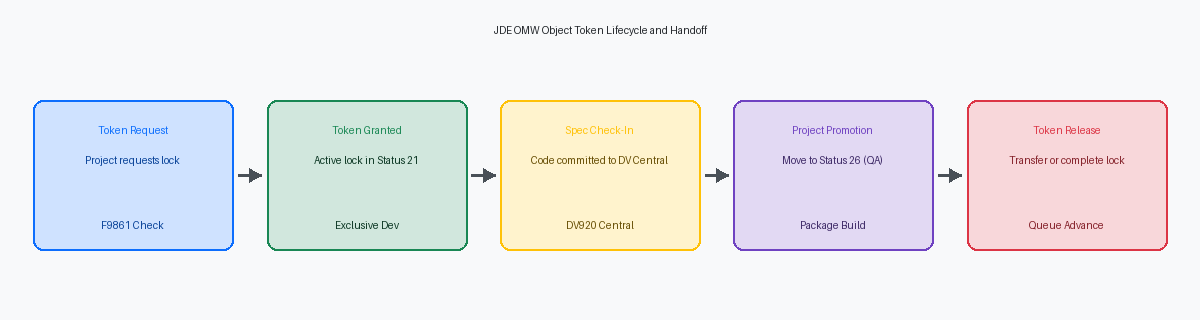
OMW ne gère pas la concurrence par un verrou éphémère en mémoire vive ; il s'appuie sur l'état relationnel des schémas de l'Object Librarian. Alors que la table F9860 stocke la définition maîtresse de l'objet — assurant le suivi de son nom, de son type et de sa description —, le verrou de concurrence est piloté au sein de la table F9861. Un token est matérialisé par un indicateur de verrouillage actif (SIOBTOKN = '1') directement rattaché à un projet unique (SIPRJNAME) et à un ID utilisateur. Interroger la F9861 pour un objet comme P554210 met en lumière la règle fondamentale : peu importe le nombre de développeurs ayant ajouté l'objet à leurs projets OMW personnels, un seul et unique projet détient cet indicateur actif à un instant donné.
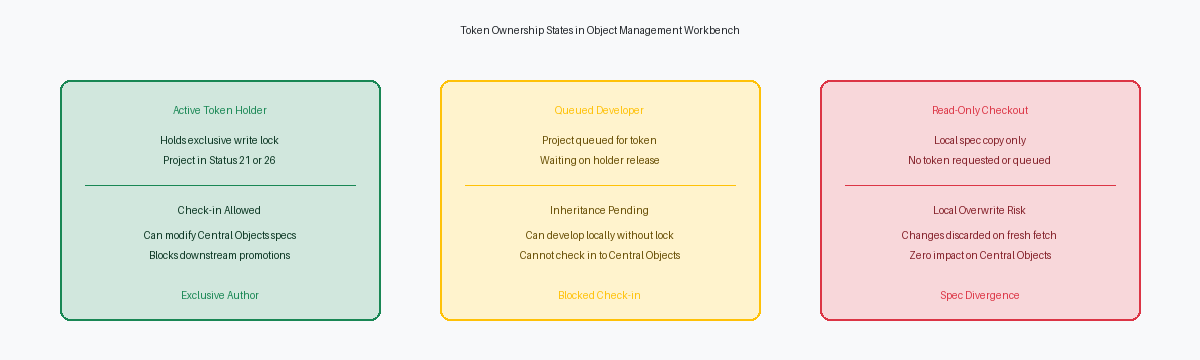
Les développeurs confondent fréquemment la détention de spécifications locales issues d'un checkout avec la détention d'un token. Il est tout à fait possible d'exécuter un « advanced get » ou d'extraire des spécifications sur sa machine locale — alimentant ainsi sa base locale SQLite de specs — sans détenir le token. Cette copie locale permet le débogage à l'exécution dans DV920, mais elle n'accorde strictement aucun droit de promotion. La distinction architecturale est sans équivoque : extraire des spécifications isole uniquement l'environnement d'exécution de votre poste de travail local, tandis que détenir le token actif réserve le droit exclusif de modifier le référentiel central. Supposer qu'un checkout réussi garantit la sécurité du chemin de promotion est précisément l'erreur qui provoque l'écrasement intempestif des Event RulesLangage de programmation événementiel propriétaire de JD Edwards utilisé pour coder la logique applicative. lors des cycles de build.
OMW applique cette barrière dès qu'un objet transite entre différentes phases de développement. Au statut de projet 21, le moteur vérifie la propriété du token dans la F9861 avant d'autoriser tout check-in vers le serveur de déploiement central. Si un développeur tente un check-in depuis un projet contenant l'objet sans posséder le token, le runtime rejette instantanément la transaction, empêchant ainsi la corruption des spécifications centrales. Avant d'entreprendre une refactorisation majeure d'Event Rules sur des objets complexes, vérifiez impérativement que votre projet détient le token actif au lieu d'attendre en deuxième ou troisième position dans la file.
Le checkout avec token et le piège de la modification fantôme
Un développeur peut extraire un objet en checkout alors qu'un autre projet détient le token : OMW émettra un simple avertissement d'usage tout en copiant les spécifications sur le poste local. Dans Form Design AidAtelier de développement graphique de JD Edwards dédié à la construction et à l'aménagement des écrans applicatifs. ou Report Design Aid, EnterpriseOne vous autorise à modifier les contrôles, réécrire des Event Rules et exécuter des tests unitaires locaux, instaurant un faux sentiment de sécurité. Pourtant, Central Objects reste verrouillé contre toute tentative de check-in. Vous travaillez en sursis dans un bac à sable éphémère.
Le véritable désastre frappe les business functions C complexes comme B4200310 (Sales Order Processing). Un développeur extrait B4200310 sans le token afin d'ajuster la logique d'initialisation des lignes et modifie b4200310.c localement. BusBuildUtilitaire de JD Edwards qui compile les programmes C des Business Functions en bibliothèques exécutables (DLL). compile la DLL sans erreur, permettant aux tests locaux via P4210 d'exécuter la logique personnalisée sans encombre. Les fichiers sources locaux divergent silencieusement de Central Objects pendant que le développeur pense son travail quasiment achevé.
Le piège se referme lorsque le Développeur B, détenteur légitime du token finalisant un correctif de tarification sans rapport, valide son check-in. Dès que le Développeur A lance un « advanced get », reconstruit ses spécifications ou récupère une mise à jour pour tester un objet connexe, OMW écrase le répertoire local. Des journées d'arithmétique de pointeurs sur mesure disparaissent en quelques secondes, sans laisser la moindre trace de récupération dans le journal de projet F98222.
Imposez une discipline stricte d'extraction à l'ensemble de votre équipe technique : examinez l'arborescence du projet OMW pour vérifier la présence du glyphe de token actif avant d'ouvrir Visual Studio ou d'écrire la moindre ligne d'Event Rules. Si votre projet ne possède pas le token, traitez l'objet comme étant strictement en lecture seule. Tant que le projet principal n'a pas progressé en statut et transféré le token, écrire du code sans verrou constitue une faute évitable.
Gestion de la libération des tokens et conflits de développeurs en file d'attente
La file d'attente d'héritage des tokens OMW est le lieu où les collisions de spécifications se produisent silencieusement. Lorsqu'un second développeur ajoute un objet déjà détenu par un autre projet, OMW consigne la requête et place immédiatement ce second projet dans une file d'attente d'héritage de token. Le Développeur B peut visualiser les spécifications ou même effectuer un checkout local si les règles d'activité l'autorisent, mais la porte vers Central Objects reste fermée au profit exclusif du projet d'origine jusqu'à ce que le Développeur A cède le contrôle.
Le désastre survient lorsque les développeurs traitent la libération de token comme un simple nettoyage de routine. Si le Développeur A libère manuellement le token tout en laissant son projet au statut 21, OMW transfère instantanément la propriété active du token au projet en attente du Développeur B. Les spécifications de Central Objects du Développeur A se retrouvent alors totalement dissociées d'un package de promotion actif, avant même que les travaux n'aient été promus au statut 26 ou 28. Le Développeur B procède ensuite au check-in de nouvelles modifications sur cet objet partagé, écrasant la référence non promue du Développeur A et générant un conflit non documenté qu'aucun build de package standard ne peut détecter avant l'échec des tests à l'exécution.
Un transfert propre exige une coordination rigoureuse plutôt qu'une libération non concertée. Lorsque deux projets doivent modifier le même objet — qu'il s'agisse d'une APPL complexe comme P4210 ou d'une business function centrale —, les deux développeurs doivent effectuer une revue de code conjointe avant tout basculement de token. Le développeur repreneur doit exécuter ER CompareOutil d'analyse graphique permettant de visualiser et de fusionner les différences entre deux versions d'Event Rules. pour les Event Rules ou utiliser un outil de fusion externe pour les fichiers sources et en-têtes C, en comparant la version de référence validée du Développeur A avec sa propre branche avant d'écrire toute nouvelle logique.
Ne libérez jamais un token manuellement au statut 21. Maintenez le token ancré jusqu'à ce que le Développeur A promeuve le projet source au statut 26, garantissant ainsi le transfert sécurisé des spécifications vers le path code de test. Une fois la promotion effectuée, la file d'attente transmet le token, permettant au Développeur B de réaliser un « advanced get » pour synchroniser ses spécifications locales et s'appuyer sur du code validé.
Contrôle des promotions et transferts de tokens multiprojets
Le moyen le plus rapide de faire dérailler un cycle de livraison actif réside dans la mauvaise configuration du comportement des tokens dans les Object Management Activity Rules (P98230). Une erreur fréquente consiste à configurer la transition de statut de projet de 21 (Programmation) vers 26 (QA/Tests) de manière à libérer automatiquement le token. Lors de la promotion d'un objet au statut 26, le projet de développement doit conserver son token dès lors que des corrections en aval sont susceptibles d'intervenir avant le déploiement final en production. Renoncer au contrôle à cette étape prive l'équipe de développement de son filet de sécurité.
Abandonner le token au statut 26 marque immédiatement l'objet comme disponible dans DV920. Un second projet en attente dans la file peut s'approprier instantanément le token et extraire des spécifications modifiées en développement. Pendant que les ingénieurs QA valident le build initial dans PY920, un autre développeur est déjà en train de remanier des Event Rules dans DEV. Si la QA signale une anomalie, le développeur initial ne peut plus extraire l'objet pour corriger le problème sans déclencher un rollback d'urgence ou absorber le code non vérifié du second projet. Ce scénario génère des bugs fantômes et des anomalies non reproductibles qui font régulièrement perdre 20 à 40 heures d'investigation interéquipes.
Gérer le passage de tokens multiprojets sur des flux de livraison concurrents impose une stricte cohérence des séquences, vérifiée directement dans l'Object Management Workbench (P98220). Les développeurs référents doivent auditer les dépendances entre projets et valider la priorité de la file d'attente avant tout passage au-delà du statut 26. Si le Projet B dépend d'objets modifiés par le Projet A, ce dernier doit obligatoirement franchir le statut 28 (Staging) et achever son déploiement au statut 38 avant de libérer ses verrous, à moins que les deux initiatives ne soient formellement fusionnées dans un conteneur de livraison unique. Configurer la P98230 pour interdire la libération de token avant le statut 38 garantit l'isolation des spécifications jusqu'à ce que la stabilité du code soit prouvée en production.
Forçages d'urgence et règles administratives de « Break-Glass »
La libération administrative d'un token dans P98220 ne relève pas de la maintenance courante ; c'est une intervention irréversible qui rompt une branche de développement active. Lorsqu'un administrateur CNCConfigurable Network Computing : architecture et profil technique assurant l'administration de l'infrastructure et des environnements JD Edwards. ou un architecte principal révoque de force le token d'un projet actif, l'Object Librarian lève immédiatement le verrou de checkout et réattribue le contrôle à un tiers. Toute organisation rencontre des projets bloqués lorsque des prestataires quittent la mission en plein sprint ou que des tickets orphelins restent verrouillés dans des files inactives pendant six semaines. Cependant, sans un processus d'approbation documenté et validé par le responsable du développement, confisquer ce token par la force génère bien plus de frictions opérationnelles qu'il n'en résout.
Le dommage technique se produit directement sur le poste du développeur. Casser un token laisse le travail local de l'ancien détenteur orphelin dans son référentiel local. Comme EnterpriseOne valide l'état du checkout d'après l'en-tête du projet dans les tables de l'Object Librarian, ces spécifications locales ne pourront plus jamais faire l'objet d'un check-in normal. Tenter de forcer un check-in après une révocation administrative génère des erreurs de validation immédiates dans OMW, risquant d'endommager l'enregistrement de l'objet ou, pire, d'introduire des discordances silencieuses de spécifications entre le poste de travail et le path code central.
Avant d'exécuter un déverrouillage administratif dans P98220, l'équipe CNC doit impérativement sauvegarder le code bloqué. La procédure standard consiste à récupérer les spécifications directement depuis le dossier de specs du poste du développeur ou à extraire le dernier commit depuis le miroir Git de son poste de travail. L'application rigoureuse de ce protocole d'urgence (break-glass) élimine les frictions entre développeurs sur les versions bloquées tout en garantissant que le code source des business functions non validé, les Event Rules et les structures de données ne soient pas anéantis. Une fois les spécifications sécurisées en dehors d'OMW, le token peut être réaffecté, l'objet proprement extrait à nouveau et les modifications fusionnées de manière réfléchie.
Checklist du développeur senior pour une discipline irréprochable des tokens
La plupart des déploiements manqués commencent par un développeur qui modifie une spécification locale en supposant à tort qu'un token lui a été attribué. Avant d'ouvrir Form Design Aid ou Report Design Aid, ou de modifier une structure de données de BSFN, consultez la liste des objets du projet dans OMW afin de confirmer que l'icône de token est formellement attribuée à votre projet de demande de changement actif. Les projets personnels temporaires (scratchpad) — ces projets par défaut où les objets s'accumulent lors d'analyses rapides — ne doivent en aucun cas détenir de tokens. Si un objet fait l'objet d'un checkout dans un espace de travail personnel au lieu d'un projet de modification traçable lié à un ticket approuvé, l'équipe CNC ne peut pas suivre l'état de préparation à la promotion, et les développeurs en aval restent bloqués pendant des semaines sur des objets dépendants.
Les collisions de spécifications demeurent le piège invisible des environnements de développement partagés. Cinq minutes avant de cliquer sur Check-In, exécutez ER Compare directement contre Central Objects dans votre path code cible, ou procédez à un diff manuel par rapport au référentiel d'origine si vous intervenez sur des business functions en C. Un développeur travaillant localement pendant deux semaines suppose souvent que sa version de base correspond à celle du serveur, pour finalement écraser un correctif urgent déployé en cours de route par une autre équipe. Détecter un écart inattendu dans les Event Rules ou les inclusions d'en-têtes avant le check-in évite des heures d'analyse de régression et préserve la parité avec la production.
Ne libérez pas le token à la seconde où votre check-in se termine. Le token constitue votre assurance tant que l'ensemble n'a pas été intégré avec succès dans un package build (complet ou de mise à jour) et qu'il n'a pas franchi les tests de validation préliminaires dans DV ou PY. Si un build échoue en raison d'un pointeur de structure de données non référencé ou d'une dépendance BSFN non résolue, détenir le token vous permet de corriger le problème immédiatement sans refaire la queue derrière trois demandes en attente. Une fois que votre code a franchi avec succès l'étape du build, ou lorsqu'un passage de relais officiel exige de transférer le contrôle à un développeur en attente, libérez le token sans délai afin que l'utilisateur en file d'attente puisse récupérer les spécifications à jour de Central Objects sur son poste local.
Une discipline rigoureuse des tokens dans OMW fait toute la différence entre un pipeline de déploiement stable et des collisions de checkout concurrentes qui corrompent les spécifications d'objets dans DV. Dès lors que votre équipe applique des règles strictes sur les files d'attente de tokens, la mise à niveau de plusieurs centaines d'objets personnalisés à travers des flux concurrents d'upgrade devient un processus prévisible et reproductible, plutôt qu'une situation de crise perpétuelle.