La plupart des équipes informatiques considèrent l'Object Management WorkbenchOutil centralisé de JD Edwards pour la gestion du cycle de vie, le contrôle de version et la promotion des objets. comme un simple écran de promotion interactif — un outil où les développeurs font progresser les statuts de projet et déplacent des spécifications entre path codesEnsemble de structures de données et de répertoires définissant un environnement spécifique dans JDE (ex. DV920, PD920).. Cette idée fausse coûte cher. Dans les environnements d'entreprise, des règles mal configurées représentent la majeure partie de la corruption de spécifications entre environnements — souvent trois quarts ou plus dans les parcs en difficulté — aux côtés d'enregistrements orphelins dans les bases de données Central ObjectsBase de données relationnelle centrale contenant les spécifications compilées de tous les objets JD Edwards pour un environnement. et de code non vérifié fuyant directement en production.
L'OMW n'est pas une simple commodité administrative ; c'est votre frontière fondamentale de contrôle architectural. Comprendre les règles d'activité de transfert d'objets JDE OMW au niveau systémique — articulées autour de codes d'action concrets, de transitions d'état et de cibles de référentiel — transforme la façon dont vous gouvernez l'évolution logicielle. Configurées avec précision, ces règles éliminent l'erreur humaine des promotions, suppriment les échecs de compilation de packages et transforment l'OMW en un pipeline de livraison automatisé et défendable en audit.
Les mécanismes fondamentaux des règles d'activité et de la F98211
Lorsqu'un ingénieur fait passer un projet OMW du statut 21 à 26, EnterpriseOne n'effectue pas une copie de fichiers arbitraire ; il interroge un moteur relationnel déterministe. Ce moteur est ancré directement dans la table de contrôle F98211Table système JDE définissant les règles de transfert et les autorisations de changement de statut dans l'OMW., qui évalue trois coordonnées critiques : Statut d'origine (From Status), Statut cible (To Status) et Type d'objet (Object Type). Qu'il s'agisse de cibler explicitement une catégorie d'objet définie comme APPLType d'objet JD Edwards désignant une application interactive avec interface graphique utilisateur. ou d'utiliser le caractère générique *ALL pour balayer des charges utiles hétérogènes de projet, cette structure de recherche régit chaque changement d'état. Avant d'initier le moindre mouvement de données, l'OMW recoupe ces paramètres avec les enregistrements maîtres d'objets dans la F9860Table maîtresse de l'Object Librarian répertoriant la définition globale et le type de chaque objet JDE. pour vérifier que le type d'objet enregistré dispose d'une action de transfert active et autorisée.
La F98211 dicte le mouvement physique exact de la charge utile entre les Path Codes, les Central Objects et les tables relationnelles d'exécution. Pour les spécifications sérialisées, elle gère l'extraction transactionnelle depuis la base de données Central Objects source (telle que DV920) et l'écriture dans la cible (telle que PY920). Pour les versions interactives, les versions batch ou les textes d'options de traitement, elle oriente les insertions ciblées de lignes à travers les tables d'exécution respectives. La F9860 suit l'identité globale de l'objet et son appartenance par code système, mais la F98211 détermine si le code C sous-jacent, les event rulesLangage de script événementiel propriétaire de JD Edwards orchestrant la logique applicative. et les structures de données franchissent réellement le fossé entre les environnements.
Une ligne manquante ou mal configurée dans la F98211 interrompt rapidement un déploiement. Lorsqu'une règle d'activité fait défaut pour un type d'objet spécifique lors d'une transition, l'OMW échoue souvent silencieusement lors de l'avancement de statut ou génère une erreur cryptique « Transfer Failed » dans le jde.logFichier journal principal consignant les erreurs système et messages de diagnostic du runtime JD Edwards.. EnterpriseOne n'exécutant pas les promotions de projets au sein d'une frontière transactionnelle atomique, les modifications partielles ne font pas l'objet d'un rollbackOpération d'annulation ramenant une base de données à un état antérieur cohérent après une transaction échouée.. Vous vous retrouvez avec plusieurs objets correctement écrits dans les Central Objects cibles tandis que d'autres restent bloqués en développement, créant silencieusement une désynchronisation des environnements et l'échec des builds de packages ultérieurs.
Déconstruction des transitions de statut et des actions autorisées
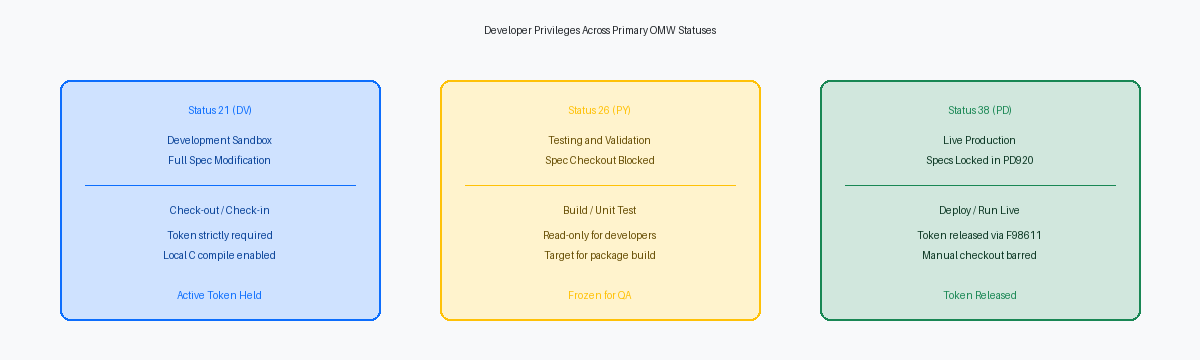
Les statuts de projet tels que 21 (Développement), 26 (QA/Test), 28 (Staging) et 38 (Production) constituent des pare-feu opérationnels, et non de simples étiquettes lisibles par l'humain. Dans le moteur OMW, ces états numériques évaluent les rôles utilisateur par rapport au projet pour accorder ou refuser des privilèges opérationnels précis via les Actions Autorisées (Allowed Actions). Lorsqu'un développeur détient un jeton (token) actif sur un UBEUniversal Batch Engine : composant JDE exécutant les traitements de fond, batchs et rapports. ou un BSFNBusiness Function : fonction métier JDE encapsulant de la logique applicative en C ou NER. personnalisé, ce jeton ne confère d'autorité que si le statut actuel du projet correspond directement à une règle d'action active. Tout, des fusions de specs à la génération de tables en passant par la suppression d'objets, repose entièrement sur cette validation.
Considérez le code d'action 01 (Check Out) et le code d'action 02 (Check In). Sous une architecture standard, l'action 01 appartient exclusivement au statut 21 pour les rôles de développeur et de propriétaire, opérant strictement sur le path code DV920 et les spécifications locales. Le statut 38 existe pour représenter le code verrouillé et en production dans PD920 ; il ne doit autoriser aucun checkout et restreindre totalement les capacités de checkin. Si une équipe active l'action 02 au statut 38, elle ouvre la porte à l'écrasement d'objets centraux de production par des spécifications clientes locales non vérifiées, sans passer par les path codes de test ni subir une validation complète par build de package.
Dans de nombreux environnements clients audités, un CNCConfigurable Network Computing : architecture technique et rôle d'administration système au sein de JD Edwards. bien intentionné a accordé l'action 01 au statut 26 ou 38 pour permettre aux développeurs d'appliquer directement des correctifs d'urgence. Ce simple raccourci détruit instantanément la séparation des tâches requise par l'audit et mène tout droit à la contamination des spécifications. Il permet à un développeur d'extraire des spécifications PY ou PD sur un poste local, de contourner le chemin de promotion DV et de réinjecter du code non tracé. Dès lors, vos référentiels centraux divergent, vos builds automatisés de packages échouent sur des en-têtes delta manquants, et la réconciliation des manifestes F9860 et F9861Table système de l'Object Librarian gérant la localisation et les statuts des objets par environnement. devient un cauchemar manuel pourtant évitable.
Anatomie de la matrice de transfert d'objets
Une règle de transfert dans l'OMW n'est pas une simple copie brute de fichiers ; il s'agit d'une synchronisation de données relationnelles et sérialisées orchestrée par les API de base de JDE. Lorsqu'une APPL ou un UBE passe du statut 21 à 26, le moteur OMW interroge l'Object Configuration ManagerMécanisme de routage JDE mappant les objets, tables et utilisateurs vers leurs bases et serveurs respectifs. pour résoudre les mappages de sources de données et déplace des charges utiles BLOBBinary Large Object : type de données stockant des spécifications sous forme binaire brute en base. ainsi que des métadonnées relationnelles entre les schémas Central Objects — par exemple en transférant des enregistrements de CODV920 vers COPY920 ou COPD920. Si vos mappages d'environnement pour Central Objects pointent vers une source de données incorrecte, l'OMW exécutera ce qui semble être un transfert réussi directement dans le mauvais schéma de base de données, isolant silencieusement les mises à jour de code lors du build de package serveur suivant.
Les transferts de tables de contrôle opèrent selon une architecture totalement différente et contournent entièrement le référentiel de spécifications. Pour les éléments du Data DictionaryDictionnaire de données JDE définissant les formats, règles de validation et libellés de tous les champs., les task views et les User Defined CodesTables de codes personnalisables dans JD Edwards utilisées pour standardiser les listes de valeurs métier., la matrice de transfert dirige les insertions, mises à jour ou fusions vers les tables relationnelles d'exécution — en particulier des cibles comme la F9210, la F9000 et la F0005 à travers les frontières d'environnement. Une erreur de diagnostic fréquente survient lorsqu'un administrateur recherche une corruption de spécifications dans les tables F98740 ou F98741 après une promotion, ignorant que la matrice de transfert a tout simplement omis les règles de tables d'exécution pour la source de données Control Tables cible.
Les objets tables (TBLEType d'objet JD Edwards représentant la définition de schéma d'une table de base de données.) représentent l'angle mort le plus critique des matrices de transfert personnalisées. Lorsqu'une règle d'activité omet les instructions de transfert spécifiques pour les TBLE, l'OMW met à jour les enregistrements de pointeurs de spécifications F9861 dans l'Object LibrarianRéférentiel central d'intégrité conservant la trace et l'emplacement de chaque objet de l'ERP JDE. sans synchroniser la disposition réelle des colonnes entre les schémas Central Objects. Un CNC génère ou altère ensuite la table physique en production à l'aide des spécifications d'un poste local qui entrent en conflit avec Central Objects. Ce décalage désynchronise totalement le catalogue de la base de données d'exécution avec les middlewares de serveurs d'entreprise, déclenchant des violations d'accès mémoire immédiates lors des exécutions ultérieures d'UBE.
Configuration de chemins de promotion sécurisés pour les déploiements d'entreprise
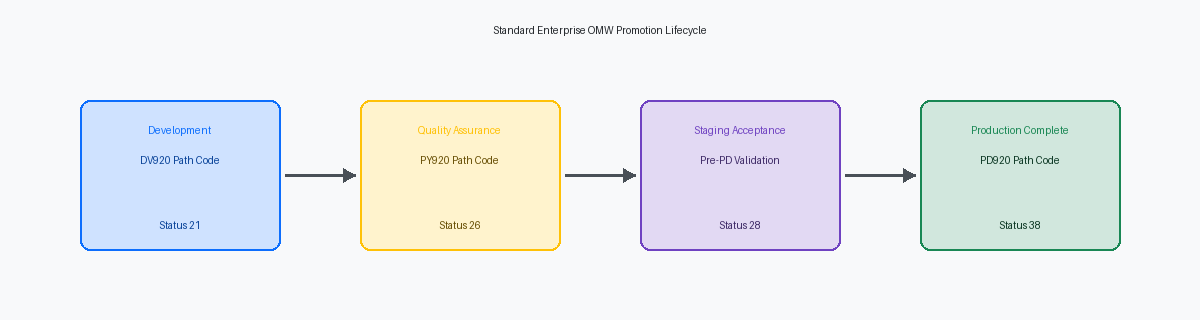
Dans les architectures d'entreprise rigoureuses, le pipeline d'objets progresse à travers les environnements dans une direction immuable : 21 (Programmation) dans DV920, 26 (Test QA) dans PY920, 28 (Staging/Préparation Production), et enfin 38 (Production) dans PD920. Chaque type d'objet doit suivre ces règles sans déviation environnementale. Omettre le statut 28 — souvent utilisé par les équipes CNC pour figer le package et exécuter des builds complets client/serveur avant le déploiement final — compromet la validation de la release. Si un objet échoue aux tests dans PY920, on ne modifie pas le pipeline pour rétrograder les spécifications ; on corrige le code dans DV920 et on rejoue l'ensemble de la séquence.
L'interdiction architecturale des rétro-promotions est le point où la plupart des configurations échouent en matière de gouvernance élémentaire. Vos règles de promotion ne doivent jamais autoriser un projet au statut 38 à transiter directement vers le statut 21, ni autoriser des checkouts directement depuis PD920. Dès qu'un projet atteint le statut 38, son historique de jetons et ses journaux de transfert d'objets doivent être gelés de manière définitive. Tout correctif ou amélioration ultérieur exige un projet entièrement nouveau, initié au statut 11 ou 21, extrayant la baseline actuelle depuis la source de données Central Objects et imposant une réintégration complète dans le cycle de validation.
Les pannes en production incitent inévitablement les équipes à contourner les contrôles standards en autorisant des checkouts de développeurs sur PD920. La conception adéquate consiste à gérer les incidents prioritaires via un sous-chemin d'urgence isolé, généralement le statut 25. Cette règle dédiée bifurque directement vers un cycle de build accéléré tout en imposant des déclencheurs d'audit obligatoires qui consignent les identifiants du développeur, le numéro de ticket d'incident et les références SARSoftware Action Request : identifiant de ticket JDE assurant le suivi formel d'un correctif ou d'une modification. spécifiques dans la table de suivi F98210. Vous isolez ainsi le risque sur un chemin d'exception surveillé sans démanteler les barrières de sécurité protégeant le code de production.
Emplacements de sauvegarde et garde-fous de gestion des versions
La majorité des bascules en production défaillantes ne s'effondrent pas en raison d'un code entrant fondamentalement vicié ; elles échouent parce que les équipes sont incapables de revenir à la baseline précédente lorsqu'une régression imprévue survient. Lorsqu'il est correctement configuré dans les règles d'activité de transfert, EnterpriseOne capture automatiquement un instantané des spécifications cibles préexistantes dans la table de sauvegarde d'objets (F98700Table système stockant les sauvegardes préalables des spécifications d'objets lors d'un transfert OMW.) avant même qu'un seul octet de la source de données Central Objects cible ne soit écrasé. Cette sérialisation des spécifications s'exécute au niveau de la couche de base de données pendant la transition, préservant une image ponctuelle et isolée des spécifications sans aucune intervention manuelle des développeurs.
Omettre un emplacement de sauvegarde (Save Location) désigné sur votre règle de transition du statut 26 au statut 38 constitue un risque opérationnel inutile qui prend régulièrement les équipes au dépourvu. Sans source de données de sauvegarde explicitement mappée dans la P98230Application interactive de configuration des règles de transfert, des actions et des chemins d'accès OMW. pour l'action de transfert, promouvoir un objet vers la Production écrase définitivement l'état des spécifications opérationnelles. Lorsqu'un BSFN compilé ou une mise en page d'UBE corrompue provoque un arrêt de la production lors de la bascule du lundi matin, cette absence de configuration prive les administrateurs CNC d'un mécanisme de rollback d'urgence rapide via le bouton standard Restore de l'OMW.
L'argument de la dégradation des performances face aux sauvegardes automatisées de spécifications ne résiste pas à l'analyse. L'écriture de la charge utile de spécifications dans le référentiel F98700 ajoute environ 15 à 40 millisecondes par transfert d'objet — une surcharge négligeable qui ne représente que quelques secondes sur un package dense de 80 objets. En contrepartie, vous éliminez le scénario catastrophique d'une restauration RMANOracle Recovery Manager : utilitaire officiel dédié à la sauvegarde et à la restauration des bases Oracle. ou sur bande de plusieurs heures des schémas Central Objects simplement pour récupérer quelques écrans défaillants. Interrogez vos lignes de statut 38 dans la F98211 dès demain matin : si le champ Save Location est vide, renseignez-le avant votre prochain cycle de promotion.
Audit et renforcement des règles OMW contre les altérations
Les auditeurs externes chargés du contrôle de la gestion des changements scrutent invariablement la même vulnérabilité : un développeur ayant modifié un BSFN en C personnalisé ou une NERNamed Event Rule : règle de gestion rédigée dans le langage visuel JDE puis compilée en code C. promouvant son propre code en production. Ils exigent la preuve formelle que les développeurs ne peuvent pas faire passer un projet OMW du statut 26 (QA/Test) au statut 38 (Production). Les règles d'activité seules n'empêcheront pas un développeur disposant de privilèges élevés de rôle OMW dans DV ou PY d'exécuter cette transition si les rôles d'équipe du projet lui attribuent les permissions Manager ou Originator.
Une réelle séparation des tâches impose de combiner les configurations de transfert avec la sécurité applicative gérée via le Security WorkbenchApplication centrale JDE (P00950) administrant les droits d'accès aux applications, actions et données. (P00950). L'accès à la P98230 — où la matrice de transfert, les transitions de statut et les actions autorisées sont administrées — doit être strictement réservé au responsable CNC, excluant l'ensemble des développeurs et des responsables fonctionnels. Au sein même de la P98220Écran principal de travail de l'OMW permettant d'ajouter, modifier et promouvoir projets et objets., vous devez implémenter la sécurité d'action de sorte que seul un coordinateur de release dédié ou un rôle de déploiement automatisé détienne l'autorité nécessaire pour déclencher les changements de statut de projet ciblant les path codes de staging et de production.
Lorsque les auditeurs exigent des vérifications, l'exécution directe de requêtes SQL sur la table du journal d'historique de projet (F98210Table système d'audit historisant l'ensemble des actions, statuts et utilisateurs associés aux projets OMW.) fournit une preuve immuable de l'identité des intervenants, des actions menées et de leur horodatage. L'interrogation de colonnes telles que LGOST (Ancien statut), LGNST (Nouveau statut), LGUSER (Identifiant utilisateur) et LGUPMT (Heure) met instantanément en évidence les tentatives de contournement non autorisées ou les sauts de statut anormaux entre path codes. Le croisement des enregistrements de la F98210 où LGNST = '38' avec les journaux de check-in au niveau objet dans la F9861 prouve formellement si l'ingénieur ayant modifié l'objet a été rigoureusement empêché de le déployer. Si vous travaillez à sécuriser votre pipeline de livraison, les articles complémentaires sur l'automatisation des builds de packages CNC et les manifestes de déploiement côté serveur disponibles sur ce site détaillent les mécanismes en aval de la livraison automatisée.