


La maggior parte dei disastri di sviluppo che sono chiamato a risolvere non è causata da puntatori C errati nelle BSFNBusiness Function di JD Edwards: moduli di logica applicativa scritti in C o Named Event Rules per elaborare dati complessi. o da casi limite nella logica UBEUniversal Batch Engine: motore di JD Edwards per l'elaborazione massiva di dati e la generazione di report.. Si verificano quando due sviluppatori intervengono sulla stessa applicazione — ad esempio la P42101 o una funzione di fatturazione custom critica —, trattano i token di OMWObject Management Workbench: ambiente centralizzato di JD Edwards per lo sviluppo, tracciamento e rilascio degli oggetti. come mera burocrazia e avviano una promozione incontrollata del progetto che cancella giorni di specifiche nei Central ObjectsDatabase centrale contenente le specifiche serializzate e i metadati di tutti gli oggetti software per un dato ambiente.. I token non sono flag consultivi né etichette cosmetiche di progetto; sono lock fisici sul database registrati nelle tabelle dell'Object LibrarianRepository di sistema JDE che cataloga tutti gli oggetti, tracciandone la titolarità, lo stato e l'ubicazione fisica. che determinano quale progetto detenga l'autorità esclusiva di modifica tra i vari path codeInsieme di specifiche e definizioni di database che configurano il software per uno specifico ambiente JDE (es. DV920, PY920)..
Definire protocolli rigorosi di gestione dei token è l'unico modo affidabile per preservare l'integrità del repository all'interno di un team attivo. Non appena più di tre sviluppatori modificano codice tra DVAmbiente di Development in JD Edwards, dedicato allo sviluppo e alla codifica iniziale. e PYAmbiente Prototype in JD Edwards, utilizzato per test integrati e accettazione utente (QA)., la disciplina sui token smette di essere una preferenza amministrativa e diventa il principale controllo ingegneristico per prevenire sovrascritture silenziose delle specifiche durante i cicli di promozione.
La meccanica dei token oggetto nell'Object Librarian
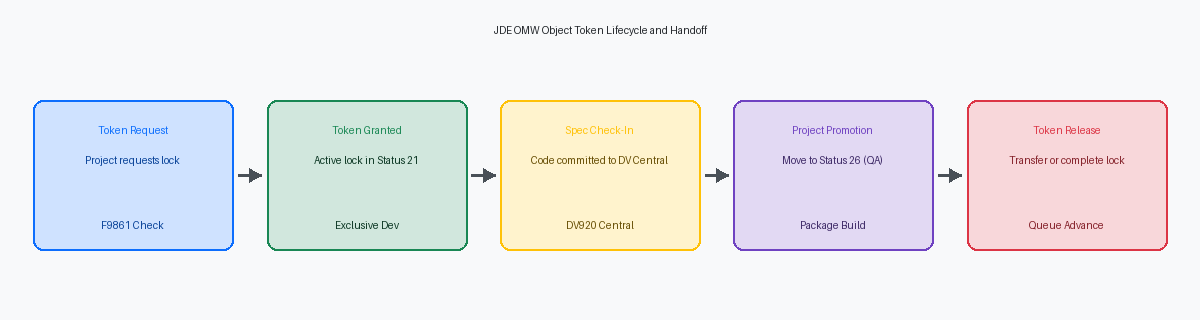
OMW non gestisce la concorrenza tramite un lock temporaneo in memoria; si affida allo stato relazionale negli schemi dell'Object Librarian. Mentre la tabella F9860 archivia la definizione master principale dell'oggetto — tenendo traccia di nome, tipo e descrizione —, il lock di concorrenza viene gestito all'interno della F9861. Un token è rappresentato da un flag di blocco attivo (SIOBTOKN = '1') associato direttamente a un singolo progetto (SIPRJNAME) e a uno user ID. Interrogare la tabella F9861 per un oggetto come la P554210 rivela la regola fondamentale: indipendentemente da quanti sviluppatori abbiano aggiunto l'oggetto ai propri progetti OMW personali, esattamente un solo progetto detiene quel flag attivo in un determinato momento.
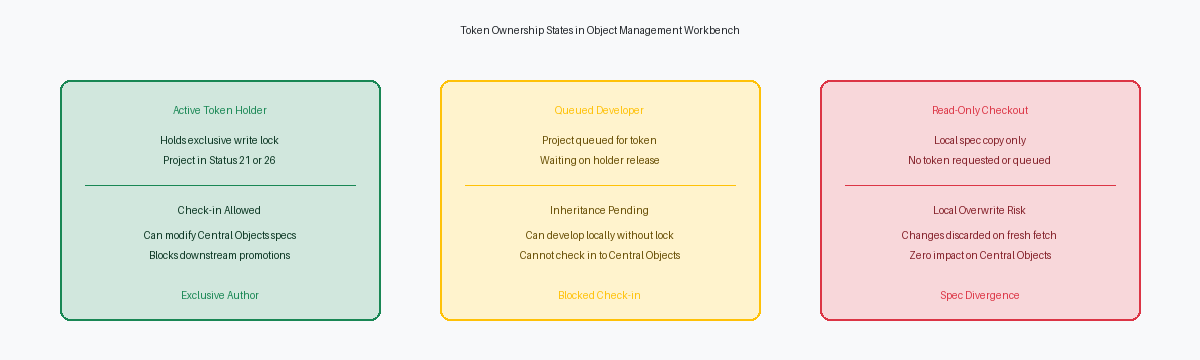
Gli sviluppatori confondono spesso il possesso delle specifiche in checkout locale con il possesso del token. È possibile eseguire un advanced getOperazione in OMW che scarica le specifiche di un oggetto sulla workstation locale senza acquisirne il token né il blocco. o un checkout delle specifiche sulla propria macchina locale — popolando il database di spec SQLite locale — senza possedere il token. Quella copia locale delle specifiche consente il debug a runtime in DV920, ma non conferisce alcuna autorità di promozione. La distinzione architetturale è netta: il checkout delle specifiche isola esclusivamente il runtime sulla workstation locale, mentre il possesso del token attivo riserva l'autorità esclusiva di modificare il repository centrale. Dare per scontato che un checkout delle specifiche andato a buon fine garantisca la sicurezza del percorso di promozione è il motivo per cui si verificano sovrascritture impreviste di ER durante i cicli di build.
OMW impone questo confine ogni volta che un oggetto attraversa le fasi di sviluppo. Al project status 21, il motore convalida la proprietà del token rispetto alla F9861 prima di consentire qualsiasi check-in verso il deployment serverServer centrale JDE dedicato alla memorizzazione del software master e alla compilazione dei package per i client. centrale. Se uno sviluppatore tenta un check-in da un progetto che contiene semplicemente l'oggetto senza possedere il token, il runtime rifiuta immediatamente la transazione, impedendo la corruzione delle specifiche centrali. Prima di avviare un refactoring esteso delle Event RuleLinguaggio di programmazione visuale proprietario di JD Edwards per associare logica applicativa agli eventi. su oggetti complessi, verificate che il vostro progetto detenga effettivamente il token anziché trovarsi in coda in seconda o terza posizione.
Checkout del token e la trappola delle modifiche fantasma
Uno sviluppatore può eseguire il checkout di un oggetto anche quando un altro progetto detiene il token; OMW emetterà un semplice avviso pur continuando a copiare le specifiche sulla macchina locale. In Form Design AidStrumento visuale integrato in JDE per creare e modificare schermate e applicazioni interattive (APPL). o Report Design AidAmbiente di sviluppo JDE per definire layout, sezioni e logica di esecuzione dei report e processi batch (UBE)., EnterpriseOne consente di modificare controlli, riscrivere event rule ed eseguire unit test locali, alimentando un falso senso di sicurezza. I Central Objects rimangono bloccati contro ogni tentativo di check-in. Si lavora con il tempo contato all'interno di una sandbox usa e getta.
Il vero disastro colpisce le business function C complesse come la B4200310 (Sales Order Processing). Uno sviluppatore esegue il checkout della B4200310 senza il token per modificare la logica di valorizzazione predefinita delle righe ed edita b4200310.c localmente. BusBuildUtility JDE (Business Function Builder) che compila e collega il codice sorgente C delle BSFN in librerie DLL. compila la DLL senza errori, permettendo ai test locali tramite P4210 di eseguire la logica personalizzata senza problemi. I file sorgente locali divergono silenziosamente dai Central Objects, mentre lo sviluppatore presume che il lavoro sia praticamente completato.
La trappola scatta quando lo Sviluppatore B, legittimo titolare del token impegnato in una correzione non correlata sui prezzi, effettua il check-in del proprio progetto. Nel momento in cui lo Sviluppatore A esegue un advanced get, rigenera le specifiche o recupera un aggiornamento per testare un oggetto correlato, OMW sovrascrive la directory locale. Giorni di aritmetica dei puntatori custom svaniscono in pochi secondi, senza lasciare alcuna traccia di ripristino nel log di progetto della F98222.
Imponete una rigorosa disciplina di checkout nel team tecnico: ispezionate l'albero di progetto OMW per verificare la presenza dell'icona del token attivo prima di aprire Visual Studio o scrivere una sola riga di Event Rules. Se il vostro progetto non detiene il token, trattate l'oggetto come rigorosamente in sola lettura. Finché il progetto principale non avanza di stato trasferendo il token, scrivere codice senza il blocco è un errore evitabile.
Gestione del rilascio dei token e conflitti tra sviluppatori in coda
La coda di ereditarietà dei token di OMW è il luogo in cui le collisioni tra specifiche avvengono in modo silenzioso. Quando un secondo sviluppatore aggiunge un oggetto già associato a un altro progetto, OMW registra la richiesta e inserisce il secondo progetto direttamente in una coda per l'ereditarietà del token. Lo Sviluppatore B può visualizzare le specifiche o persino eseguire il checkout locale se le regole di sviluppo lo consentono, ma l'accesso ai Central Objects rimane riservato al progetto originario fino a quando lo Sviluppatore A non cede il controllo.
Il disastro si verifica quando gli sviluppatori trattano il rilascio del token come una normale pulizia delle attività. Se lo Sviluppatore A rilascia manualmente il token lasciando il proprio progetto allo Status 21, OMW trasferisce istantaneamente la proprietà attiva del token al progetto in coda dello Sviluppatore B. Questo disaccoppia completamente le specifiche nei Central Objects dello Sviluppatore A da un package di promozione attivo prima ancora che il lavoro avanzi allo Status 26 o allo Status 28. Lo Sviluppatore B effettua quindi il check-in di nuove modifiche sull'oggetto condiviso, sovrascrivendo la baseline non ancora promossa dello Sviluppatore A e creando una collisione non documentata che i normali package build non possono rilevare finché i test a runtime non falliscono.
Un passaggio di consegne pulito richiede un coordinamento deliberato anziché un rilascio non monitorato. Quando due progetti devono intervenire sullo stesso oggetto — sia esso un'APPL complessa come la P4210 o una business function di base —, entrambi gli sviluppatori devono condurre una code review congiunta prima di qualsiasi trasferimento di token. Lo sviluppatore subentrante deve eseguire ER CompareTool di JD Edwards per confrontare graficamente le Event Rules tra versioni diverse o ambienti differenti. per le event rule o uno strumento di merge esterno per i sorgenti C e gli header file, effettuando il diff tra la baseline inserita tramite check-in dallo Sviluppatore A e il proprio branch prima di scrivere nuova logica.
Non rilasciate mai il token manualmente allo Status 21. Mantenete il token agganciato finché lo Sviluppatore A non promuove il progetto di origine allo Status 26, assicurando che le specifiche si trasferiscano in modo pulito nel path code di test. Una volta promosso, la coda di ereditarietà trasferisce il token, consentendo allo Sviluppatore B di eseguire un advanced get per sincronizzare le proprie specifiche locali e sviluppare su codice verificato.
Controllo delle promozioni e passaggi di token tra progetti multipli
Il modo più rapido per compromettere un ciclo di rilascio attivo è configurare erroneamente il comportamento dei token oggetto nelle Object Management Activity RulesRegole configurabili in JDE (P98230) che controllano le azioni consentite durante il cambio di stato di un progetto OMW. (P98230). Un errore frequente consiste nell'impostare la transizione di stato del progetto da 21 (Programming) a 26 (QA/Testing) in modo che rilasci automaticamente il token. Quando si promuove un oggetto allo Status 26, il progetto di sviluppo deve mantenere il proprio token ogni volta che si prevede una possibile correzione a valle prima del deployment finale in produzione. Cedere il controllo a questo livello priva il team di sviluppo della propria rete di sicurezza fondamentale.
Rilasciare il token allo Status 26 contrassegna l'oggetto come immediatamente disponibile in DV920. Un progetto secondario in attesa nella coda può acquisire subito il token ed eseguire il checkout di specifiche modificate in sviluppo. Mentre gli ingegneri del QA convalidano la build iniziale in PY920, uno sviluppatore non correlato sta già riscrivendo event rule in DEV. Se il QA segnala un difetto, lo sviluppatore originario non può eseguire il checkout dell'oggetto per applicare una correzione senza forzare un rollback di emergenza o assorbire codice non verificato dal secondo progetto. Questo scenario genera bug fantasma e difetti non riproducibili che causano regolarmente dalle 20 alle 40 ore di triage tra team diversi.
Gestire i passaggi di token tra progetti multipli su flussi di rilascio paralleli richiede una rigorosa applicazione della sequenzialità, verificata direttamente nell'Object Management Workbench (P98220). I lead developer devono verificare le dipendenze di progetto e controllare la priorità della coda prima che qualsiasi progetto avanzi oltre lo Status 26. Se il Progetto B dipende da oggetti modificati dal Progetto A, il Progetto A deve superare lo Status 28 (Staging) e completare il deployment allo Status 38 prima di rilasciare i propri lock, a meno che entrambe le iniziative non vengano formalmente unite in un unico contenitore di rilascio. Configurare la P98230 in modo da vietare il rilascio dei token prima dello Status 38 garantisce che le specifiche rimangano isolate fino a quando il codice non si dimostri stabile in Production.
Override di emergenza e regole amministrative di break-glass
Il rilascio amministrativo del token nella P98220 non è un'attività di manutenzione ordinaria; si tratta di un override irreversibile che interrompe un branch di sviluppo attivo. Quando un amministratore CNCConfigurable Network Computing: l'architettura tecnica distribuita e il ruolo di amministratore di sistema e database JDE. o un lead architect revoca un token da un progetto attivo, l'Object Librarian rimuove immediatamente il lock di checkout e assegna il controllo altrove. Ogni realtà enterprise si trova ad affrontare progetti bloccati quando i consulenti lasciano il progetto a metà sprint o ticket abbandonati rimangono bloccati in code inattive per sei settimane. Senza un flusso di approvazione documentato e approvato dal responsabile dello sviluppo, forzare la rimozione di quel token genera molto più attrito operativo di quanto ne risolva.
Il danno tecnico si manifesta sulla workstation dello sviluppatore. Rimuovere forzatamente un token lascia il lavoro locale del titolare precedente orfano nel suo repository locale. Poiché EnterpriseOne convalida gli stati di checkout rispetto all'intestazione del progetto nelle tabelle dell'Object Librarian, quelle specifiche estratte in locale non potranno mai più essere reinserite con un check-in pulito. Tentare di forzare un check-in dopo un override amministrativo genera errori immediati di convalida in OMW, rischiando la corruzione del record dell'oggetto o, peggio ancora, disallineamenti silenziosi delle specifiche tra la workstation e il path code centrale.
Prima di eseguire un'interruzione amministrativa nella P98220, il CNC deve preservare il codice bloccato. La procedura operativa standard prevede di acquisire le specifiche locali direttamente dalla cartella spec della workstation dello sviluppatore oppure di recuperare l'ultimo commit dal mirror Git della sua workstation. L'applicazione di questo protocollo di break-glass formale elimina le frizioni tra sviluppatori nei rilasci bloccati, garantendo al contempo che i sorgenti di business function, event rule e strutture dati non ancora sottoposti a commit non vengano cancellati. Una volta messe in sicurezza le specifiche all'esterno di OMW, il token può essere riassegnato, l'oggetto nuovamente estratto tramite checkout pulito e le modifiche unite con cognizione di causa.
Checklist per sviluppatori senior: disciplina e gestione pulita dei token
La maggior parte dei deployment falliti inizia con uno sviluppatore che modifica una specifica locale presumendo che il token gli sia stato assegnato. Prima di avviare Form Design Aid, Report Design Aid o modificare la struttura dati di una BSFN, controllate l'elenco degli oggetti del progetto in OMW per verificare che l'icona del token sia effettivamente associata al vostro progetto attivo di change request. I progetti scratchpad — i progetti utente predefiniti in cui gli oggetti si accumulano durante indagini rapide — non devono mai detenere token. Se un oggetto viene estratto in uno spazio di lavoro personale anziché in un progetto di modifica tracciabile e collegato a un ticket approvato, il CNC non può tracciare la conformità per la promozione e gli sviluppatori successivi rimangono bloccati per settimane senza poter accedere agli oggetti dipendenti.
Le collisioni tra specifiche rimangono la minaccia più insidiosa negli ambienti multi-sviluppatore. Cinque minuti prima di cliccare su Check-In, eseguite ER Compare direttamente rispetto ai Central Objects nel vostro path code di destinazione, oppure effettuate un diff manuale rispetto al repository pulito se state gestendo business function C. Uno sviluppatore che lavora in locale per due settimane presume spesso che la propria baseline corrisponda a quella del server, per poi sovrascrivere un hotfix distribuito nel frattempo da un altro team. Individuare un delta imprevisto nelle event rule o negli include dei file di intestazione prima del check-in risparmia ore di analisi delle regressioni e impedisce di compromettere l'allineamento con la produzione.
Non rilasciate il token non appena il check-in è completato. Il token rimane la vostra assicurazione finché i componenti non superano la compilazione di un package full o update e superano gli smoke test in DV o PY. Se una build fallisce a causa di un puntatore a una struttura dati non referenziata o di una dipendenza BSFN non risolta, mantenere il token vi consente di intervenire immediatamente senza dovervi rimettere in coda dietro altre tre richieste in sospeso. Quando il codice supera la fase di build, o quando un passaggio formale di consegne richiede di trasferire il controllo a uno sviluppatore in attesa, rilasciate il token tempestivamente, consentendo all'utente in coda di importare le specifiche aggiornate dei Central Objects nel proprio ambiente locale.
Una rigorosa disciplina nella gestione dei token in OMW è ciò che separa una pipeline di deployment stabile da collisioni di checkout simultanee che corrompono le specifiche degli oggetti in DV. Quando il team applica code di token rigide, il retrofitting di centinaia di oggetti custom su flussi di upgrade paralleli diventa un processo prevedibile e ripetibile, anziché una costante situazione di emergenza.
