


Nel momento in cui si gestisce un upgrade attivo in parallelo al supporto di produzione quotidiano, un repository Object Management WorkbenchAmbiente di JD Edwards per la gestione del ciclo di vita e il controllo delle modifiche agli oggetti software. indisciplinato si trasforma in un campo minato operativo. Poiché EnterpriseOneL'ERP enterprise di casa Oracle (noto anche come JD Edwards EnterpriseOne). limita gli ID di progetto a 10 caratteri e consente un solo token holderSviluppatore o progetto a cui è assegnato il blocco esclusivo per modificare un oggetto software. per oggetto, una convenzione approssimativa non è semplice disordine: provoca il furto di token, promuove codice nei path codePercorso logico che individua un set specifico di specifiche e oggetti software (es. DV920, PY920). fuori sequenza e sovrascrive silenziosamente i branch di retrofit. Quando uno sviluppatore che corregge un bug critico su P4210 in produzione sottrae il token a un consulente impegnato nel retrofitReimplementazione del codice personalizzato sulla nuova release base dell'ERP. della stessa applicazione per la release 9.2, la logica custom può scomparire in una singola promozione.
Definire una rigorosa convenzione di nomenclatura per i progetti JDE OMW per le attività di upgrade e supporto rappresenta la prima linea di difesa contro queste collisioni. Se implementati correttamente, questi dieci caratteri diventano un protocollo operativo vincolante che garantisce la titolarità assoluta degli oggetti, mantiene il log di progetto in F98210 pronto per gli audit e impedisce ai CNCConfigurable Network Computing: l'architettura di sistema e il profilo di amministrazione tecnica di JD Edwards. di includere retrofit in corso d'opera in un build urgente di produzione.
Il Vincolo dei 10 Caratteri e l'Anatomia delle Collisioni
EnterpriseOne impone un identificativo di progetto a lunghezza fissa di 10 caratteri nell'intero repository di sistema. Nelle tabelle come F9860 e F9861, insieme agli activity log in F98210, il campo dell'identificativo di progetto non lascia spazio a descrizioni prolisse. Quando i team trattano questi dieci caratteri come annotazioni informali — nominando i progetti JSMITH_BUG, HOTFIX_1 o con codici ticket troncati come PROJ_10482 — rendono ciechi tutti gli operatori a valle. Gli amministratori CNC, i release manager e i team di audit perdono l'immediata visibilità su ciclo di vita dell'oggetto, scopo e percorso di deployment non appena il progetto abbandona il workbench dello sviluppatore.
Questa mancanza di disciplina genera un immediato stallo operativo durante i cicli di dual maintenanceManutenzione parallela che allinea le correzioni sia sulla versione attuale sia sulla release di upgrade., come la gestione contemporanea di un ambiente di produzione 9.1 attivo e il retrofit di BSFNBusiness Function: modulo software C o NER contenente la logica applicativa complessa di JDE. e UBEUniversal Batch Engine: motore di elaborazione batch per report e procedure massive in JD Edwards. custom sul percorso di upgrade 9.2. Quando due sviluppatori intervengono sullo stesso oggetto in percorsi isolati, la gestione dei token di OMW fa affidamento su una chiara titolarità di progetto per risolvere le priorità. Un progetto estemporaneo che detiene un token di sviluppo su un'entità core come P4210 blocca la manutenzione urgente, poiché i CNC non possono determinare se l'oggetto sia bloccato per un lungo intervento di modernizzazione o per un fix critico sul modulo payroll. Senza prefissi deterministici, le code di rilascio dei token diventano un incubo di valutazione manuale, portando gli sviluppatori a sovrascrivere inavvertitamente il codice tra release baseline differenti.
Ogni identificativo di progetto deve comprimere tre segnali operativi nel proprio payload di 10 caratteri: tipologia di flusso, riferimento all'iniziativa e iterazione del build o del task. L'allocazione di tre caratteri per la classificazione del track (come PRD per i break-fix di produzione o U92 per i retrofit di upgrade 9.2), cinque caratteri per l'identificativo del ticket e due caratteri per il sequenziamento dei task genera una sintassi priva di ambiguità. Imporre questo formato prima della creazione dei progetti garantisce che le query su F9861 riflettano all'istante lo stato degli oggetti, che i conflitti sui token emergano prima delle collisioni di codice e che i log di audit mantengano una chiarezza assoluta durante iniziative di modernizzazione pluriennali.
Fix di Supporto Produzione: Isolamento dei Prefissi e Corsie Preferenziali
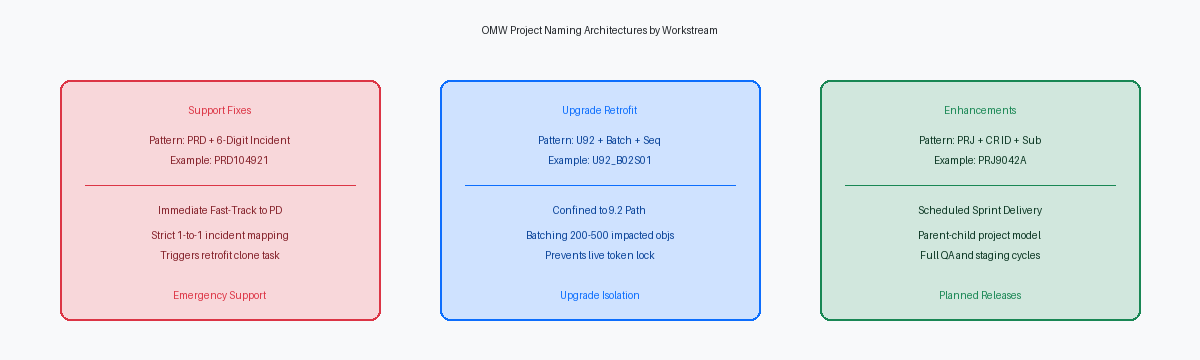
I break-fix di emergenza non possono condividere lo stesso namespace dei cicli di rilascio pianificati. Un progetto di supporto alla produzione deve collegarsi direttamente al record di tracciamento tramite un prefisso dedicato di 3 caratteri — tipicamente PRD o SUP — seguito immediatamente dal riferimento del ticket, generando un identificativo univoco come PRD104921. L'ambito degli oggetti deve rimanere rigorosamente atomico. Se l'incidente deriva da un errore di gestione della cache non intercettato in B4200310, quella specifica business function e la sua struttura dati diretta sono gli unici componenti ammessi all'interno di PRD104921. Consentire agli sviluppatori di inserire nello stesso progetto una versione di UBE non correlata o un fix estetico minore a una APPLApplicazione interattiva di JD Edwards visualizzata tramite interfaccia web. rischia di introdurre codice non collaudato in produzione con il pretesto dell'emergenza.
I team CNC fanno affidamento su una precisa interpretazione dei prefissi per eseguire deployment con corsia preferenziale. Quando un progetto OMW che rispetta il pattern PRD###### passa dallo stato 26 allo stato 38, l'automazione del deployment può isolare e assemblare in sicurezza un package di aggiornamento con un singolo oggetto, senza attendere il batch build programmato per il fine settimana. Nomenclature destrutturate come HOTFIX_01 o FIX_NOW costringono l'ingegnere CNC a fermarsi, incrociare i token su F9861 e coordinare meeting di verifica manuale mentre le linee di produzione o i centri di spedizione rimangono bloccati.
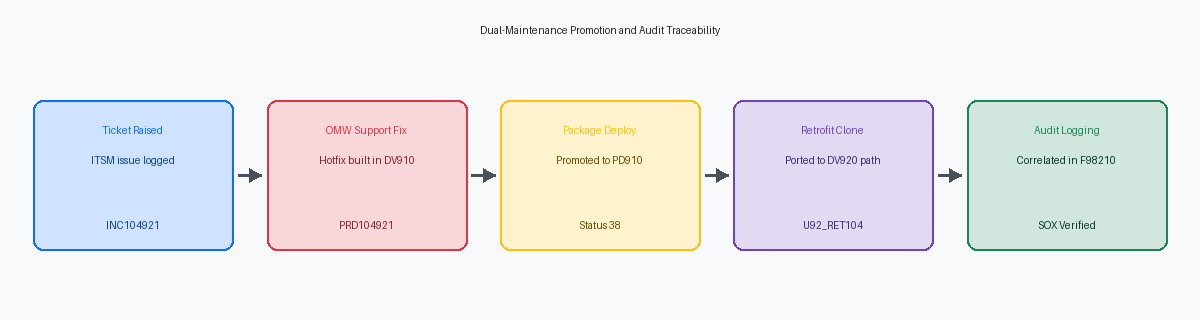
Nella gestione di ambienti paralleli durante un upgrade di release, ogni singolo break-fix crea un debito tecnico immediato. La promozione di un oggetto tramite PRD104921 deve attivare automaticamente un protocollo obbligatorio di dual maintenance: lo sviluppatore che esegue il check-in di B4200310 allo stato 38 deve replicare esattamente tale delta nel branch di upgrade attivo prima della chiusura del ticket. La governance CNC deve eseguire un controllo settimanale automatizzato dei delta sui log F98210 per riconciliare tutti i progetti PRD chiusi rispetto al backlog di retrofit dell'upgrade. Se non si impone questa sincronizzazione, il successivo package di cutover cancellerà mesi di hotfix di produzione fin dal primo giorno.
Progetti di Upgrade Retrofit: Segregazione del Flusso di Modernizzazione
Su un repository aziendale che ospita tra i 5.000 e i 15.000 oggetti, una specification merge disciplinata riduce il carico di lavoro effettivo per la modernizzazione a un intervallo compreso tra 200 e 500 oggetti custom realmente impattati. Riversare questi oggetti in contenitori generici di singoli sviluppatori o in un unico mastodontico progetto porta alla paralisi gestionale prima del termine della seconda settimana. L'ambito di lavoro deve essere suddiviso in circa 20 distinti progetti batch funzionali lungo la fase di code retrofit (della durata tipica di 6-9 settimane), delineando una struttura di packaging prevedibile che colleghi il registro oggetti OMW direttamente ai piani di test funzionale.
I progetti di retrofit per l'upgrade richiedono prefissi dedicati come RET o UPG associati al codice della release target, producendo ID di progetto strutturati come U92_B0102 per il Batch 01, Task 02. Questa disciplina strutturale elimina la contesa sui token per gli oggetti centrali core come B4200310 o P4210 durante i cicli di sviluppo intensivo. Se due flussi funzionali devono modificare la logica di inserimento ordini di vendita o le interfacce delle righe d'ordine, la suddivisione trasparente dei progetti costringe i technical lead a pianificare le attività in milestone di sviluppo sequenziali e non sovrapposte, evitando conflitti di lock sui check-out all'interno del medesimo workspace.
I progetti di retrofit devono rimanere rigorosamente isolati nel path code dell'ambiente di upgrade pristine — tipicamente DV920 — senza mai acquisire oggetti estratti direttamente dalla manutenzione attiva. Mescolare oggetti provenienti da ambienti di break-fix come DV910 all'interno di un progetto di retrofit introduce discrepanze non tracciate nelle specifiche e corrompe le tabelle dei Central ObjectsTabelle di database centralizzate che memorizzano le specifiche e il codice sorgente degli oggetti JD Edwards.. Quando una patch urgente di produzione modifica una business function core nel corso dell'upgrade, la modifica non deve essere integrata ad hoc in un task di retrofit esistente. È necessario aprire un task dedicato di dual maintenance sotto un esplicito batch di allineamento, come U92_B2001, applicare la variazione sulle specifiche baseline della 9.2 e promuoverla secondo le regole standard dell'upgrade.
Flussi di Evolutive Pianificate e Sviluppi Custom
Qualsiasi evolutiva enterprise che richieda più di un singolo sprint di due settimane è destinata a scontrarsi con un'emergenza di produzione. Raggruppare le evolutive di magazzino in una coda di supporto generica espone al rischio che un fix urgente di severità P1 sul Sales Order Entry (P4210) rimanga bloccato dietro a business function in C non completate. Gli sviluppi custom pianificati richiedono namespace dedicati, basati su codici di progetto aziendali come PRJ o identificativi di release programmate come R24_1029. Separare questi flussi di sviluppo a lungo termine dai fix operativi a rilascio rapido garantisce che i code freeze pianificati non blocchino mai le patch critiche per la produzione.
I progetti di evolutive pianificate richiedono checkpoint rigorosi basati sulle transizioni di stato standard di OMW. Una build passa dallo stato 21 (In Programming) allo stato 26 (Test/QA) solo dopo l'approvazione delle specifiche funzionali e il completamento della peer code review. Il passaggio da 26 a 28 (Staging/UAT) richiede l'approvazione formale degli utenti di business nel path code PY, congelando il payload fino a quando il change advisory board non autorizza il passaggio finale allo stato 38 (Production). Se un change freeze aziendale blocca i rilasci non essenziali prima della chiusura contabile, i progetti fermi allo stato 28 rimangono isolati senza compromettere il ciclo di vita dei fix urgenti di supporto.
Quando più sviluppatori collaborano su un'evolutiva, è essenziale evitare sovrapposizioni all'interno di un unico contenitore condiviso. Conviene definire un progetto padre master come ombrello complessivo e assegnare progetti figli di lavoro individuali a ciascun ingegnere. Gli sviluppatori eseguono il check-out degli oggetti nei propri contenitori child, isolando i check-in in DV920 fino alla consegna della milestone. Prima della promozione allo stato 26, i team lead trasferiscono la titolarità degli oggetti e i token nel progetto padre, consolidando il lavoro in un unico package di promozione che preserva una tracciabilità impeccabile per l'audit.
Audit Trail e l'Activity Log di Progetto F98210
I revisori IT esterni che verificano la conformità SOXSarbanes-Oxley Act: normativa che impone rigidi controlli interni e tracciabilità informatica sui dati finanziari. estraggono invariabilmente l'activity log di Object Management Workbench direttamente da F98210 per analizzare la cronologia delle promozioni verso la produzione. Il loro focus riguarda le azioni di promozione — nello specifico le transizioni di stato da 26 (QA) a 38 (Production) — con la richiesta di riconciliarle con i change ticket autorizzativi. Quando gli sviluppatori adottano nomi di progetto arbitrari come GLFIX o le proprie sigle personali, la riconciliazione automatica fallisce completamente. Questo intoppo obbliga all'incrocio manuale di token e user ID tramite F98222, con un consumo che può raggiungere tra le 40 e le 60 ore di lavoro per i profili CNC senior in ogni sessione di audit, al solo scopo di certificare le autorizzazioni.
Includere il codice del ticket ITSM direttamente nella stringa di 10 caratteri del progetto trasforma questa onerosa verifica manuale in un singolo script automatico. Una query pianificata di audit può eseguire un inner join tra F98210 (POLGUSER, POLGOMWPRJID, POLGDATO, POLGACTTRY) e la tabella change_request del ServiceNow aziendale, estraendo la sottostringa del ticket contenuta nell'ID di progetto. Se un progetto è stato avanzato allo stato 38 senza un corrispondente record di change request approvato su ServiceNow, la query segnala all'istante la promozione non autorizzata in produzione, prima ancora che il team di audit esterno richieda la campionatura dei dati.
Questa tracciabilità meccanica si rivela altrettanto indispensabile durante la gestione degli incidenti in produzione e nelle operazioni di rollback. Nel caso in cui una patch di severità Sev-1 applicata di notte introduca errori imprevisti di cache in una business function core come B4200310, il team non può disperdere tempo analizzando settimane di log di package deployment tra centinaia di record nel repository. Filtrare l'activity log tramite il prefisso strutturato di emergenza individua con precisione gli oggetti e i rilasci di token legati a quell'incidente in pochi secondi. È possibile identificare le BSFN, le form o le versioni di UBE coinvolte, verificare l'approvazione ed eseguire un rollback chirurgico senza mettere a rischio altri fix di produzione simultanei.
Checklist di Nomenclatura Master e Regole di Governance CNC
Gli audit sui package build CNC falliscono nel momento in cui la governance si affida alla discrezionalità degli sviluppatori anziché a vincoli tecnici insormontabili. Il team di deployment deve imporre una rigida sintassi alfanumerica 3-5-2 per i 10 caratteri dell'identificativo di progetto: tre caratteri per definire il flusso (come PRD per i fix di supporto, UPG per i retrofit di modernizzazione, o ENH per le evolutive), cinque caratteri vincolati al codice ticket ITSM e due cifre dedicate alle iterazioni di build. Qualora un ingegnere presenti una richiesta di update package contenente modifiche su oggetti APPL e BSFN eterogenei tra ticket differenti, oppure qualora la convenzione si discosti anche di un solo carattere, il CNC respinge il build prima che raggiunga l'enterprise server.
Il controllo manuale dei progetti non regge ritmi di rilascio serrati; per questa ragione le logiche di governance devono risiedere all'interno delle OMW Transfer Activity RulesRegole configurabili in JD Edwards che controllano il trasferimento e la compilazione degli oggetti durante i cambi di stato.. È consigliabile configurare le transizioni di stato — in particolare il passaggio dallo stato di sviluppo 21 a quello di test prototipo 26 — con logiche di validazione che analizzino la descrizione del progetto. Se il testo non include la chiave della issue Jira o il riferimento di change ServiceNow autorizzato e coerente con la porzione di cinque caratteri del ticket, il workbench blocca la promozione direttamente sul client locale. Tale automazione impedisce a codice non validato di contaminare i pathcode condivisi di DV o PY.
Anche applicando vincoli di nomenclatura stringenti, i repository sono soggetti a un accumulo progressivo di elementi; un'infrastruttura enterprise con flussi di continuous delivery su Tools 9.2 può generare centinaia di progetti individuali ogni anno. Conviene istituire una routine di governance trimestrale obbligatoria per interrogare la tabella di repository centrale F9861, rimuovendo gli header di progetti abbandonati e revocando i token rimasti bloccati allo stato 21 da oltre 60 giorni. Il recupero di questi token orfani risolve i conflitti di check-out su oggetti ad alta frequenza di modifica come B4200310 o P4210, evitando che gli sviluppatori spendano ore alla ricerca di titolari inesistenti nei momenti critici di rilascio.
Una convenzione di nomenclatura rigorosa per i progetti OMW costituisce un presidio operativo fondamentale per prevenire conflitti sui token e garantire la prevedibilità dei package build su parchi applicativi estesi tra i 5.000 e i 15.000 oggetti. Per approfondire la configurazione degli ambienti per l'adozione continua o la gestione di stream di sviluppo paralleli, è possibile consultare il nostro report tecnico sui workflow di dual-maintenance retrofit, oppure analizzare l'architettura di riferimento dedicata ai pattern di automazione CNC e alla remediation degli oggetti sotto Tools 9.2.
