


La maggior parte dei team IT considera l'Object Management WorkbenchLo strumento integrato in JD Edwards per gestire lo sviluppo, il controllo delle versioni e la promozione degli oggetti applicativi. semplicemente come una schermata interattiva di promozione: un'utility in cui gli sviluppatori avanzano gli stati dei progetti e trasferiscono le specAbbreviazione di specifiche: metadati che descrivono il comportamento, il layout e la struttura degli oggetti JD Edwards. tra i vari path codePuntatore logico di JD Edwards che identifica un insieme specifico di oggetti software e librerie per un ambiente (es. DV920, PY920).. Questo malinteso è costoso. Negli ambienti enterprise, regole configurate in modo errato sono responsabili della maggior parte dei casi di corruzione delle spec tra ambienti diversi — spesso tre quarti o più nelle infrastrutture problematiche — oltre a generare record orfani nei database Central ObjectsI database centralizzati in JD Edwards in cui risiedono le definizioni e le specifiche degli oggetti software. e codice non verificato che finisce direttamente in produzione.
OMW non è una mera comodità amministrativa; è il confine fondamentale di controllo architetturale. Comprendere le JDE OMW object transfer activity rules a livello sistemico — basandosi su codici azione concreti, transizioni di stato e repository di destinazione — trasforma il modo in cui gestite il cambiamento del software. Configurate con precisione, queste regole eliminano l'errore umano dalle promozioni, azzerano i fallimenti nei package buildProcesso di compilazione e assemblaggio degli oggetti software JD Edwards per la distribuzione su server e client. e trasformano OMW in una delivery pipeline automatizzata e pienamente conforme ai requisiti di audit.
Meccanica Fondamentale delle Activity Rules e F98211
Quando un ingegnere fa avanzare un progetto OMW dallo stato 21 al 26, EnterpriseOne non esegue una copia arbitraria di file: interroga un motore relazionale deterministico. Tale motore è ancorato direttamente alla tabella di controllo F98211, che valuta tre coordinate critiche: From Status, To Status e Object Type. Sia che si definisca esplicitamente una categoria di oggetti specifica come APPLIn JD Edwards, l'identificatore per le applicazioni interattive eseguite dagli utenti a schermo., sia che si utilizzi il carattere jolly *ALL per processare payload di progetto eterogenei, questa struttura di lookup governa ogni cambiamento di stato. Prima di avviare qualsiasi spostamento di dati, OMW confronta questi parametri con i record anagrafici degli oggetti in F9860 per verificare che il tipo di oggetto registrato disponga di un'azione di trasferimento autorizzata e attiva.
La F98211 determina l'esatta movimentazione fisica del payload tra Path Codes, Central Objects e tabelle relazionali di runtime. Per le specifiche serializzate, gestisce l'estrazione transazionale dal database Central Objects sorgente (come DV920) e la scrittura in quello di destinazione (come PY920). Per interactive version, batch version o testi delle processing option, indirizza le inserzioni puntuali di record nelle rispettive tabelle di runtime. F9860 tiene traccia dell'identità complessiva dell'oggetto e dell'assegnazione del system code, ma è la F98211 a controllare se il codice C sottostante, le event rulesIl linguaggio di scripting proprietario di JD Edwards utilizzato per implementare logica applicativa associata a eventi di interfaccia o di database. e le strutture dati superino effettivamente il divario tra gli ambienti.
Un record mancante o mal configurato all'interno della F98211 blocca rapidamente un deployment. Quando manca una activity rule per uno specifico tipo di oggetto durante una transizione, OMW spesso fallisce silenziosamente all'avanzamento dello stato oppure registra un criptico errore 'Transfer Failed' nel jde.logIl file di log principale generato dalle sessioni utente o dai processi JD Edwards contenente messaggi di debug ed errori di sistema.. Poiché EnterpriseOne non esegue le promozioni di progetto all'interno di una transazione atomica, le modifiche parziali non subiscono un rollback. Ci si ritrova con diversi oggetti scritti correttamente nei Central Objects di destinazione mentre altri rimangono bloccati in sviluppo, creando disallineamenti silenti tra ambienti e compromettendo i successivi package build.
Decostruire le Transizioni di Stato e le Allowed Actions
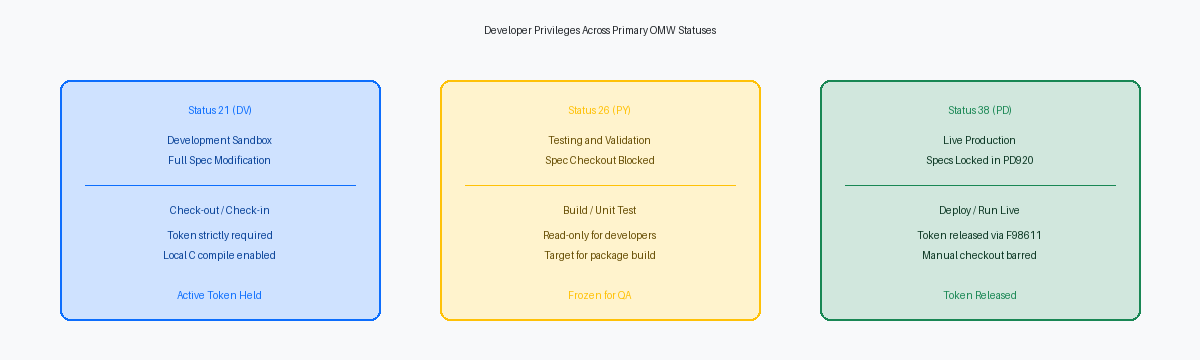
Gli stati di progetto come 21 (Development), 26 (QA/Test), 28 (Staging) e 38 (Production) sono firewall operativi, non semplici etichette di progetto leggibili dall'utente. Nel motore OMW, questi stati numerici valutano i ruoli utente rispetto al progetto per concedere o negare privilegi operativi precisi tramite le Allowed Actions. Quando uno sviluppatore detiene un tokenMeccanismo di blocco OMW che garantisce a un solo sviluppatore il diritto esclusivo di modificare un oggetto applicativo. attivo su una UBEUniversal Batch Engine: il motore di elaborazione batch e reportistica in background di JD Edwards. o BSFNBusiness Function: modulo applicativo scritto in C o Named Event Rules per eseguire elaborazioni complesse o riutilizzabili. personalizzata, quel token conferisce autorità solo se lo stato corrente del progetto corrisponde direttamente a una regola di azione attiva. Qualsiasi operazione, dai merge di spec e la generazione di tabelle fino all'eliminazione di oggetti, dipende interamente da questo handshake.
Consideriamo il codice azione 01 (Check OutOperazione che scarica una copia locale dell'oggetto consentendone la modifica allo sviluppatore.) e il codice azione 02 (Check InOperazione che carica le modifiche apportate localmente dall'utente verso i database centrali (Central Objects).). In un'architettura standard, l'azione 01 appartiene esclusivamente allo stato 21 per i ruoli developer e owner, operando rigorosamente sul path code DV920 e sulle spec locali. Lo stato 38 esiste per rappresentare il codice bloccato e attivo in PD920; non dovrebbe consentire alcun check-out e limitare del tutto le funzionalità di check-in. Se un team abilita l'azione 02 allo stato 38, apre le porte alla sovrascrittura di oggetti centrali di produzione da parte di spec locali non verificate, senza transitare per i path code di test né sottoporsi alla verifica di una build completa di package.
In molti ambienti sottoposti ad audit, un CNCConfigurable Network Computing: l'architettura applicativa e il ruolo sistemistico/amministrativo in ambiente JD Edwards. benintenzionato ha concesso l'azione 01 allo stato 26 o 38 per consentire agli sviluppatori di applicare direttamente fix di emergenza. Questa singola scorciatoia distrugge all'istante la separazione dei compiti (segregation of duties) richiesta dagli audit e porta direttamente alla contaminazione delle spec. Consente a uno sviluppatore di scaricare su una workstation locale le spec da PY o PD, aggirare il percorso di promozione da DV e inviare a monte codice non tracciato. Non appena ciò accade, i repository centrali perdono sincronizzazione, i package build automatizzati iniziano a fallire per la mancanza di header delta e la riconciliazione dei manifest F9860 e F9861 diventa un evitabile incubo manuale.
Anatomia della Matrice di Trasferimento Oggetti
Una regola di trasferimento in OMW non è una banale copia di file; è una sincronizzazione di dati relazionali e serializzati orchestrata dalle API di base di JDE. Quando una APPL o una UBE avanza dallo stato 21 al 26, il motore OMW interroga l'Object Configuration ManagerComponente di JD Edwards (OCM) che mappa l'ubicazione di database, tabelle e logica applicativa per ciascun ambiente. per risolvere i mapping delle origini dati e sposta i payload BLOBBinary Large Object: tipo di dato di database usato per archiviare grandi blocchi di dati binari non strutturati. insieme ai metadati relazionali tra gli schemi di Central Objects — ad esempio spostando record da CODV920 a COPY920 o COPD920. Se le mappature di ambiente per i Central Objects puntano a una sorgente dati errata, OMW eseguirà quello che sembra un trasferimento riuscito direttamente nello schema di database sbagliato, lasciando isolati gli aggiornamenti di codice durante il successivo package build del server.
I trasferimenti delle tabelle di controllo operano con un'architettura completamente diversa ed eludono del tutto il repository delle spec. Per gli elementi del Data DictionaryIl repository centralizzato in JDE che definisce tipi di dati, formati, validazioni e descrizioni di tutti i campi., le task view e i codici definiti dall'utente (UDCUser Defined Code: tabelle di codici configurabili dagli utenti per definire valori ammessi per specifici campi applicativi.), la matrice di trasferimento indirizza inserimenti, aggiornamenti o merge direttamente nelle tabelle relazionali di runtime — nello specifico target come F9210, F9000 e F0005 attraverso i confini ambientali. Un frequente errore diagnostico si verifica quando un amministratore cerca la corruzione delle spec nelle tabelle F98740 o F98741 dopo una promozione, ignaro del fatto che la matrice di trasferimento ha semplicemente omesso le regole per le tabelle di runtime sulla sorgente dati di Control Tables di destinazione.
Gli oggetti tabella (TBLE) rappresentano il punto cieco a più alto rischio nelle matrici di trasferimento personalizzate. Quando una activity rule omette istruzioni di trasferimento specifiche per le TBLE, OMW aggiorna i record puntatore delle spec F9861 nell'Object LibrarianTabelle di catalogo centrale in JD Edwards (come F9860 e F9861) che tengono traccia di tutti gli oggetti del sistema. senza sincronizzare i layout fisici delle colonne tra gli schemi Central Objects. Un CNC genererà o modificherà successivamente la tabella fisica in produzione utilizzando le specifiche della workstation locale che sono in conflitto con i Central Objects. Tale disallineamento lascia il catalogo del database di runtime completamente sfasato rispetto al middleware dell'enterprise server, scatenando immediate violazioni di accesso alla memoria durante le successive esecuzioni di UBE.
Configurazione di Percorsi di Promozione Sicuri su Scala Enterprise
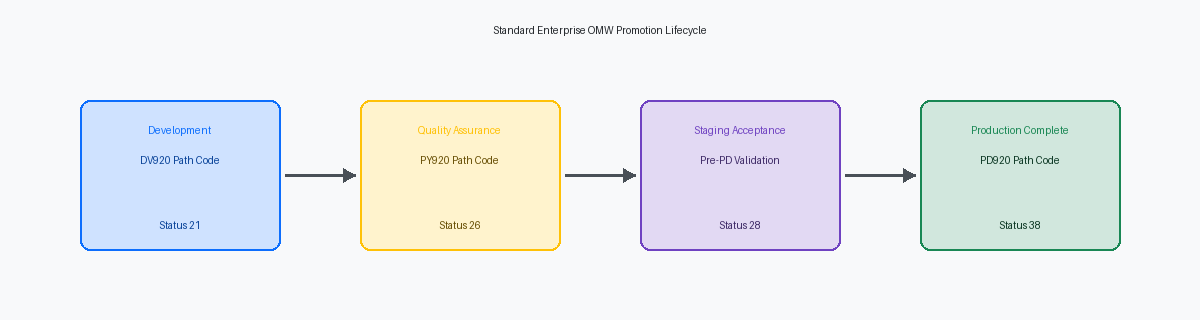
Nelle architetture enterprise ben strutturate, la pipeline degli oggetti si sposta tra gli ambienti in una sola direzione immutabile: 21 (Programming) in DV920, 26 (QA Test) in PY920, 28 (Staging/Production Prep) e infine 38 (Production) in PD920. Ogni tipo di oggetto deve rispettare queste regole senza deviazioni di percorso. Saltare lo stato 28 — frequentemente utilizzato dai team CNC per congelare il package build ed eseguire build client/server complete prima del deployment finale — compromette la validazione della release. Se un oggetto fallisce i test in PY920, non si altera la pipeline per riportare indietro le specifiche; si corregge il codice in DV920 e si riesegue l'intera sequenza.
Proibire a livello architetturale le promozioni inverse è il punto in cui la maggior parte delle configurazioni fallisce i principi base di governance. Le regole di promozione non devono mai consentire a un progetto allo stato 38 di tornare direttamente allo stato 21, né permettere il check-out direttamente da PD920. Una volta che un progetto raggiunge lo stato 38, la cronologia dei token e i log di trasferimento degli oggetti devono essere bloccati definitivamente. Qualsiasi correzione o miglioramento successivo richiede un progetto del tutto nuovo avviato allo stato 11 o 21, che recupera la baseline corrente dalla sorgente dati dei central objects e impone un nuovo ciclo completo di validazione.
I disservizi in produzione spingono inevitabilmente i team ad aggirare i controlli standard concedendo il check-out per gli sviluppatori direttamente da PD920. La progettazione corretta gestisce gli incidenti critici tramite un sotto-percorso di emergenza isolato, tipicamente lo stato 25. Questa regola dedicata devia direttamente verso un ciclo di build accelerato imponendo al contempo trigger di audit obbligatori che registrano le credenziali dello sviluppatore, il numero di ticket dell'incidente e i riferimenti SARSoftware Action Request: il sistema di tracciamento di bug, patch e modifiche usato da JD Edwards. specifici nella tabella di tracciamento F98210. In questo modo si isola il rischio in un percorso di eccezione monitorato senza smantellare i confini di sicurezza che proteggono il codice di produzione.
Save Location e Meccanismi di Salvaguardia del Versioning
La maggior parte dei fallimenti nei cutover di produzione non avviene perché il nuovo codice è intrinsecamente difettoso; accade perché i team non possono ripristinare la baseline precedente quando si manifesta una regressione inattesa. Se configurato correttamente all'interno delle transfer activity rules, EnterpriseOne esegue automaticamente uno snapshot delle specifiche preesistenti di destinazione nella Object Save table (F98700) prima che un singolo byte venga sovrascritto nella sorgente dati Central Objects di destinazione. Questa serializzazione delle spec viene eseguita a livello di database durante la transizione, preservando un'immagine isolata e puntuale delle spec senza alcun intervento manuale da parte dello sviluppatore.
Omettere una Save Location designata nella regola di transizione dallo stato 26 allo stato 38 è un rischio operativo gratuito che coglie spesso i team impreparati. Senza un'origine dati di salvataggio esplicitamente mappata in P98230 per l'azione di trasferimento, promuovere un oggetto in Production sovrascrive definitivamente lo stato delle spec funzionanti. Quando una BSFN compilata o un layout UBE errato causa un blocco della produzione durante il cutover del lunedì mattina, tale mancanza priva gli amministratori CNC di un rapido meccanismo di rollback di emergenza tramite il pulsante standard Restore di OMW.
L'argomentazione relativa alle prestazioni contro i backup automatici delle spec non regge all'analisi tecnica. La scrittura del payload delle spec nel repository F98700 aggiunge approssimativamente dai 15 ai 40 millisecondi per ciascun trasferimento di oggetto: un overhead trascurabile che aggiunge appena una manciata di secondi su un package di progetto complesso da 80 oggetti. In cambio, si elimina lo scenario catastrofico di dover avviare un ripristino RMANRecovery Manager: utility di Oracle Database dedicata all'esecuzione, al ripristino e alla gestione dei backup. o da nastro di svariate ore degli schemi Central Objects solo per recuperare qualche form danneggiata. Interrogate le vostre righe con stato 38 nella F98211 domani mattina; se il campo Save Location è vuoto, configuratelo prima del prossimo ciclo di promozione.
Audit e Protezione delle Regole OMW contro Manomissioni
Gli auditor esterni che esaminano la gestione dei cambiamenti analizzano invariabilmente la medesima vulnerabilità: uno sviluppatore che ha modificato una BSFN C o una NERNamed Event Rules: Business Function scritte nel linguaggio Event Rules di JDE anziché direttamente in linguaggio C. personalizzata che promuove il proprio codice direttamente in produzione. Richiedono prove dimostrabili che gli sviluppatori non possano far avanzare un progetto OMW dallo stato 26 (QA/Testing) allo stato 38 (Production). Le sole activity rules non fermeranno uno sviluppatore che possiede privilegi elevati nei ruoli OMW in DV o PY dall'eseguire tale transizione se i ruoli del team di progetto gli assegnano i permessi di Manager o Originator.
Una vera separazione delle mansioni richiede di affiancare le configurazioni di trasferimento alla sicurezza applicativa gestita tramite Security Workbench (P00950). L'accesso a P98230 — dove vengono mantenute la matrice di trasferimento, le transizioni di stato e le allowed actions — deve essere riservato esclusivamente al CNC lead, precludendolo a tutti gli sviluppatori e lead funzionali. All'interno della stessa applicazione P98220, è necessario implementare l'action security in modo che solo un release coordinator dedicato o un ruolo di deployment automatizzato abbia l'autorità di attivare i cambi di stato del progetto indirizzati ai path code di staging e produzione.
Quando gli auditor richiedono una verifica, l'esecuzione di query SQL dirette sulla tabella di log storico del progetto (F98210) fornisce una prova immutabile di chi ha spostato cosa e quando. Interrogare colonne come LGOST (Old Status), LGNST (New Status), LGUSER (User ID) e LGUPMT (Time) segnala istantaneamente tentativi di bypass non autorizzati o salti di stato anomali tra path code. Il controllo incrociato dei record F98210 con LGNST = '38' rispetto ai log di check-in a livello di oggetto in F9861 prova in modo definitivo se l'ingegnere che ha modificato l'oggetto è stato chiaramente impossibilitato a distribuirlo. Se state rafforzando la vostra release pipeline, gli articoli correlati sull'automazione dei package build CNC e sui manifest di deployment lato server presenti su questo sito illustrano le dinamiche a valle della delivery automatizzata.
