


Un team JDEJD Edwards EnterpriseOne, il software ERP di Oracle per la gestione aziendale integrata. composto da due o tre sviluppatori che supporta tra i 2.000 e i 3.000 utenti attivi si trova spesso in una posizione precaria. Non può permettersi un change advisory board enterprise strutturato su sei livelli di approvazione, ma operare senza alcuna governance garantisce che una NERNamed Event Rule: componente di logica di business riutilizzabile scritto nel linguaggio Event Rules di JD Edwards. non testata o una specifica di tabella modificata corrompa la produzione prima della fine del mese. Sostituire questo caos con complessi flussi di lavoro su Jira o strumenti ITSM esterni aggiunge solo sovraccarico amministrativo, senza risolvere il problema fondamentale della promozione delle specifiche.
Un release management sostenibile in JDE OMWObject Management Workbench: lo strumento JD Edwards per la gestione, lo sviluppo e la promozione del ciclo di vita degli oggetti. per team di sviluppo snelli fa leva sulle meccaniche native dell'Object Management Workbench (P98220), ridotte all'essenziale per proteggere l'ambiente di runtime. Snellendo gli stati di progetto, trattando i token come vincoli invalicabili e stabilendo una cadenza settimanale deterministica per i package, un team compatto può rilasciare tra i 15 e i 20 fix al mese attraverso DV, PY e PDGli ambienti standard JDE: Development (sviluppo), Prototype (collaudo e QA) e Production (produzione operativa). senza la necessità di un CNCConfigurable Network Computing: l'architettura tecnica e il ruolo di amministratore di sistema e middleware in JD Edwards. a tempo pieno a fare da vigile urbano.
La trappola dei piccoli team: rilasci ad hoc contro burocrazia da PMO
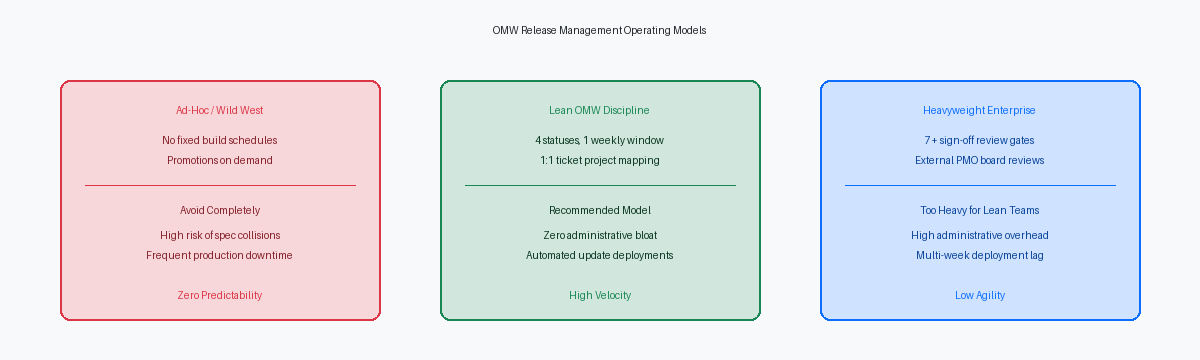
In un team ristretto a supporto di 500-1.000 utenti EnterpriseOne attivi, il release management deraglia quasi sempre verso uno di due estremi. Da un lato, il team tratta DV920 e PY920 come una sandbox aperta, promuovendo singoli oggetti su richiesta per accontentare un supervisore di magazzino impaziente. Dall'altro, si soffoca con checklist CAB estenuanti mutuate da grandi multinazionali. Il primo approccio porta dritto a emergenze operative il venerdì sera. Il secondo fa sì che una correzione minima alle ER per un bug sui lotti di magazzino rimanga bloccata in coda per tre settimane, logorando la pazienza degli utenti di business.
Promuovere singole specifiche direttamente in produzione al di fuori di un calendario sincronizzato è il modo più rapido con cui i piccoli team destabilizzano i propri ambienti. Quando uno sviluppatore promuove un'APPLApplication: l'oggetto interfaccia utente interattivo (modulo o programma a schermo) in JD Edwards. senza la relativa NER o trasferisce una modifica a una tabella prima della UBEUniversal Batch Engine: il motore di elaborazione batch per report, elaborazioni massive e conversioni dati in JDE. di table conversion corrispondente, in PD920 si manifestano immediatamente memory violation a runtime o stati di cache corrotti. L'OMW nativo è stato progettato proprio per impedire queste regressioni d'ordine, purché se ne rispetti il modello di transizione di stato deterministico senza aggirarlo con trasferimenti manuali degli oggetti.
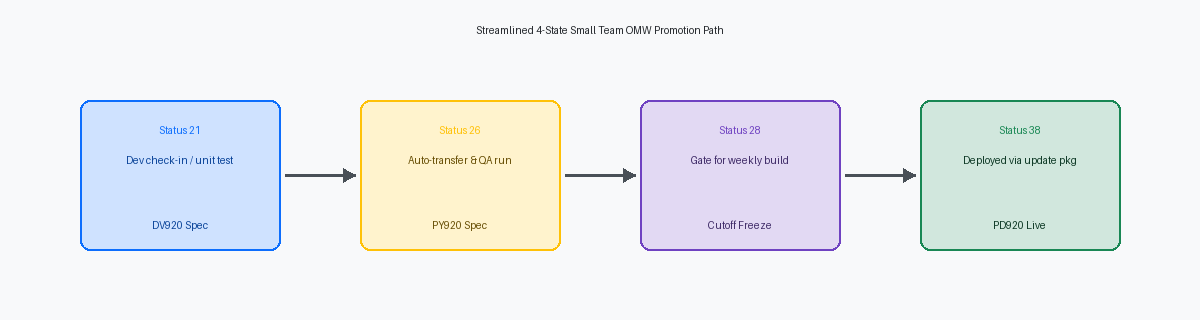
Il sistema non richiede software esterni di project tracking per garantire una governance rigorosa. Il ciclo di vita predefinito degli oggetti — con transizioni da 11 (New Project Pending Review) a 21 (Programming), 26 (QA Test), 28 (QA Test Complete) e 38 (Production Transition) — offre il controllo automatizzato dei token e regole di trasferimento pronte all'uso. Se un oggetto è in check-out allo stato 21, nessun altro sviluppatore può appropriarsi del token, assicurando che le modifiche al codice non scavalchino mai le dipendenze non ancora collaudate.
Sostituire la burocrazia con una rigorosa aderenza a queste definizioni di stato garantisce ai team snelli velocità e conformità al tempo stesso. Quando sono le regole di attività dello stato a guidare la build, invece di una catena di email o dell'override di un ticket d'emergenza, il deployment del package cessa di essere un evento critico. Si elimina la dipendenza dalla memoria del CNC per la verifica delle dipendenze, e il repository applica autonomamente i propri vincoli.
Snellire la gerarchia degli stati ai percorsi di promozione essenziali
Gran parte delle configurazioni OMW standard o legacy sembra progettata per team enterprise stratificati. Ci si ritrova con configurazioni di attività di stato che includono cinque o sei passaggi intermedi — come Business Analyst Review allo stato 23, Technical Architecture Review al 24 e QA Lead Sign-Off al 25 — che perdono ogni utilità quando un unico senior developer gestisce sia la peer review sia la verifica dei difetti. Questi stati intermedi non intercettano bug: rimangono fermi, lasciano gli oggetti bloccati e spingono gli sviluppatori a bypassare il controllo delle modifiche trasferendo le specifiche locali direttamente negli ambienti di test condivisi.
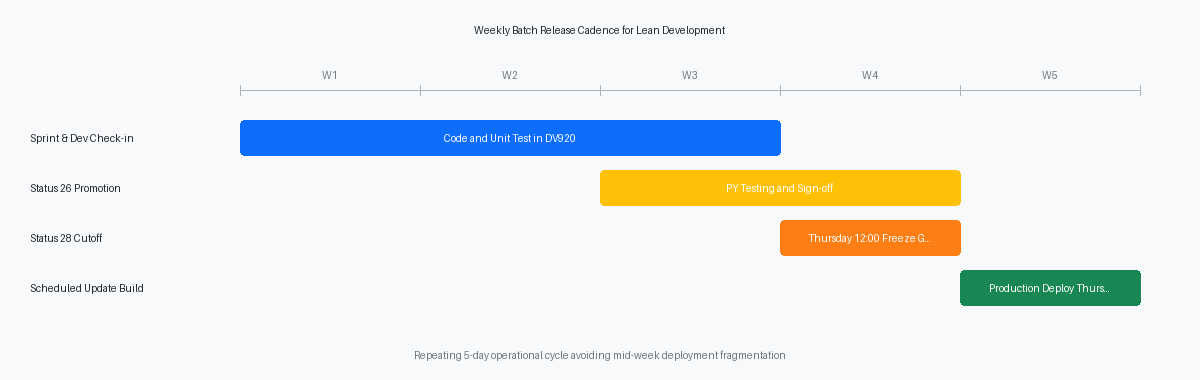
In P98230 è preferibile ridurre i percorsi di promozione dei progetti a quattro stati deterministici: 21 (In Dev), 26 (QA/Testing in PY), 28 (Approved for Production Deployment) e 38 (Production Active). Qualsiasi stato tra il 21 e il 26 che non inneschi un evento tecnico rappresenta solo attrito operativo superfluo. Se il codice è pronto per la validazione di business, il progetto passa a 26; una volta approvato dagli utenti, il passaggio a 28 segnala al CNC che gli oggetti sono bloccati e autorizzati per la successiva build programmata del package di produzione.
Il fattore chiave di efficienza risiede nella configurazione delle Transfer Activity Rules in P98230 esclusivamente sul passaggio da 21 a 26. Configurate la regola in modo che l'avanzamento da 21 a 26 esegua automaticamente la copia degli oggetti da DV920 a PY920, effettuando contestualmente il check-in di tutte le specifiche locali nei Central Objects. Chiedere agli sviluppatori di gestire check-in manuali su più ambienti prima di promuovere un progetto porta inevitabilmente a dimenticare una business function in CRoutine di logica applicativa compilata in codice C per eseguire elaborazioni complesse o ad alte prestazioni in JDE. modificata o una data structure di processing option su un fat client. Vincolare le regole di check-in esclusivamente all'avanzamento di stato garantisce che il codice validato in DV920 sia esattamente quello integrato nella build di PY920, senza interventi manuali.
Raggruppamento dei progetti: un difetto, un progetto OMW
L'abitudine più dannosa riscontrabile nei piccoli team di sviluppo è l'uso di progetti contenitore generici, con etichette come DEV_2024, MONTHLY_BUGS o MISC_FIXES, in cui più sviluppatori accumulano attività non correlate. È una scelta apparentemente comoda durante il lavoro quotidiano, poiché evita di creare una nuova definizione di progetto o verificare i ruoli utente. Poi arriva il momento del rilascio, ed emerge un'anomalia nella modifica di un'APPL mezz'ora prima del cutoff per la build del package. Trovandosi quella correzione all'interno di un manifest monolitico, il CNC non può promuovere la UBE di inventario già validata senza trascinare in produzione anche l'applicazione difettosa.
Per evitare contaminazioni nei rilasci è essenziale applicare una rigorosa regola 1:1: ogni ticket Jira, incidente di service desk o singolo mini-enhancement deve avere un proprio contenitore di progetto OMW dedicato. Se uno sviluppatore modifica tre oggetti — ad esempio P42101, una DSTRData Structure: struttura dati che definisce i parametri scambiati tra applicazioni, report e business function. personalizzata e una business function — per risolvere il ticket JIRA-4812, solo ed esclusivamente quei tre oggetti entreranno nel progetto. Se il QA approva l'inserimento degli ordini di vendita ma segnala una regressione su un report di magazzino, il progetto delle vendite avanza allo stato 26, mentre quello di magazzino rimane allo stato 21. Le decisioni di promozione restano isolate, chirurgiche e svincolate dal ritmo di sviluppo di altre attività.
Questa struttura scala efficacemente solo se la sintassi del project ID viene standardizzata. È opportuno definire una convenzione di denominazione come PRJ_[TICKET#]_[MODULO] (ad esempio PRJ_4812_SO) all'avvio dell'attività. L'adozione di questo standard trasforma la tabella F98222 (OMW Project Detail) in un registro ordinato e consultabile, collegato direttamente al sistema di ticketing senza fogli di calcolo paralleli. Una semplice query SQL su F98221 e F98222 fornisce subito al team la visibilità su quali fix siano assegnati a una regola di trasferimento attiva, quali oggetti siano bloccati e quali componenti verranno inclusi nella build programmata.
Disciplina dei token: risolvere i conflitti senza l'intervento del CNC
In un team di due o tre sviluppatori, la consuetudine porta spesso a prendere scorciatoie. Sotto la pressione delle scadenze, lo sviluppatore B si mette in coda per il token OMW di un oggetto attivo, scarica comunque le specifiche sul proprio client di sviluppo locale e modifica una data structure di BSFNBusiness Function: modulo software JDE che incapsula regole di business ed elaborazioni dati riutilizzabili. condivisa o una business view. Poiché entrambi lavorano in parallelo senza rispettare il blocco del token, il conflitto si palesa al momento del check-in. Lo sviluppatore B acquisisce infine il token, esegue il check-in delle proprie specifiche e sovrascrive silenziosamente le modifiche parallele dello sviluppatore A, vanificando giorni di debug in pochi istanti.
Questo rischio si annulla stabilendo una regola inderogabile: nessun check-out di oggetti senza l'effettiva titolarità del token. Il tracciamento nell'header del progetto in F98220 serve proprio a mantenere una gestione esplicita dello stato lungo l'intero ciclo di vita. Se lo sviluppatore B necessita di un oggetto bloccato in un progetto attivo, lo sviluppatore A ha solo due opzioni percorribili: completare i test di unità locali e promuovere il progetto allo stato 26 (Test/QA) per rilasciare il token in modo naturale, oppure eseguire il check-in della baseline corrente e liberare il token immediatamente. L'accodamento speculativo, in cui gli sviluppatori tengono specifiche locali modificate in attesa che un token si liberi, va considerato a tutti gli effetti un difetto di processo.
I colli di bottiglia rimangono inevitabili sugli oggetti enterprise più modificati, ma la coda dei token non è la soluzione corretta. Quando due sviluppatori devono aggiornare un'utilità condivisa come B5500010 nella stessa finestra di rilascio, il lavoro va coordinato creando copie di progetto simili a branch, anziché ricorrere all'accodamento speculativo. Lo sviluppatore B crea un clone temporaneo della funzione, valida i nuovi parametri in isolamento ed esegue un merge pianificato in un unico passaggio su B5500010 non appena lo sviluppatore A ha superato lo stato 26. Questo approccio preserva l'integrità del repository e risolve le collisioni tra specifiche senza richiedere l'arbitrato del CNC.
Definire una finestra di rilascio prevedibile e una cadenza dei package
I package di produzione eseguiti ad hoc a metà giornata rappresentano la causa principale di corruzione delle specifiche e incongruenze di cache sugli Enterprise Server negli ambienti EnterpriseOne. Promuovere oggetti in modo non coordinato durante le ore operative blocca frequentemente le specifiche dei package, lascia record orfani nelle tabelle di runtime e causa crash anomali dei kernel di call-objectProcessi server JDE dedicati all'esecuzione remota e concorrente della logica di business e delle funzioni applicative.. Ogni promozione estemporanea scavalca il riciclo pulito dei processi, costringendo gli utenti web attivi a scontrarsi a metà transazione con strutture di memoria obsolete o serializzazioni parziali. Se una modifica non può attendere la finestra serale programmata, si tratta quasi sempre di scarsa pianificazione mascherata da urgenza.
Il disordine si elimina stabilendo una cadenza di rilascio settimanale inderogabile. Qualsiasi progetto OMW destinato all'ambiente di produzione deve raggiungere lo stato 28 tassativamente entro le 12:00 del giovedì. Alle 20:00 del giovedì, Server Manager avvia la build automatica programmata di un update package, compilando gli oggetti e riciclando i kernel per allineare le specifiche d'ambiente senza interventi manuali. Qualsiasi progetto promosso a stato 28 alle 12:05 slitta automaticamente alla build della settimana successiva, senza eccezioni.
Le build straordinarie fuori ciclo vanno riservate solo a incidenti di gravità Severity-1: prelievi di magazzino bloccati, spedizioni ferme o elaborazione delle buste paga totalmente interrotta. Una piccola anomalia su una UBE o una modifica estetica a un report richiesta dal management non rientrano mai in questa casistica. L'esecuzione di un deployment d'emergenza deve richiedere l'approvazione formale scritta sia dello sviluppatore titolare sia del responsabile operativo di riferimento. Questo attrito procedurale evita che gli stakeholder trattino la produzione come una sandbox interattiva ed elimina la quasi totalità delle richieste arbitrarie a metà settimana.
Stabilire questa finestra prevedibile solleva i piccoli team dalla gestione continua delle emergenze di deployment. Le attività del CNC passano dall'assemblaggio interattivo e manuale dei package a routine schedulate e gestite tramite Server Manager, liberando dalle 6 alle 10 ore di disponibilità tecnica ogni settimana. Il business ottiene una pianificazione affidabile dei rilasci e gli Enterprise Server di produzione mantengono integro il repository delle specifiche, al riparo da corruzioni a runtime durante i turni di lavoro.
Gestione degli UDO insieme agli oggetti OMW tradizionali
Il disallineamento più frequente nei rilasci ibridi si verifica quando gli sviluppatori gestiscono gli User Defined ObjectsOggetti personalizzabili in JDE senza codice sorgente, come query salvate, form extension, grid format e orchestrazioni. come configurazioni desktop anziché come vero codice di produzione. Mentre le specifiche tradizionali seguono build di package strutturate, i team tendono a pubblicare Orchestration, Form Extension e Query direttamente da P9860W, aggirando del tutto P98220W (Web OMW). Questa prassi fallisce non appena un'Orchestration dipende da una NER appena creata o da una tabella di tag personalizzata. Se la modifica alla data structure è inclusa nel package del venerdì sera ma l'orchestrazione è stata pubblicata il giovedì pomeriggio, le chiamate in produzione sul livello AISApplication Interface Services: il server REST che espone i dati e le funzionalità interattive di JDE per integrazioni e Orchestrator. falliscono all'istante.
Per allineare questi due flussi è necessario vincolare la logica di OrchestratorStrumento di integrazione e automazione JDE per collegare sistemi esterni, dispositivi IoT e processi applicativi tramite API. alla medesima cadenza di deployment delle BSFN, tabelle e UBE sottostanti. Configurate le regole di trasferimento dei progetti UDO affinché ricalchino i percorsi degli oggetti tradizionali: portate il progetto UDO dallo stato 21 al 26 per trasferire i componenti nell'ambiente prototipo, eseguendo i test di integrazione end-to-end sul server AIS di PY. Testare un'orchestrazione sugli endpoint di DV mentre le business function personalizzate risiedono in PY genera falsi positivi che collassano non appena gli utenti iniziano la validazione del sistema.
Nelle ore precedenti il cutoff di deployment, verificate lo stato di pubblicazione di ogni UDO previsto per il rilascio all'interno di P9860W. Avere un oggetto contrassegnato come "Shared" in Web OMW è inutile se il relativo record di runtime security è assente nella User Defined Object Security (P985350). Ogni componente condiviso deve disporre di un record View esplicito impostato su *PUBLIC o assegnato a ruoli specifici, promosso in produzione contestualmente all'avanzamento del progetto allo stato 38. L'omissione di questo controllo in P985350 è la ragione tipica per cui un'orchestrazione di produzione funziona regolarmente per lo sviluppatore che l'ha realizzata, per poi restituire un errore di autorizzazione 403 agli operatori di stabilimento il lunedì mattina.
Per un team di sviluppo di tre persone, la velocità di rilascio non deriva da processi di governance complessi, ma dallo snellimento dell'OMW attorno a un percorso di promozione lineare, eseguendo le regole di trasferimento senza forzature manuali. Per approfondire le dinamiche CNC, potete consultare gli articoli dedicati all'automazione delle Object Transfer Activity Rules in P98230 e alle architetture snelle per i package build disponibili sul sito. Troverete anche playbook pratici che illustrano come gestire le pipeline di promozione sugli oggetti personalizzati senza appesantire la gestione operativa.
