


La maggior parte dei team di sviluppo considera gli stati dei progetti nell'Object Management WorkbenchStrumento centrale di JD Edwards per gestire lo sviluppo, il controllo delle versioni e la promozione degli oggetti software. come semplici passaggi di workflow per accontentare un project manager. Questa presunzione è il modo più rapido per corrompere gli ambienti. Ogni avanzamento numerico di stato esegue a basso livello le Transfer Activity RulesRegole di configurazione di JDE che stabiliscono come e dove trasferire le specifiche degli oggetti durante i cambi di stato. (TAR), che trasferiscono le specifiche tra le diverse sorgenti dati di Central ObjectsDatabase di JD Edwards che memorizza le specifiche tecniche, i metadati e il codice degli oggetti applicativi., aggiornano i record dell'Object LibrarianCatalogo di JD Edwards che traccia l'anagrafica, la posizione e lo stato di checkout di ciascun oggetto. in F9860 e F9861 e riassegnano i permessi di checkout. Ignorare i meccanismi alla base dei significati degli stati degli oggetti JDE OMW porta inevitabilmente a specifiche sovrascritte, token orfani bloccati in F98611 e build di package fallite che mandano a monte le pianificazioni dei rilasci.
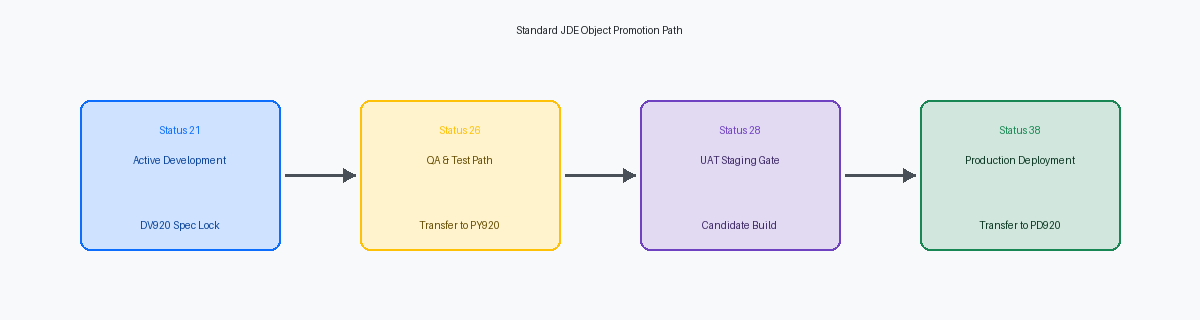
OMW non è un semplice strumento di tracciamento amministrativo; è una macchina a stati attiva nel database. Spostare un progetto attraverso gli stati 21 (Programming), 26 (QA Transfer), 28 (Staging) e 38 (Production) determina dove risiede fisicamente il codice, quale pathcodeInsieme strutturato di specifiche e librerie di oggetti associato a uno specifico ambiente JDE (es. DV, PY, PD). ne controlla l'esecuzione e se le modifiche sono isolate oppure attive. Padroneggiare la logica di trasferimento sottostante è l'unico modo per garantire checkout sicuri, build pulite e promozioni ripetibili, evitando di lasciare specifiche fantasma sparse nei diversi pathcode.
Dietro le Quinte delle Transizioni di Stato in OMW
Ogni cambio di stato del progetto eseguito in P98220 opera come un vero e proprio motore logico, non come un semplice aggiornamento cosmetico del database. Quando uno sviluppatore fa clic sulla freccia di avanzamento, il sistema esegue business functionModuli software in C o Event Rules che eseguono la logica applicativa complessa in JD Edwards EnterpriseOne. in background come B9800007 per convalidare ruoli utente, appartenenza al progetto e permessi di transizione prima di modificare lo stato del record in F98210. Se qualcuno aggiorna la tabella F98210 via SQL per forzare il passaggio di stato, nessuna delle logiche di evento a valle viene innescata. Quello che sembra un passaggio istantaneo dallo stato 21 al 25 avvia in realtà una rigida sequenza di controlli relazionali tra le tabelle di controllo OMW prima che EnterpriseOne confermi qualsiasi modifica fisica.
Il trasferimento strutturale ha inizio quando P98220 interroga la tabella Object Transfer Activity Rules (F9848). Questa tabella orchestra il trasferimento delle specifiche da una sorgente dati all'altra, mappando le specifiche da uno schema sorgente come Central Objects - DV920 direttamente negli schemi di destinazione, come Central Objects - PY920. Uno sviluppatore che modifica oggetti senza verificare le Activity Rules sottostanti rischia di eseguire il check-in del codice nello schema Central Objects errato. In un ambiente a doppia manutenzione o multi-path, una regola di attività configurata male può sovrascrivere silenziosamente versioni UBEUniversal Batch Engine: il motore di JD Edwards che esegue report, stampe e processi batch asincroni. validate o specifiche BSFN in un ambiente di test integro.
La concorrenza delle specifiche durante queste transizioni si basa sul tracciamento dei token gestito tramite la tabella F98611. EnterpriseOne applica un rigido isolamento concedendo i privilegi di checkout esclusivamente al progetto che detiene il token in uno stato di sviluppo attivo. Se il tuo progetto si trova nella coda dei token, OMW impone uno stato di sola lettura sulla tua workstation di sviluppo, impedendo a salvataggi non autorizzati di contaminare le specifiche condivise. Man mano che il progetto avanza verso la promozione, la tabella F98611 determina se il token deve essere trasferito, mantenuto o rilasciato, evitando che due team compilino delta di codice C contrastanti nello stesso schema di Central Objects.
Stato 21: Programmazione e Sviluppo Sicuro
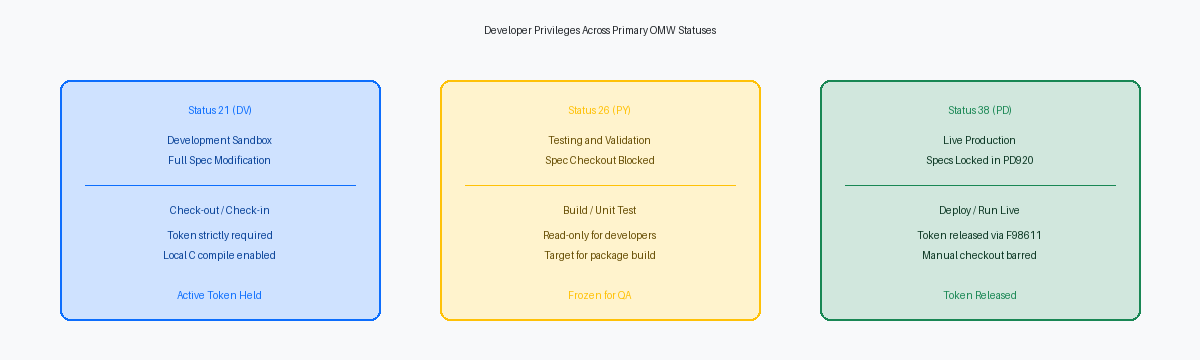
Lo stato 21 è il fulcro operativo in cui vive lo sviluppo attivo in EnterpriseOne. Portare un progetto OMW allo stato 21 garantisce l'accesso esclusivo in scrittura assegnando un token sull'oggetto, che consente il checkout direttamente nei repository locali delle specifiche. Senza possedere quel token, OMW blocca categoricamente qualsiasi tentativo di checkout, impedendo modifiche non coordinate a meno che il team CNCConfigurable Network Computing: l'architettura tecnica e la figura sistemistica che gestisce ambienti, database e package in JD Edwards. non abbia configurato esplicitamente l'accodamento dei token e flussi di lavoro di sviluppo collaborativo.
Se uno sviluppatore tenta un check-in mentre un altro utente detiene il token, OMW rifiuta immediatamente l'operazione. Questo vincolo garantisce l'integrità del repository, ma può creare una paralisi operativa quando i team trattano lo stato 21 come un'area di parcheggio temporanea. Token non rilasciati su oggetti centrali per le vendite o la finanza, come B4200310 o P4210, bloccano la risoluzione tempestiva di difetti critici di produzione attraverso percorsi paralleli. Se un collega è assente e trattiene un token nello stato 21, diventa impossibile persino eseguire il checkout per un hotfix P1 urgente.
Per le business function personalizzate o modificate, lo stato 21 richiede un rigoroso rigore tecnico prima di premere il pulsante di check-in. Gli sviluppatori devono compilare localmente le business function in C utilizzando il compilatore 64-bit certificato per verificare il linking delle DLL e l'integrità della compilazione prima di confermare le modifiche. L'esecuzione del check-in aggiorna la sorgente dati Central Objects per il pathcode DV920, serializzando le specifiche delle Event Rules nelle tabelle F98740 e F98741 e sincronizzando i file sorgente e header sul deployment server.
Regola d'oro per il team: non lasciare mai un progetto nello stato 21 una volta completati i test iniziali in DV. Nel momento in cui la verifica locale ha esito positivo, sposta il progetto allo stato 25 per delegare la gestione del trasferimento, oppure rilascia esplicitamente il token per non bloccare i flussi di lavoro paralleli.
Stati 25 e 26: Verifica QA e Regole di Trasferimento
Far avanzare un progetto dallo stato 21 al 26 attiva una Transfer Activity Rule di OMW che estrae i record relazionali delle specifiche da Central Objects - DV920 e li applica direttamente a Central Objects - PY920. In un ciclo di rilascio attivo che gestisce centinaia di oggetti APPLApplicazione interattiva di JD Edwards EnterpriseOne, ovvero le interfacce e maschere usate dagli operatori., BSFN e UBE modificati, questa transizione rappresenta il confine tecnico definitivo in cui il lavoro isolato dello sviluppatore si trasforma in una release candidate aziendale. Se la definizione di una tabella, una specifica di event rule o la data structure di una business function non si trasferiscono correttamente durante questa esecuzione TAR, le specifiche centrali di PY920 risulteranno corrotte prima ancora che il team CNC avvii la build del package.
Lo stato 25 funge da stato di verifica di transito dedicato nelle architetture enterprise strutturate su più livelli. Invece di promuovere direttamente le modifiche nell'ambiente di test, i team configurano lo stato 25 per mantenere il codice in attesa mentre vengono completati integration test, revisioni di sicurezza o approvazioni tecniche del tech lead rispetto al repository di staging. Questo cuscinetto operativo impedisce che modifiche multi-oggetto parziali compromettano l'ambiente di test condiviso quando più sviluppatori lavorano contemporaneamente su tabelle dipendenti o data structure condivise all'interno dello stesso progetto.
Una volta che un progetto raggiunge lo stato 26, le regole di attività di OMW bloccano tecnicamente i suoi oggetti contro qualsiasi checkout locale, a meno che il progetto non venga deliberatamente retrocesso allo stato 21 o gestito tramite una regola di override per le emergenze. Una trappola comune si verifica quando uno sviluppatore individua un bug durante il QA, modifica l'oggetto direttamente in DV all'interno di un progetto ad-hoc, ma omette di eseguire un check-in corretto e una nuova promozione attraverso la pipeline di trasferimento. Quando il CNC compila il successivo package di aggiornamento per PY920, il compilatore preleverà lo snapshot non aggiornato fermo allo stato 26, distribuendo una logica obsoleta mentre il team di sviluppo spreca ore a fare troubleshooting su codice fantasma.
Stati 28 e 38: Percorso di Staging e Produzione
Lo stato 28 opera come gate di quarantena finale prima che qualsiasi artefatto raggiunga gli ambienti di codice live. In un modello di promozione disciplinato, spostare un progetto allo stato 28 indica che lo sviluppo è congelato, le approvazioni UATUser Acceptance Testing: fase di collaudo formale in cui gli utenti verificano la conformità dei processi prima del rilascio. sono formalmente registrate e il team CNC può assemblare un package candidate pulito dall'ambiente di staging. Questo stato isola le modifiche approvate dai continui cambiamenti tipici degli stati 21 o 26, assicurando che l'impronta delle specifiche inclusa nel package di staging rimanga inalterata.
L'avanzamento del progetto allo stato 38 innesca le Object Transfer Activity Rules sottostanti, che eseguono la copia diretta delle specifiche dal pathcode sorgente — tipicamente PY920 — a Central Objects - PD920. Questa transizione immette il codice direttamente negli schemi dei metadati di produzione. Il motore di trasferimento OMW migra i record degli oggetti tra gli schemi del database, aggiornando le tabelle F9860 e F9861 e applicando le specifiche compilate nel repository di produzione.
L'evento meccanico determinante durante la transizione allo stato 38 è il rilascio automatico del token eseguito nella tabella F98611 dell'Object Librarian. Non appena le specifiche vengono confermate in Central Objects - PD920, OMW revoca il blocco esclusivo del progetto, assegnando immediatamente il token al progetto successivo in coda. Se un secondo rilascio era bloccato in attesa delle tue modifiche a una BSFN o a una APPL fondamentale, questo trasferimento sblocca la situazione senza alcun intervento manuale.
Gli sviluppatori non dovrebbero mai disporre dei permessi di sicurezza OMW per eseguire la transizione allo stato 38: questa operazione compete esclusivamente al team CNC. Forzare manualmente il passaggio a 38 scavalca i processi formali di build del package e di verifica del deployment, riversando specifiche non compilate nel repository di produzione senza le corrispondenti librerie condivise sugli enterprise server. Se un oggetto raggiunge le specifiche di PD920 senza un deployment del package abbinato, il runtime engine genererà immediatamente errori di spec mismatch non appena un utente tenterà di eseguire l'oggetto.
Stati 01, 11 e 99: Stati del Ciclo di Vita del Progetto
Lo stato 01 funge da contenitore base di staging in OMW e rappresenta una lavagna amministrativa vuota. In questa fase, il progetto non possiede token, non applica privilegi di checkout e non può innescare trasferimenti di specifiche tra pathcode come DV920 e PY920. Gli sviluppatori commettono spesso l'errore di aggiungere oggetti a questo livello aspettandosi di ottenere il token, ma il progetto deve prima avanzare allo Stato 21 affinché OMW assegni i blocchi di sviluppo nella tabella F9861.
Portare un progetto OMW allo Stato 11 applica un blocco amministrativo, fungendo da passaggio di revisione tecnica o di blocco da parte del supervisore. I team CNC configurano tipicamente le Transfer Activity Rules per impedire qualsiasi promozione di pathcode a partire dallo Stato 11, creando un punto di arresto deterministico per peer review, convalide SAR o verifiche di retrofitting. Se uno sviluppatore tenta di modificare una BSFN o di eseguire il check-in di una APPL mentre il progetto padre si trova nello stato 11, OMW rifiuta l'azione, impedendo che codice incompleto finisca accidentalmente in una build automatizzata di un package.
Lo Stato 99 sancisce la dismissione definitiva del progetto, archiviando il rilascio e liberando ogni token o prenotazione ancora pendente. Il contenitore del progetto diventa strettamente di sola lettura, conservando un audit trail immutabile di ciò che è stato promosso in produzione. Un errore operativo frequente si verifica quando i team tentano di ripulire vecchie personalizzazioni eliminando gli oggetti direttamente da un progetto OMW nello Stato 99. Questa operazione rimuove unicamente il puntatore all'oggetto dal manifest del progetto in F9822, ma non intacca la tabella anagrafica F9860 dell'Object Librarian. La reale eliminazione di un oggetto richiede un'azione di delete esplicita configurata tramite le regole di transizione di stato; in caso contrario, le specifiche orfane continueranno a risiedere indefinitamente nel repository centrale.
Risoluzione Problemi per Sviluppatori: Trasferimenti Interrotti e Trappole dei Token
Una promozione fallita raramente si annulla con un rollback pulito. Un'interruzione di rete o una contesa di lock durante il trasferimento tra ambienti lascia frequentemente il progetto OMW in uno stato incoerente. Questo crea puntatori corrotti tra i record dei pathcode nella tabella F9861, con l'Object Librarian che segnala l'oggetto in DV920 mentre Central Objects ha già confermato alcune parti in PY920. La reazione più rischiosa per uno sviluppatore in questo scenario è fare clic su "Check Out" per forzare un ripristino locale. Eseguire un checkout improvvisato sulle specifiche locali dopo un trasferimento fallito sovrascrive immediatamente la workstation di sviluppo, distruggendo il codice delle business function non salvato nelle directory source e include.
Quando OMW si arresta con il generico errore di trasferimento 119G, l'interfaccia utente non fornisce indicazioni utili per la diagnosi. È necessario bypassare il visualizzatore dei log di OMW e verificare direttamente il database. Esegui una query SQL sulla tabella di stato F98611 dell'Object Librarian e sul log dei trasferimenti F9848 nello schema di System. Ordinando i record per timestamp della transazione, è possibile individuare con esattezza il punto di rottura, scoprendo se il trasferimento si è interrotto per specifiche di event rules troppo voluminose in F98741, per parametri di data structure in F98743 o per una violazione di foreign key durante la copia delle tabelle di Central Objects.
Un'altra trappola operativa molto diffusa è il blocco del token causato da progetti abbandonati o consulenti che hanno lasciato l'azienda. Se un oggetto rimane bloccato allo stato 21 all'interno di un progetto inattivo, gli sviluppatori dovrebbero prima utilizzare la funzionalità nativa Request Token in OMW, che notifica il detentore del token al suo successivo cambio di stato. Se un profilo utente disattivato impedisce questo passaggio, evita la tentazione di ripulire manualmente i record tramite script di database. Fai intervenire un CNC su P98220 per individuare il progetto nella coda dei token ed eseguire un rilascio amministrativo: in questo modo l'oggetto verrà liberato in modo pulito, preservando lo storico delle revisioni.
Una gestione rigorosa delle transizioni di stato in OMW — dal livello 21 al 38 — elimina i deployment corrotti di specifiche e i fallimenti nelle build dei package che rallentano i cicli di rilascio. Rivedi le Transfer Activity Rules e le policy di rilascio dei token del tuo team per assicurarti che la pipeline di promozione garantisca la massima integrità del repository in ogni pathcode.
