


A maioria das equipes de TI trata o Object Management WorkbenchFerramenta central do JD Edwards utilizada para gerenciar, desenvolver e promover objetos e alterações de software entre ambientes. apenas como uma tela interativa de promoção — um utilitário no qual desenvolvedores avançam status de projetos e transferem specs entre path codesConjunto de ponteiros de diretórios e bancos de dados que define a localização exata dos objetos em um ambiente JDE.. Esse equívoco custa caro. Em ambientes corporativos, regras mal configuradas são responsáveis pela maior parte da corrupção de specs entre ambientes — frequentemente três quartos ou mais em arquiteturas problemáticas —, além de causarem registros órfãos nas bases de Central ObjectsRepositório central de banco de dados onde ficam armazenadas as especificações de código e objetos do JD Edwards. e o vazamento de código não homologado diretamente para a produção.
O OMW não é uma conveniência administrativa; ele é o seu principal limite de controle arquitetural. Compreender as regras de atividade de transferência de objetos do JDE OMW em nível sistêmico — com base em códigos de ação concretos, transições de status e repositórios de destino — transforma a forma como você governa as alterações de software. Configuradas com precisão, essas regras eliminam o erro humano das promoções, erradicam falhas de package buildProcesso de compilação e empacotamento de objetos JDE para distribuição em servidores e clientes. e transformam o OMW em um pipeline de entrega automatizado e totalmente auditável.
A Mecânica Central das Regras de Atividade e a F98211
Quando um engenheiro avança um projeto do OMW do status 21 para o 26, o EnterpriseOne não executa uma cópia arbitrária de arquivos; ele consulta um motor relacional determinístico. Esse motor está ancorado diretamente na tabela de controle F98211, que avalia três coordenadas críticas: From Status, To Status e Object Type. Seja definindo explicitamente uma categoria de objeto específica como APPLAcrônimo para Interactive Application, que representa telas e aplicações visuais interativas no JD Edwards. ou utilizando o curinga *ALL para abranger múltiplos tipos de objetos em um projeto, essa estrutura de consulta rege cada alteração de estado. Antes de iniciar qualquer movimentação de dados, o OMW cruza esses parâmetros com os registros mestre de objetos na F9860Tabela do Object Librarian que atua como registro mestre da identidade e metadados de cada objeto JDE. para verificar se o tipo de objeto registrado possui uma ação de transferência ativa e autorizada.
A F98211 dita a movimentação física exata do payload entre Path Codes, Central Objects e tabelas relacionais de runtime. Para especificações serializadas, ela gerencia a extração transacional da base de Central Objects de origem (como DV920) e a gravação no destino (como PY920). Para versões interativas, batch versions ou textos de processing options, ela direciona as inserções direcionadas de registros nas respectivas tabelas de runtime. Enquanto a F9860 rastreia a identidade global do objeto e o seu system code proprietário, a F98211 controla se o código C subjacente, as event rulesLinguagem de script nativa do JD Edwards utilizada para criar lógica de negócios em eventos de tela e relatórios. e as estruturas de dados realmente cruzam a fronteira entre os ambientes.
Uma linha ausente ou incorreta dentro da F98211 quebra uma implantação rapidamente. Quando uma regra de atividade não existe para um tipo de objeto específico durante uma transição, o OMW muitas vezes falha silenciosamente no avanço de status ou registra um erro críptico de 'Transfer Failed' no jde.log. Como o EnterpriseOne não executa promoções de projetos sob um limite de transação atômica, alterações parciais não sofrem rollback. O resultado são múltiplos objetos gravados com sucesso no Central Objects de destino enquanto outros permanecem retidos no desenvolvimento, criando silenciosamente ambientes dessincronizados e falhas nas compilações de pacotes subsequentes.
Desconstruindo Transições de Status e Ações Permitidas
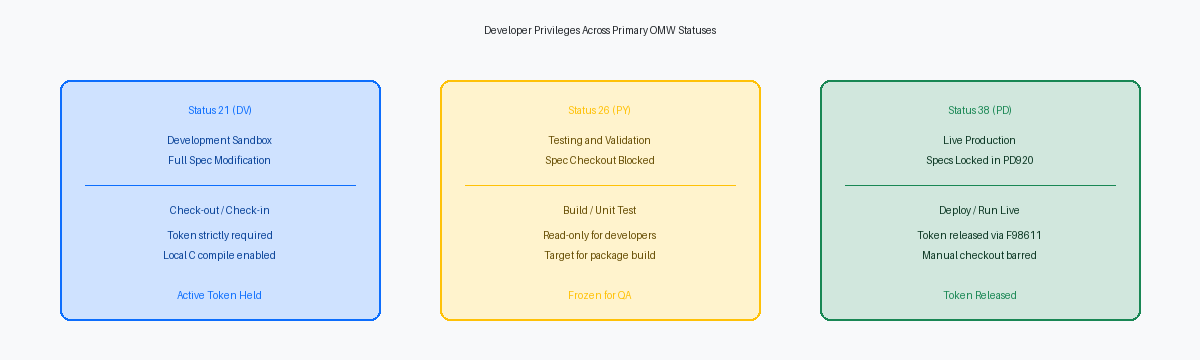
Status de projeto como 21 (Desenvolvimento), 26 (QA/Testes), 28 (Staging) e 38 (Produção) são firewalls operacionais, não rótulos cosméticos de gerenciamento de projeto. No motor do OMW, esses estados numéricos avaliam os papéis dos usuários associados ao projeto para conceder ou revogar privilégios operacionais exatos por meio das Allowed Actions. Quando um desenvolvedor detém um token ativo em uma UBEUniversal Batch Engine, tipo de objeto do JD Edwards responsável pelo processamento de relatórios e rotinas em lote. ou BSFNBusiness Function, rotinas de lógica de negócios reutilizáveis escritas em C ou Event Rules. customizada, esse token confere autoridade apenas se o status atual do projeto corresponder diretamente a uma regra de ação ativa. Desde merges de especificações e geração de tabelas até a exclusão de objetos, tudo depende rigorosamente dessa validação.
Considere o código de ação 01 (Check Out) e o código de ação 02 (Check In). Sob uma arquitetura padronizada, a ação 01 pertence exclusivamente ao status 21 para as funções de desenvolvedor e proprietário, operando estritamente sobre o path code DV920 e especificações locais. O status 38 existe para representar código bloqueado e produtivo no PD920; ele deve proibir qualquer checkout e restringir completamente as ações de checkin. Se uma equipe habilita a ação 02 no status 38, abre-se a brecha para que especificações locais de uma estação de trabalho sobrescrevam objetos centrais de produção sem passar por path codes de teste ou por verificações completas de package build.
Em muitos ambientes auditados, um administrador CNCConfigurable Network Computing, arquitetura e equipe técnica responsável pela infraestrutura e administração do JD Edwards. bem-intencionado concedeu a ação 01 no status 26 ou 38 para permitir correções emergenciais diretas. Esse atalho destrói instantaneamente a segregação de funções exigida por auditorias e contamina as especificações. Ele permite que um desenvolvedor baixe specs de PY ou PD para uma estação local, contorne o fluxo de promoção a partir de DV e comite código sem rastreamento de volta ao ambiente superior. No momento em que isso ocorre, os repositórios centrais perdem a sincronia, as compilações automáticas de pacotes falham por ausência de delta headers e a reconciliação dos registros da F9860 e F9861Tabela do Object Librarian que controla o status e a localização do objeto em cada path code específico. se transforma em um pesadelo manual totalmente evitável.
Anatomia da Matriz de Transferência de Objetos
Uma regra de transferência no OMW não é uma cópia bruta de arquivos; trata-se de uma sincronização de dados relacionais e serializados orquestrada pelas APIs base do JDE. Quando uma APPL ou UBE avança do status 21 para o 26, o motor do OMW consulta o Object Configuration ManagerMapeador do JDE que direciona onde o software deve encontrar tabelas de banco de dados e rotinas de negócios. para resolver os mapeamentos de data source e move payloads BLOBBinary Large Object, tipo de dado de banco de dados usado para armazenar grandes blocos binários serializados. juntamente com metadados relacionais entre os schemas de Central Objects — como migrar registros de CODV920 para COPY920 ou COPD920. Se os mapeamentos de ambiente para Central Objects apontarem para um data source incorreto, o OMW executará o que aparenta ser uma transferência bem-sucedida diretamente no schema errado, isolando silenciosamente as atualizações de código no próximo package build de servidor.
As transferências de tabelas de controle operam sob uma arquitetura totalmente diferente e ignoram o repositório de especificações. Para itens do Data DictionaryRepositório central de definições de campos, tipos de dados, formatação e descrições do sistema JDE., task views e User Defined CodesTabelas de valores de domínio customizáveis e listas de códigos pré-definidas no JD Edwards., a matriz de transferência direciona comandos de insert, update ou merge contra tabelas relacionais de runtime — especificamente alvos como F9210, F9000 e F0005 entre as fronteiras dos ambientes. Um erro recorrente de diagnóstico ocorre quando um administrador procura corrupção de especificações nas tabelas F98740 ou F98741 após uma promoção, sem perceber que a matriz de transferência simplesmente omitiu as regras de tabelas de runtime para o data source de Control Tables de destino.
Objetos de tabela (TBLE) representam o ponto cego de maior risco em matrizes de transferência personalizadas. Quando uma regra de atividade omite instruções de transferência específicas para TBLE, o OMW atualiza os ponteiros de especificação da F9861 no Object Librarian sem sincronizar o layout real das colunas entre os schemas de Central Objects. Em seguida, um CNC gera ou altera a tabela física em produção utilizando especificações da sua estação local que conflitam com o Central Objects. Esse desalinhamento deixa o catálogo do banco de dados em runtime totalmente em descompasso com o middleware do enterprise server, disparando violações imediatas de acesso à memória nas execuções seguintes de UBEs.
Configurando Fluxos Seguros de Promoção em Escala Corporativa
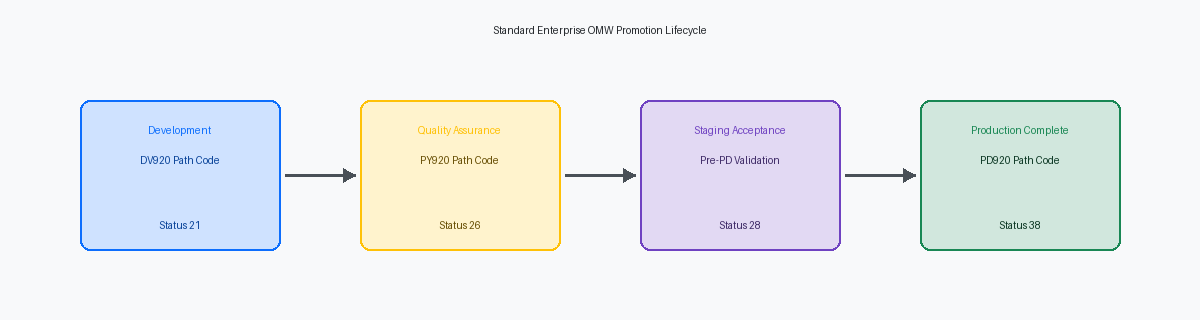
Em arquiteturas corporativas consolidadas, o pipeline de objetos move-se entre ambientes em uma única direção imutável: 21 (Desenvolvimento) no DV920, 26 (Testes de QA) no PY920, 28 (Staging/Preparação para Produção) e, finalmente, 38 (Produção) no PD920. Todos os tipos de objetos devem seguir essas regras sem atalhos entre ambientes. Pular o status 28 — frequentemente utilizado por equipes de CNC para congelar a geração de pacotes e executar compilações completas de cliente e servidor antes da implantação final — invalida o processo de homologação da release. Se um objeto falha nos testes em PY920, o fluxo não deve ser flexibilizado para regredir especificações; a correção deve ser realizada no DV920, reiniciando o ciclo sequencial por completo.
Proibir retrocessos de promoção em nível de arquitetura é o ponto em que a maioria das configurações falha na governança básica. Suas regras de promoção nunca devem permitir que um projeto no status 38 retorne diretamente ao status 21, tampouco autorizar checkouts diretos do PD920. Uma vez que o projeto atinge o status 38, o histórico de tokens e os logs de transferência de objetos devem ser permanentemente congelados. Qualquer correção ou melhoria posterior exige um projeto inteiramente novo aberto no status 11 ou 21, extraindo a baseline vigente do data source de Central Objects e forçando o reingresso em todo o ciclo de validação.
Incidentes em produção inevitavelmente tentam as equipes a violar os controles padrão concedendo permissões de checkout diretamente no PD920. O desenho correto soluciona incidentes críticos por meio de um subfluxo emergencial isolado, tipicamente no status 25. Essa regra dedicada deriva diretamente para um ciclo acelerado de build, ao mesmo tempo em que impõe gatilhos obrigatórios de auditoria que registram as credenciais do desenvolvedor, o número do chamado de incidente e referências explícitas de SARSoftware Action Request, identificador formal de correção, alteração ou chamado técnico no ecossistema JD Edwards. na tabela de rastreamento F98210. O risco é contido em um fluxo de exceção monitorado, sem desmantelar os limites de segurança que protegem o código de produção.
Save Locations e Mecanismos de Proteção no Gerenciamento de Versões
A maioria dos cutovers de produção com falha não entra em colapso devido a defeitos estruturais no código recebido; o colapso ocorre porque as equipes não conseguem restaurar a baseline anterior quando surge uma regressão inesperada. Quando configurado corretamente nas regras de atividade de transferência, o EnterpriseOne cria automaticamente snapshots das especificações de destino pré-existentes na tabela de Object Save (F98700) antes que um único byte seja sobrescrito no data source de Central Objects de destino. Essa serialização de especificações ocorre na camada de banco de dados durante a transição, preservando uma imagem isolada da especificação naquele momento, sem necessidade de qualquer intervenção manual do desenvolvedor.
Omitir uma Save Location definida na regra de transição do status 26 para o status 38 é um risco operacional desnecessário que frequentemente surpreende equipes de suporte. Sem um data source de save explicitamente mapeado no P98230 para a ação de transferência, promover um objeto para Produção sobrescreve de forma permanente o estado de especificação funcional anterior. Quando uma BSFN compilada ou um layout de UBE incorreto paralisa a produção durante a virada de sistema na manhã de segunda-feira, a ausência dessa configuração priva os administradores CNC de um mecanismo ágil de rollback emergencial via botão Restore nativo do OMW.
O argumento de que backups automáticos de especificações degradam a performance não se sustenta tecnicamente. Gravar o payload de especificações no repositório F98700 acrescenta aproximadamente de 15 a 40 milissegundos por transferência de objeto — um overhead imperceptível que adiciona meros segundos a um pacote denso de 80 objetos. Em contrapartida, elimina-se o cenário catastrófico de iniciar uma restauração de schemas de Central Objects via RMANRecovery Manager, ferramenta nativa da Oracle para backup e recuperação de bancos de dados. ou fita que dura horas apenas para recuperar algumas telas corrompidas. Verifique suas linhas de status 38 na F98211: se o campo Save Location estiver em branco, configure-o antes do seu próximo ciclo de promoção.
Auditoria e Blindagem das Regras do OMW Contra Adulteração
Auditores externos focados em gestão de mudanças invariavelmente analisam a mesma vulnerabilidade: um desenvolvedor que alterou uma BSFN em C customizada ou uma NERNamed Event Rule, lógica de negócios desenvolvida com regras de evento do JDE e compilada como função de negócio. promovendo seu próprio código para produção. Eles exigem comprovação irrefutável de que desenvolvedores não conseguem avançar um projeto do OMW do status 26 (QA/Testes) para o status 38 (Produção). As regras de atividade isoladas não impedem um desenvolvedor com privilégios elevados de papel no OMW em DV ou PY de executar essa transição caso as funções na equipe do projeto atribuam a ele permissões de Manager ou Originator.
A segregação efetiva de funções exige a integração das configurações de transferência com a segurança de aplicativos gerenciada pelo Security Workbench (P00950). O acesso ao P98230 — onde a matriz de transferência, transições de status e ações permitidas são mantidas — deve ser restrito exclusivamente ao líder CNC, bloqueando desenvolvedores e analistas funcionais. No próprio P98220, deve-se implementar action security para assegurar que apenas um coordenador de releases dedicado ou um perfil automatizado de deploy possua autoridade para disparar avanços de status de projetos direcionados aos path codes de staging e produção.
Quando os auditores exigem comprovações, a execução de consultas SQL diretas na tabela de log de histórico de projetos (F98210) fornece evidências imutáveis de quem movimentou cada componente e em qual momento. Consultar colunas como LGOST (Status Anterior), LGNST (Novo Status), LGUSER (ID do Usuário) e LGUPMT (Horário) sinaliza instantaneamente tentativas de desvio não autorizadas ou saltos inesperados de status entre path codes. Cruzar registros da F98210 onde LGNST = '38' com os logs de check-in de objetos na F9861 prova com exatidão se o engenheiro que alterou o objeto foi devidamente impedido de implantá-lo. Para reforçar seu pipeline de liberação, os artigos complementares sobre automação de package builds CNC e manifestos de implantação no servidor disponíveis neste site detalham as etapas seguintes da entrega automatizada.
