


O Object Management WorkbenchFerramenta de gerenciamento de mudanças e ciclo de vida de objetos de software no JD Edwards. foi projetado em torno de um modelo de bloqueio pessimista concebido no final dos anos 1990, e não sobre os mecanismos de ramificação simultânea que os desenvolvedores modernos esperam. O atrito dispara no momento em que duas frentes paralelas de projeto colidem na lógica central — por exemplo, uma sprint modificando rotinas de cache de preços dentro do B4200310 enquanto outra altera o processamento de entrada de EDI 850 na mesma estrutura de dados exata. Quando a fila de tokensMecanismo de bloqueio exclusivo no JDE que concede permissão única para alterar e comitar um objeto. inevitavelmente atrasa a entrega, os desenvolvedores frequentemente recorrem à troca de tokens ou ao check-out forçado de especificações sem token. Esse atalho é fatal: ele leva diretamente a sobrescritas silenciosas de especificações, event rulesLinguagem de script proprietária do JDE usada para programar lógica de negócios em aplicações e relatórios. órfãs e especificações de runtime corrompidas durante o próximo package buildProcesso que compila especificações e código C em executáveis para implantação nos ambientes JDE. programado.
Uma resolução eficaz de conflitos de desenvolvimento paralelo no JDE OMW não acontece no nível da ferramenta — o OMW nunca se comportará como o Git. Ela exige um framework operacional de triagem construído sobre o mapeamento de dependências prévio ao check-out, coreografia disciplinada de tokens e limites rigorosos de promoção de pathcodeConjunto de ponteiros de banco de dados e diretórios que compõem um ambiente específico no JDE.. Se suas equipes dependem de check-outs forçados sem coordenação e de alinhamentos verbais, executar fluxos concorrentes de melhorias no EnterpriseOne 9.2 comprometerá silenciosamente seu repositório de Central ObjectsRepositório central de banco de dados que armazena todas as definições e especificações de objetos no JDE. muito antes de os testes começarem no QA.
A Anatomia de um Deadlock de Token no OMW
O OMW impõe exclusividade de especificação por meio de uma regra inflexível: apenas um projeto mantém o token no status 21 para qualquer objeto específico. Quando um segundo desenvolvedor abre esse mesmo objeto, o OMW permite um check-out sem token. O desenvolvedor pode modificar especificações locais e testar contra runtimes locais, mas não pode fazer commit de volta no Central Objects. Essa arquitetura gera uma falsa sensação de segurança. Os desenvolvedores criam lógica isolada no DV920, sem visibilidade das revisões upstream que acontecem simultaneamente no fluxo detentor do token.
O desastre operacional é desencadeado no momento em que o Projeto A avança. Quando o status do projeto na F9861 transiciona de 21 para 26, o OMW executa uma liberação imediata de bloqueio na tabela F9860. O Projeto B herda a fila de tokens automaticamente na P98220, mas o EnterpriseOne não oferece reconciliação automatizada em três vias. Se o Desenvolvedor B fizer check-in sem intervenção manual, o Central Objects aceita silenciosamente a carga, sobrescrevendo completamente cada linha de código que o Projeto A acabou de validar.
Essa colisão é letal quando aplicada a Data StructuresEstruturas de dados no JDE que definem os parâmetros de entrada e saída passados para funções de negócio. (DSTR) vinculadas a business functionsMódulos de código em C ou NER que executam lógica de processamento de negócios centralizada no JDE.. Se dois desenvolvedores modificarem parâmetros em uma estrutura de dados compartilhada fora de sincronia, os typedefs C gerados divergem. Quando essas definições incompatíveis se mesclam incorretamente no pathcode de deployment, o compilador encontra incompatibilidades fatais de alinhamento de estrutura e de ponteiros, falhando toda a compilação da CALLBSFN.dll durante o próximo package build.
Os líderes de desenvolvimento precisam parar de tratar a herança de tokens como um simples checkbox administrativo na P98220. A transferência de token é um evento ativo de reconciliação de código. Antes de o segundo desenvolvedor executar o check-in, o líder deve exigir um ER CompareFerramenta gráfica do JDE que visualiza diferenças e faz mesclagem entre duas versões de Event Rules. contra a linha de base recém-comitada no Central Objects, garantindo que o delta do Projeto A seja incorporado manualmente nas especificações locais do Desenvolvedor B antes que esse token seja consumido.
Mapeando Dependências Ocultas de Objetos Antes do Check-out
Desenvolvedores conferem as listagens de projetos do OMW, confirmam que ninguém detém o token na P4210 ou P4310 e presumem que seu fluxo de desenvolvimento está completamente isolado. Essa premissa desmorona no momento em que alguém modifica uma dependência secundária subjacente — um manipulador de cache compartilhado, uma validação de tabela UDCUser Defined Codes, listas de códigos e valores padronizados configuráveis no JD Edwards. hardcoded ou uma estrutura de dados interna. A incompatibilidade de alinhamento de estrutura resultante contorna a validação padrão de check-in, desencadeando exceções de memória intermitentes e falhas de kernel no mecanismo de runtime quando objetos dependentes não compilados são executados.
Considere a Master Business Function de Entrada de Pedidos de Venda (B4200310) como o caso de referência. Adicionar um único parâmetro à sua estrutura de dados de cabeçalho compartilhada, D4200310A, para suportar uma regra de frete customizada impacta dezenas de business functions dependentes downstream em vendas, alocação de estoque e compras. Recompilar a B4200310 localmente sem reconstruir cada chamador dependente deixa ponteiros de memória obsoletos dentro das DLLs das suas business functions, encerrando os callobject kernelsProcessos no servidor JDE dedicados a executar a lógica de Business Functions sob demanda. no instante em que outro fluxo aciona a confirmação de embarque ou lógica de drop-ship intercompany.
Os líderes de desenvolvimento devem exigir uma auditoria ativa de dependências antes de liberar um token em qualquer objeto estrutural. Exija que os desenvolvedores executem o Cross-Reference Facility (P980011) ou consultem diretamente a F980011 e a F980021 via SQL para mapear cada objeto referenciador em todo o Central Objects. Confiar na memória do desenvolvedor ou no rastreamento manual em master business functions complexas falha; uma consulta automatizada na F980011 expõe a pegada exata de objetos pai-filho que as visualizações padrão de projeto do OMW ocultam.
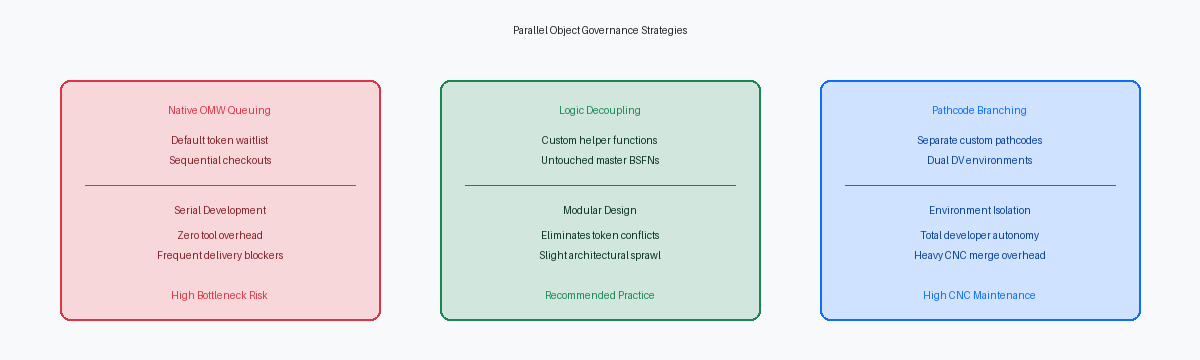
Mitigue deadlocks de token futuros impondo desacoplamento estrutural durante a revisão de design. Em vez de modificar master business functions padrão diretamente, isole a lógica de negócio customizada — como cálculos fiscais proprietários ou validações secundárias de linha — em BSFNs auxiliares customizadas dedicadas (B55/B56). Executar rotinas customizadas antes ou depois do ciclo de processamento central da B4200310 protege a camada de objetos padrão, elimina a contenção contínua de tokens em master business functions de missão crítica e limita os riscos de colisão entre projetos.
Protocolos de Transferência de Tokens e Coreografia de Merge
Forçar a liberação de token via intervenção administrativa CNCConfigurable Network Computing, arquitetura e equipe de administração de sistemas e infraestrutura do JDE. sem obter o delta do desenvolvedor anterior no Central Objects é a causa da grande maioria dos bugs de regressão silenciosos durante ciclos de release paralelos. Quando os prazos de entrega apertam, as equipes rotineiramente solicitam a um CNC para retirar tokens de projetos OMW na P98220, deixando o Desenvolvedor B com uma imagem de especificação local defasada. No segundo em que o Desenvolvedor B faz o check-in do código, ele apaga silenciosamente as modificações validadas do Desenvolvedor A diretamente no Central Objects, destruindo um trabalho que só se revelará quebrado durante os testes de integração downstream.
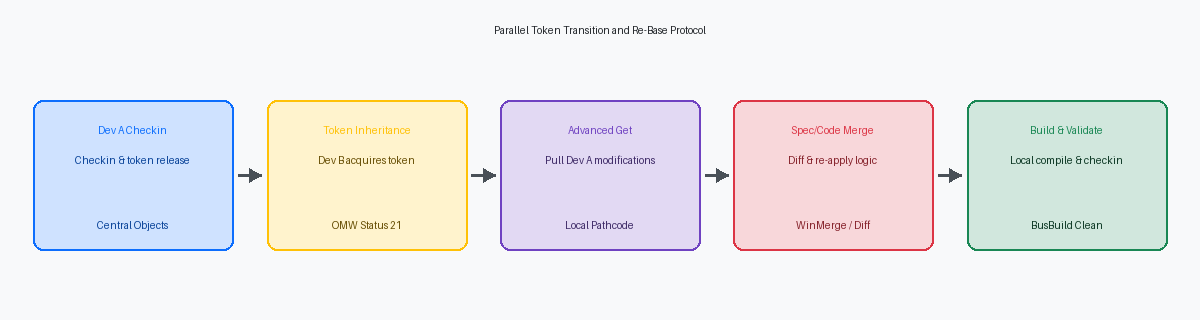
Quando o Desenvolvedor B herda o token do Desenvolvedor A, o Desenvolvedor B deve executar um Advanced GetOperação no OMW que baixa as especificações do repositório central sem obter o bloqueio de token. do Central Objects para o seu pathcode de desenvolvimento local antes de fazer commit de quaisquer alterações pendentes. Essa busca explícita força as especificações de runtime locais no fat clientEstação de trabalho Windows com ambiente de desenvolvimento local e compiladores do JDE instalados. a espelharem a base comitada pelo Desenvolvedor A. Pular essa etapa garante que qualquer ação de check-in subsequente crie um delta destrutivo que substitui o Central Objects por código local desatualizado, tudo sem acionar nenhum aviso de compilador ou erro de validação do OMW.
Para BSFNs em C, a reconciliação exige inspeção manual fora do EnterpriseOne. O Desenvolvedor B deve rodar o Beyond Compare ou o WinMerge entre o seu diretório de código-fonte local (como C:\E920\DV920\source) e o código-fonte íntegro recém-comitado no Central Objects antes da compilação. Realizar essa comparação de texto garante que estruturas de dados compartilhadas e declarações de funções estejam alinhadas, prevenindo corrupção de memória ou memory leaks em runtime no jdecallobject antes de reconstruir as DLLs locais via BusBuildUtilitário de compilação do JDE que compila código C de Business Functions em bibliotecas dinâmicas..
Para especificações de NERNamed Event Rule, função de lógica de negócios criada via Event Rules em vez de C., APPLAplicação interativa de telas e interfaces visuais para usuários no JD Edwards. e UBEUniversal Batch Engine, o motor de relatórios e rotinas em lote assíncronas do JDE. que não podem ser comparadas como arquivos de texto bruto, os desenvolvedores devem documentar event rules individuais linha por linha nas ordens de trabalho do projeto para reaplicar manualmente a lógica após um Advanced Get. Como o OMW não fornece um utilitário nativo de merge semântico para Event Rules, o Desenvolvedor B deve capturar sua lógica não comitada externamente, sobrescrever suas especificações locais com a linha de base do Desenvolvedor A proveniente do Central Objects e recodificar metodicamente suas alterações. Impor essa coreografia disciplinada de merge evita a maior parte do retrabalho induzido por colisões em equipes com múltiplos desenvolvedores.
Protocolos de Comunicação Estruturados Entre Fluxos de Desenvolvimento
O sistema de mensagens de workflow do OMW é um cemitério para onde os pedidos de token vão para morrer. Em qualquer fluxo de entrega executando quatro ou mais projetos concorrentes, esperar que um desenvolvedor note um alerta no Work Center garante atrasos no cronograma. Uma entrega de alta cadência exige um registro ativo de objetos compartilhados entre projetos guiado por uma consulta diária à tabela de detalhes de objetos de projetos F98222. Filtrar por projetos ativos no status 21 com solicitações de token em fila dá ao líder técnico uma auditoria transparente da contenção de ativos antes que ocorram colisões de código no repositório.
O resultado dessa consulta alimenta uma reunião diária obrigatória de 10 minutos sobre desenvolvimento paralelo. Líderes e desenvolvedores revisam cada objeto marcado com fila de espera de token em vez de repassar o status geral do projeto. Se o Projeto A detém o token na B4200310 enquanto o Projeto B aguarda na fila no status 21, a equipe estabelece a janela exata de transferência durante essa chamada, eliminando negociações paralelas que pegam os gestores de release de surpresa.
Cada toque em objeto compartilhado exige uma aprovação formal prévia ao check-in entre quem está liberando o token e o solicitante que irá recebê-lo. Ambos os desenvolvedores devem executar o ER Compare para analisar os deltas exatos de event rules e inspecionar quaisquer estruturas de dados modificadas. Se o Desenvolvedor A alterou um parâmetro de estrutura de dados, o Desenvolvedor B verifica a compatibilidade retroativa das funções chamadoras antes que o código seja comitado no Central Objects.
Esse fluxo de trabalho apoia-se em um contrato de transição rigoroso: o Desenvolvedor A deve deixar o objeto em um estado limpo, compilável e testado unitariamente no pathcode compartilhado de DV antes que o Desenvolvedor B assuma a posse do token. Passar lógica incompleta ou compilações de C quebradas paralisa todos os que compartilham o pathcode. O Desenvolvedor B confirma a compilação limpa localmente, formaliza o aceite e assume o token.
Estratégias de Package Build e Isolamento de Pathcodes
Configurar desenvolvimento simultâneo sem isolamento estrito de pathcodes garante o corrompimento do Central Objects. Melhorias de linha de base rodam de forma previsível no DV920, e a integração de múltiplos fluxos pertence ao CRP/PY920, mas retrofits disruptivos demandam um pathcode de sandbox limpo e dedicado, completamente descolado do ritmo diário de releases. Se você monta um pacote de atualização para o CRP enquanto um desenvolvedor possui modificações paralelas não comitadas no Central Objects, a montagem do pacote captura cegamente essas especificações incompletas para o cabeçalho do build. Esse único deployment de especificação incompleta corrompe o runtime do enterprise server, interrompendo a execução de business functions para todo o grupo de testes de QA.
A evidência irrefutável aparece imediatamente nos logs de montagem de especificações de build de pacotes de servidor (PKGBUILD), onde uma alteração em business function C sem token dispara erros fatais de compilação dentro da CALLBSFN.dll. Quando um engenheiro modifica um ponteiro de estrutura de dados localmente sem fazer o check-in do cabeçalho correspondente no Central Objects, o compilador do servidor é interrompido por símbolos não resolvidos. Líderes de CNC devem implementar consultas automatizadas de validação pré-pacote contra as tabelas F9860 e F9861 antes de executar qualquer package build. Se qualquer objeto no escopo do pacote estiver bloqueado em um check-out ativo sem token ou pertencer a um projeto no status 21 do OMW em estado não comitado, a automação do build deve ser abortada imediatamente.
As realidades de emergência em produção se sobrepõem aos cronogramas planejados de projetos sem pedir desculpas. Quando um defeito crítico em produção exige um hotfix no status 21 dentro de um projeto de manutenção ativo, essa correção assume prioridade absoluta sobre a entrega de novas funcionalidades em andamento. O desenvolvedor que detém o token da funcionalidade deve fazer check-in limpo ou reverter suas alterações, liberando o caminho para o build de emergência avançar, e subsequentemente executar um re-base obrigatório contra a nova linha de base promovida no Central Objects. Tentar mesclar código concorrentemente durante uma correção emergencial garante event rules ausentes, variáveis órfãs e uma release com falha.
Auditoria e Remediação de Objetos em Conflito
Quando dois desenvolvedores cruzam fluxos em uma APPL ou NER compartilhada, adivinhar qual código desapareceu durante um check-in não autorizado é um erro caro. Abra a aba de logs do OMW dentro da P98210 para extrair a trilha de auditoria forense antes de mexer nas especificações locais. Filtre o log pelo objeto de destino para rastrear a sequência cronológica exata entre os códigos de ação: Checkout (03), Get (04), Token Give (06) e o Checkin conflitante (02) até o segundo exato e ID de usuário da estação de trabalho. Isso estabelece o timestamp de linha de base íntegro antes que a corrupção entrasse no pathcode de destino.
Nunca tente reescrever uma lógica sobrescrita com base na memória ou em especificações funcionais desatualizadas. Um plano válido de recuperação de desastres exige a extração de especificações históricas diretamente dos seus arquivos de deployment de pacotes do Central Objects ou do histórico de pacotes-pai anteriores. Ao consultar registros órfãos nas tabelas F98741 (Event Rules Specs) e F98740 correspondentes ao salvamento anterior à colisão, os engenheiros CNC conseguem isolar as linhas perdidas. Execute o utilitário Spec Compare (P98920) contra essa imagem de especificação arquivada e o objeto danificado atual para identificar cada bloco de código faltante linha por linha, mesclando então o delta de ER ausente diretamente de volta na visualização de design.
Assim que o delta de ER for restaurado e comitado, não confie apenas em uma verificação visual na tela do Event Rules Design. Execute uma compilação local imediata e obrigatória em C e rode um busbuild completo no cliente do desenvolvedor para validar todas as estruturas de dados, arquivos de cabeçalho e integridade de símbolos no nível da estação de trabalho. Se o build gerar zero símbolos externos não resolvidos e zero avisos nas BSFNs associadas, promova o projeto remediado para o status 26 para testes de QA. Apressar a inclusão de uma correção de especificação não verificada em um pacote de atualização sem essa validação garante violações de acesso de memória em runtime no kernel de apresentação. É a aplicação rígida desses checkpoints de verificação e dessas transferências disciplinadas de tokens que preserva a integridade do repositório ao longo de ciclos de release simultâneos.
